
ChainDrop、PolinRiderがブロックチェーンC2を悪用 クラウドとCI/CDの認証情報を窃取
攻撃者は、開発者のエンドポイントやCI/CD環境からクラウドの認証情報を盗み出すため、耐障害性の高いコマンド&コントロール(C2)基盤としてブロックチェーンネットワークを利用するケースを増やしています。 最近確認された、npmワーム「ChainDrop」と、北朝鮮との関連が指摘される「PolinRider」の攻撃キャ
攻撃者は、開発者のエンドポイントやCI/CD環境からクラウドの認証情報を盗み出すため、耐障害性の高いコマンド&コントロール(C2)基盤としてブロックチェーンネットワークを利用するケースを増やしています。 最近確認された、npmワーム「ChainDrop」と、北朝鮮との関連が指摘される「PolinRider」の攻撃キャ
攻撃者がブロックチェーンの取引を利用して、侵害したシステムに仕込み済みのマルウェアを更新することなく、コマンド&コントロール(C2)サーバーを切り替えています。 Unit 42が10月7日に公開した調査によると、悪意あるソフトウェアパッケージは分散型ネットワークを通じて攻撃者のインフラ情報を取得します。このため、ドメ
サプライチェーン攻撃キャンペーン「GhostAction」が、373のユーザーおよび組織が所有する公開GitHubリポジトリ772件を襲いました。標的となったのは、継続的インテグレーション/デプロイ(CI/CD)パイプラインに保存された2,577件のシークレットです。 GitGuardianは、Cynativeの研究
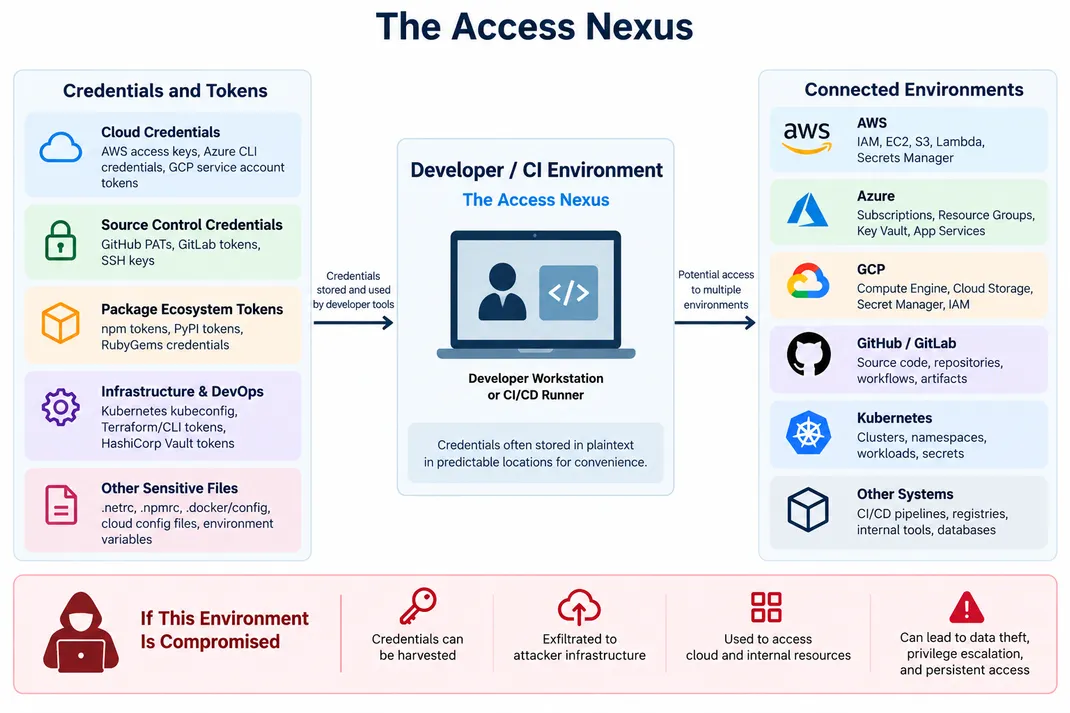
ソフトウェアサプライチェーン攻撃は、クラウドIDの侵害へと進化しつつあります。攻撃者は信頼されたパッケージを悪用し、アプリケーションが実行される前の段階で、開発者のワークステーションやCI/CD環境から認証情報を盗み出します。 その結果、危険な「ピボット」が起こります。日常的な依存関係のインストールが、クラウドアカウ
Octopus Deployは、Octopus Serverに重大度「高」の脆弱性が存在すると発表しました。プロジェクトまたは環境の編集権限を持つ認証済みユーザーが、Octopus Serverプロセス内で任意のコードを実行できる恐れがあります。CVE脆弱性データベース この脆弱性は「CVE-2026-101169」
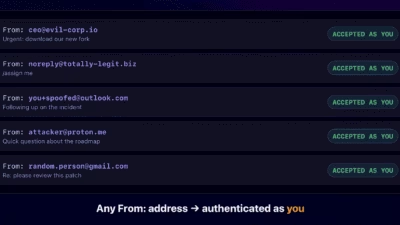
issueをメールで作成するための、一見ありふれた機能が、実際には完全な権限を持つアカウントに等しい存在だったことが分かりました。Aikido SecurityのJoe Leon氏は、GitLabの非公開メールアドレスに永続的なトークンが含まれていることを実証しました。このトークンを入手した人物は
開発者がプロジェクトにイシューやタスクをプッシュできるようにする非公開のGitLabメールアドレスが、READMEやコントリビューションガイド、バグ報告用のサポートページに意図的に公開されているケースが見つかっています。 このアドレスは「Email work item to this project(このプロジェクト
はじめに ソフトウェアサプライチェーンセキュリティを取り巻く状況は、大きな転換点を迎えています。最近確認された一連の攻撃キャンペーンは、高度な脅威アクターが信頼されたセキュリティツールやプログラミングツールを侵害することで、エンジニアリングのライフサイクル全体を組織的に狙っていることを示しています。 これらの侵入事例か
米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は水曜日、7月に修正されたJetBrains TeamCityの重大な脆弱性について、ランサムウェア集団も新たに悪用を開始していると連邦機関に警告しました。 JetBrainsは7月25日、TeamCity On-Premisesバージョン2025.11.
Anthropicのエンジニアたちは、8月に実施した2週間のスプリントで、claude.aiとClaudeデスクトップアプリの速度をおよそ3倍に引き上げました。ボトルネックの発見と修正コードの作成はClaudeが担いました。チームは3,000件を超える変更をマージしましたが、そのいずれもが顧客向けの障
すべての記事を読み込みました