
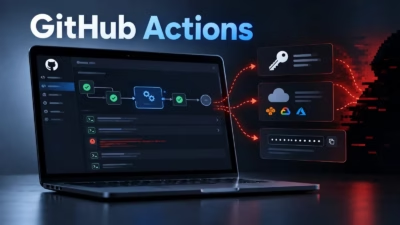
ハッカーがGitHub Actionsを悪用、SSH鍵やクラウド認証情報、アクセストークンを窃取
ハッカーがGitHub Actionsを悪用し、セキュリティチェックを装った悪意あるワークフローを通じて、SSH鍵、クラウド認証情報、アクセストークンを盗み出しています。Cybersecurityadvisory service これらのワークフローが標的にしたシークレットは2,577件に上りますが、標的にされたから
ハッカーがGitHub Actionsを悪用し、セキュリティチェックを装った悪意あるワークフローを通じて、SSH鍵、クラウド認証情報、アクセストークンを盗み出しています。Cybersecurityadvisory service これらのワークフローが標的にしたシークレットは2,577件に上りますが、標的にされたから
ユーザーがメール経由でワークアイテムを作成できるGitLabの機能が、アカウントレベルのコード配信手段として悪用される恐れがあることが分かりました。受信専用のプライベートメールアドレスが漏洩した場合、攻撃者が保護ブランチへコミットをプッシュし、CI/CDパイプラインを実行できる可能性があります。 Aikido Sec
Jenkinsは、広く導入されている13のプラグインにまたがる20件の脆弱性に対処するセキュリティアドバイザリを公開しました。これらには、サンドボックスエスケープ、Jenkinsコントローラー上での任意コード実行、認証情報の窃取、格納型クロスサイトスクリプティング、ファイルシステム操作を可能にする重大度の高い欠陥も含
米国のサイバーセキュリティ・インフラセキュリティ庁(CISA)は、CVE-2026-85706として追跡されているGitLabの重大なパストラバーサル脆弱性について、実際に悪用されている証拠が確認されたとして、既知の悪用済み脆弱性(KEV)カタログに追加しました。 この脆弱性はGitLab Community Edi
Appleの最新Mach-Oアーカイブパーサーで最近公表された整数アンダーフローの脆弱性により、悪意のある静的ライブラリがXcodeのビルドプロセスをクラッシュさせたり、ビルドログを通じてプロセスメモリを露出させたりする可能性があることが分かりました。 この欠陥は、Appleの新しいリンカであるld-primeが使用
ある脅威アクターがAIエージェントを利用し、通常であれば人間の作業で約2週間かかるとPalo Alto Networksが試算する企業侵入を、10時間足らずで完了させました。 Palo Alto NetworksのUnit 42によると、この事案ではMITRE ATT&CKフレームワークにマッピングされ
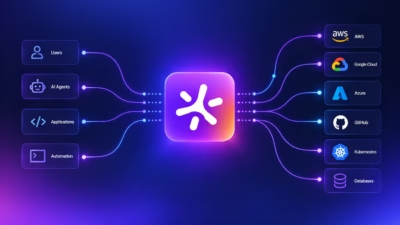
すべてのエンジニアリングチームは、認証情報をソースコードから排除するために長年取り組んできました。しかし、AIエージェントの登場によって問題の様相は変わりました。コーディングエージェントがコードをレビューし、エージェントがワークフローを実行し、MCPサーバーが開発者に代わってデータベースやクラウドプロ
既知のShai-Hulud型npmワームのペイロードが、111日間の沈黙を経て再び姿を現しました。レジストリレベルのマルウェア検査がどこまで機能しているのか、改めて疑問が投げかけられています。Antivirus& Malware 5月のキャンペーンは、たった1件のメンテナーアカウントの侵害が、いかに早くソフト
ある攻撃者が人工知能(AI)エージェントを利用して10時間足らずで企業ネットワークを突破し、通常であれば2週間はかかる規模の攻撃時間を大幅に短縮しました。Palo Alto NetworksのUnit 42の研究者らがこのインシデントに対応しました。水曜日に公開されたレポートによると、このインシデントでは人間の攻撃者が
セキュリティ 追い打ちをかける結末 人間のランサムウェア犯罪者が最先端のAIモデルを使い、10時間足らずで企
すべての記事を読み込みました