
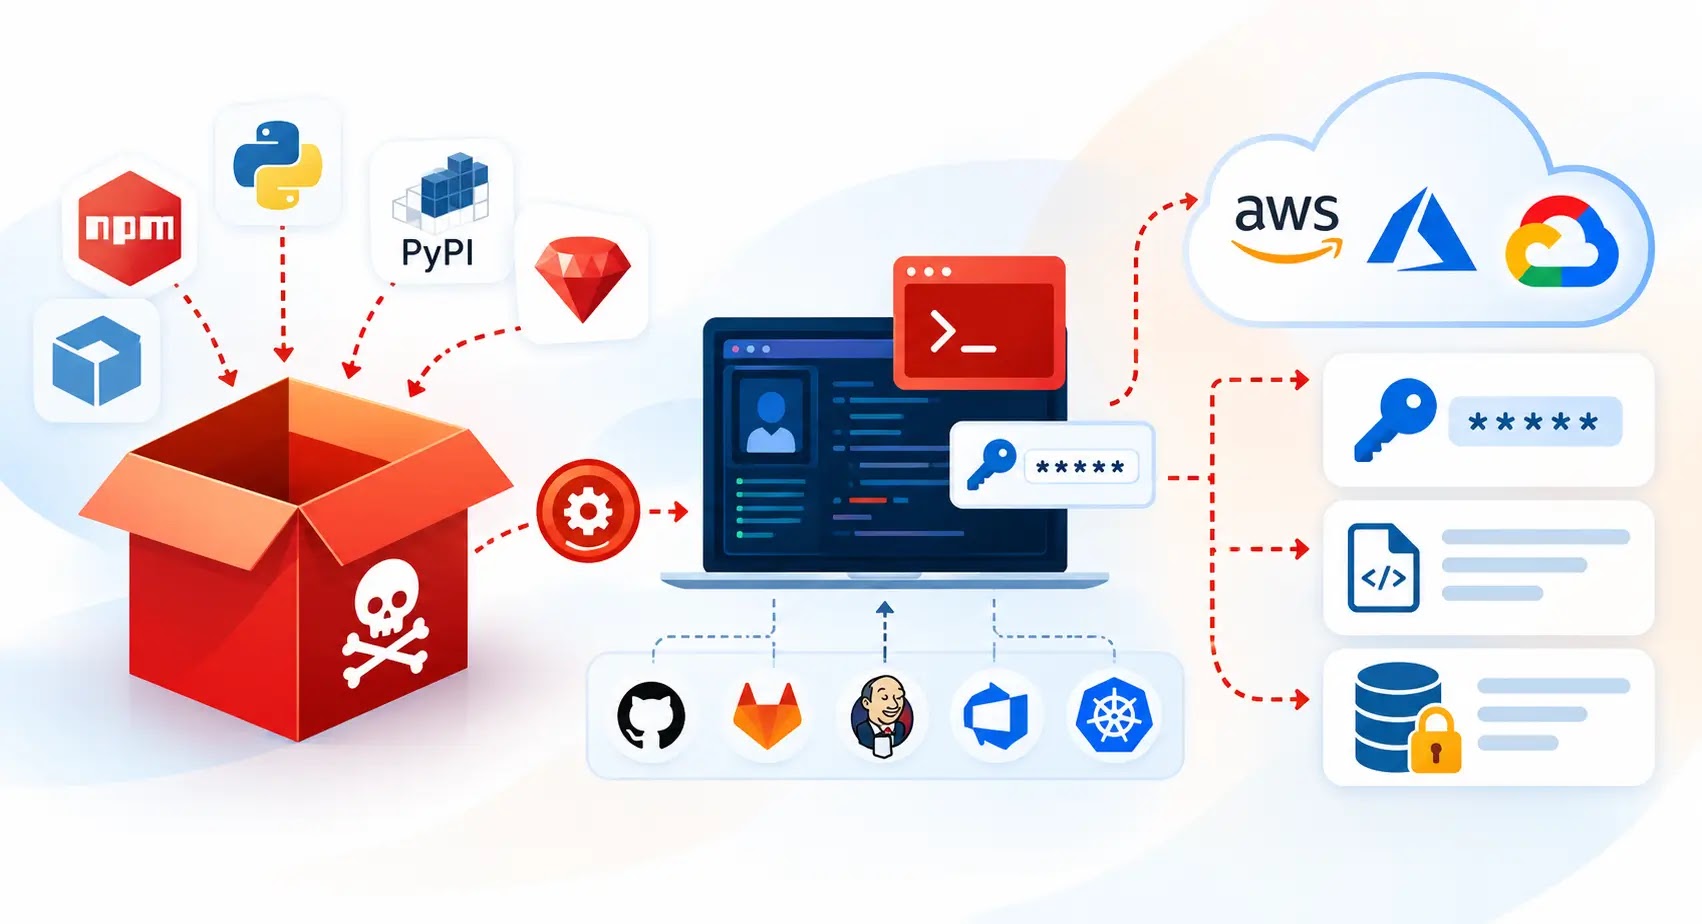
悪意あるパッケージ、インストール時にCI/CDパイプラインと開発者ワークステーションからクラウド認証情報を窃取
悪意あるソフトウェアパッケージが、インストール中にクラウド認証情報を盗み出す恐れがあります。アプリケーションが動作する前の段階で、開発者のワークステーションや継続的インテグレーション/デリバリー(CI/CD)パイプラインが危険にさらされます。 こうした攻撃は、日常的な依存関係の更新をクラウドアカウント侵害の入り口に変
悪意あるソフトウェアパッケージが、インストール中にクラウド認証情報を盗み出す恐れがあります。アプリケーションが動作する前の段階で、開発者のワークステーションや継続的インテグレーション/デリバリー(CI/CD)パイプラインが危険にさらされます。 こうした攻撃は、日常的な依存関係の更新をクラウドアカウント侵害の入り口に変
Microsoftは、Storm-3068によるものとされるクラウド標的型の侵入事案について詳細を公表しました。攻撃者は乗っ取ったユーザーアカウントを足がかりにAzure DevOpsを悪用し、Kubernetesの認証情報を窃取しました。さらに、接続先のクラウド環境へアクセスされた可能性もあります。 この攻撃は、開
GitHubは、特殊な細工を施したGitリポジトリ操作によってトリガーされる重大なリモートコード実行(RCE)脆弱性を発見したセキュリティ研究者Saif Ghani氏に対し、10万ドルのバグバウンティを支払ったと報じられています。 CVE-2026-3854として追跡されているこの脆弱性は、GitHubが協調的な脆弱
悪名高いサイバー犯罪集団TeamPCPのメンバーと見られる男2人が、オーストラリア当局によって逮捕・起訴されました。 容疑者はルーベン・イアン・トムソン容疑者(21)とルイス・マイケル・ゲーブラー容疑者(23)で、パースで逮捕されました。2人は、総額数億ドル規模の金銭的損失を引き起こしたとされるサイバー犯罪シンジケー
Cisco、Samsung、AWS、Airbus U.S. Space & Defense、Thales、ロンドン証券取引所グループを含む2,500以上の組織が、LiteLLMを標的としたサプライチェーン攻撃によって認証情報を窃取されましたLiteLLM自体が直接ハッキングされたわけではなく、ハッキンググ

eSecurity Planet content and product recommendations are editorially independent. We may make money when you click on links to our partners. Learn More

サイバー犯罪者は、汚染されたnpmパッケージを通じてAI APIトークンを標的にする動きを強めており、通常の開発環境を認証情報窃取マシンへと変貌させています。 窃取されたトークンは直接悪用されるほか、割引価格で高価なAIモデルへのアクセスを転売する地下の「転送ステーション」に流されるケースもあります。 企業が大規模言

今年発生したLiteLLMのサプライチェーン攻撃により、2,500を超える組織と43万件以上のCI/CDパイプラインが影響を受けたことが、CloudSEKの調査で明らかになりました。 LiteLLMの侵害は、Aqua Securityのオープンソース脆弱性スキャナー「Trivy」に対するサプライチェーン攻撃の直後に公

ビルドシステムが世間の注目を集めることはめったにありませんが、不正アクセスを許してしまえば、ソースコードや認証情報、コンパイル済みソフトウェアへの直接的な侵入経路となります。こうした深刻な脅威を受け、JetBrainsはすべてのTeamCityオンプレミス版に存在する重大な欠陥に対処する緊急セキュ

AWS DevOps Agentは、管理者がログを調査し、ファイアウォールルールやネットワークパスを確認し、AWS Network Firewallがトラフィックをブロックした原因となった構成変更を特定し、接続を復旧するのを支援します。 このサービスは、DevOpsおよびSREチーム向けにアプリケーシ
すべての記事を読み込みました