
中国系ハッカー集団、Ciscoルーターを不正なネットワークゲートウェイに悪用
サーバーが1台侵害されただけなら、被害はそのマシンだけにとどまるかもしれません。しかし、適切なルーターが侵害されれば、攻撃者はネットワーク全体を見渡せるようになってしまいます。 セキュリティ企業Sygniaによると、中国と関連のある脅威アクター「Fire Ant」がCisco IOS XRルーターを侵害し、その
サーバーが1台侵害されただけなら、被害はそのマシンだけにとどまるかもしれません。しかし、適切なルーターが侵害されれば、攻撃者はネットワーク全体を見渡せるようになってしまいます。 セキュリティ企業Sygniaによると、中国と関連のある脅威アクター「Fire Ant」がCisco IOS XRルーターを侵害し、その
Fire AntによるTACACSサーバーの侵害とルーターのテレメトリ操作は、コアネットワークシステムの掌握が防御側に不完全な証拠しか残さない一方で、機密性の高い接続先ネットワークへの侵入経路を開きかねないことを示しています。
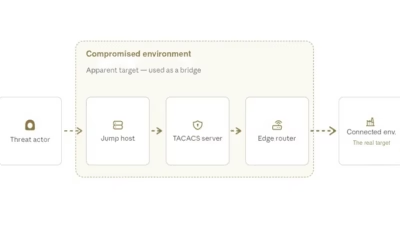
中国とつながりのある脅威アクター「Fire Ant」が、Cisco IOS XRルーターをはじめとする信頼済みインフラを侵害し、ネットワークの監視、認証情報の窃取、隠密なアクセスの維持、そして重要インフラへの侵入経路の探索を行っていたことが分かりました。 この攻撃キャンペーンは、攻撃者がルーターを単なる通信経路として
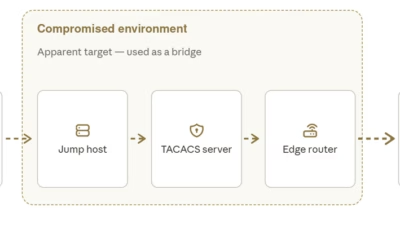
中国系脅威アクターFire Antは、スパイ活動の対象をVMwareハイパーバイザーから信頼された基盤インフラ層へと拡大し、Cisco IOS XRルーター、TACACS認証サーバー、Linux管理ホストを侵害しています。 この活動を調査したセキュリティ企業Sygniaによると、Fire Antは2025年に初めて報
研究者らは、稼働中の設定やコミット履歴では説明のつかないGRE(Generic Routing Encapsulation)トンネルインターフェースがCisco IOS XRルーター上でアクティブになっているのを発見し、Fire Antによるこの新たな手口を突き止めました。 インシデント対応企業Sygniaによると、