
カザフスタン関連の疑いがあるハッカー集団、旧ソ連諸国の政府機関を標的に
カザフスタンとのつながりが疑われるサイバー諜報グループが、中央アジアをはじめとする旧ソ連諸国の政府機関を標的に、外交問題や経済政策、戦略資源に関する情報を狙っていたことが、新たな調査で明らかになりました。 このハッカー集団は、Cisco Talosでは「UAT-6275」、Recorded FutureのInsik
カザフスタンとのつながりが疑われるサイバー諜報グループが、中央アジアをはじめとする旧ソ連諸国の政府機関を標的に、外交問題や経済政策、戦略資源に関する情報を狙っていたことが、新たな調査で明らかになりました。 このハッカー集団は、Cisco Talosでは「UAT-6275」、Recorded FutureのInsik
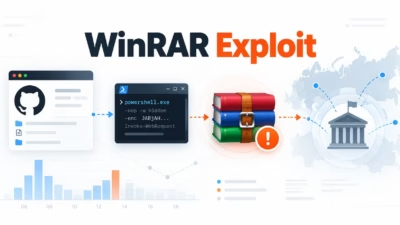
ハッカーが、GitHub上にホストしたPowerShellスクリプトとWinRARの脆弱性を使い、独立国家共同体(CIS)加盟国の政府機関を狙っています。 この活動を調査したのは、Cisco TalosとRecorded FutureのInsikt Groupです。Talosは「UAT-6275」、Recorded
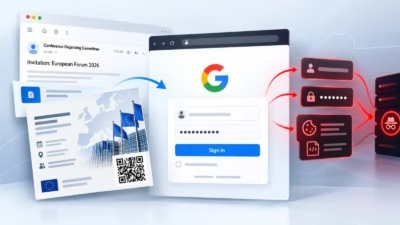
Cisco Talosは、同社が「UAT-11985」として追跡する攻撃者によるスピアフィッシングキャンペーンを確認しました。このキャンペーンは台湾の研究機関を標的とし、Googleのサインインページになりすますアドバーサリー・イン・ザ・ミドル(AitM)型のキットを使用しています。 このキットは、認証情報と多要素認
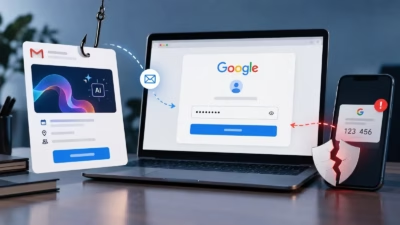
台湾の研究機関に関係する個人を狙う、APT(高度な持続的脅威)のスピアフィッシング攻撃キャンペーンが確認されました。AIの支援を受けたとみられるイベント招待状と、Google認証のリアルタイム傍受を組み合わせた手口です。 「UAT-11985」として追跡されているこの攻撃は、機関へのなりすまし、改ざんしたQRコード、
Windowsのクラウドファイルは、ローカルディスク上にある通常のドキュメントのように見えます。しかし、その裏ではカーネル権限を持つ複雑なコードが動作しています。Cisco Talosはこのほど、Windows Cloud Files Mini Filter Driverの脆弱性「CVE-2026
Cisco Talosは、連携して動作するAIエージェント群(スウォーム)によって、高度なサイバー攻撃の実行に必要な時間が大幅に短縮され得ると警告しました。従来はレッドチームによる計画、偵察、インフラ構築などに数カ月を要していた作戦が、数時間に圧縮される可能性があります。 もはや問題は、AIがサイバー攻撃に使われるか
Cisco Talosは、自律型AIエージェントが新たなセキュリティ上の課題を生み出しているとして、企業にインシデント対応計画の策定と演習の実施を促しています。 Talosのガイダンスは、攻撃者が脆弱性の自動テスト、フィッシング、認証情報の窃取、インフラの構築を組み合わせ、複数の面から防御側に圧力をかける可能性がある
今週公開された2件の報告書によると、中国政府の支援を受けるハッキング集団が、最近の攻撃キャンペーンで人工知能(AI)企業やアジアの複数の政府を標的にしていたとされています。 Proofpointの研究者らは木曜日、7月に確認された事案を詳しく報告しました。中国の攻撃者が著名な経済学者や、ホワイトハウス科
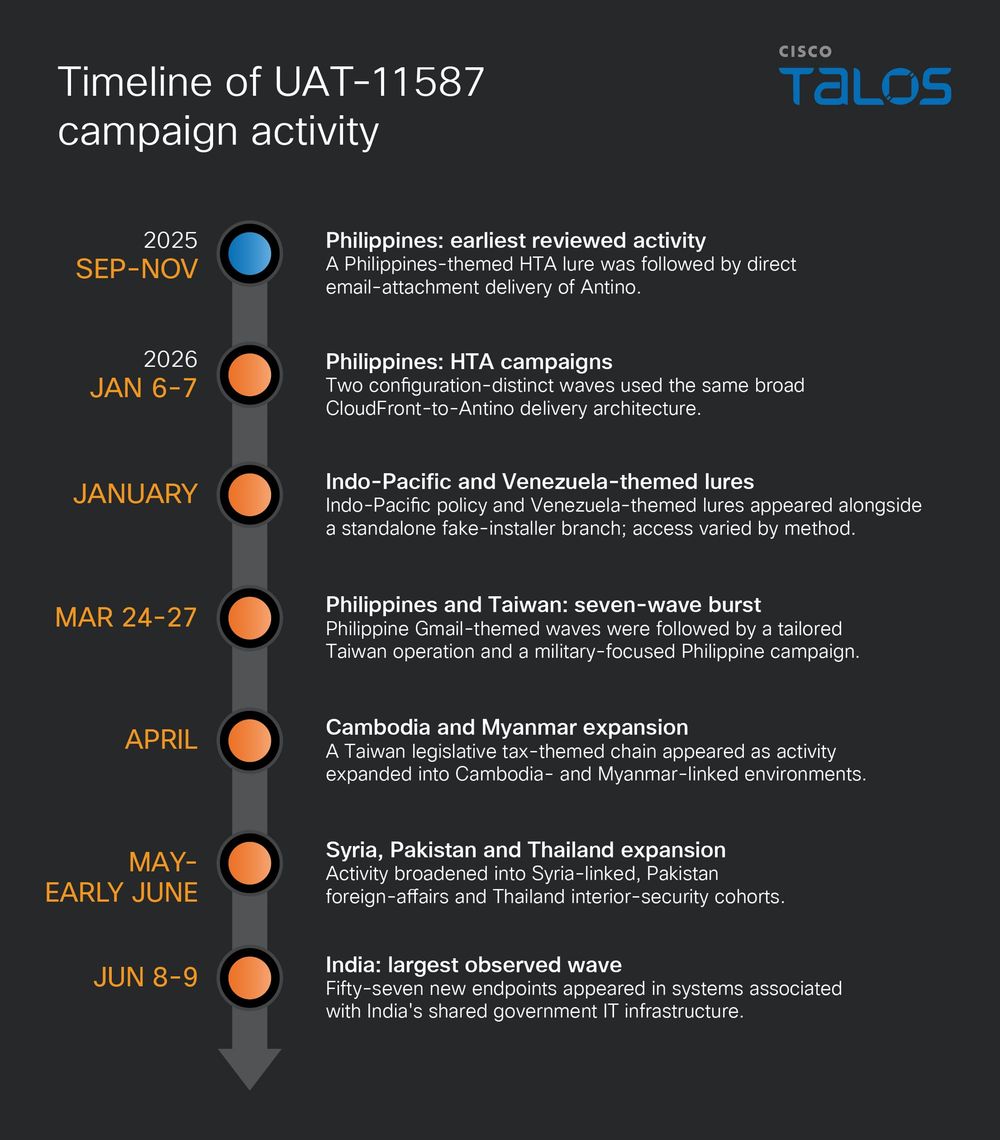
中国と関連するサイバースパイ活動が、これまで文書化されていなかったRust製のWindows向けバックドア「Antino」を使い、アジア全域で約350のエンドポイントを侵害しました。 「UAT-11587」として追跡されているこの攻撃クラスタは、2025年9月から2026年7月にかけて、少なくとも8カ国の政府、防衛、
Cisco Talosは、アジア8カ国で約350台のエンドポイントを侵害した、中国関連のサイバースパイ活動を確認しました。 「UAT-11587」として追跡されているこの攻撃グループは、スピアフィッシングメールと、これまで報告のなかったWindows向けバックドア「Antino」を使い、政府、防衛、外交、立法、研究、
すべての記事を読み込みました