
Black Duckが新たなSignal連携でAIによる脆弱性スキャンをClaudeに導入
アプリケーションセキュリティベンダーのBlack Duckは、脆弱性スキャンエンジン「Signal」をMCPサーバーとしてClaude Directoryに公開しました。これにより、Anthropicの Claude Desktopを利用する開発者は、他のツールに切り替える
アプリケーションセキュリティベンダーのBlack Duckは、脆弱性スキャンエンジン「Signal」をMCPサーバーとしてClaude Directoryに公開しました。これにより、Anthropicの Claude Desktopを利用する開発者は、他のツールに切り替える
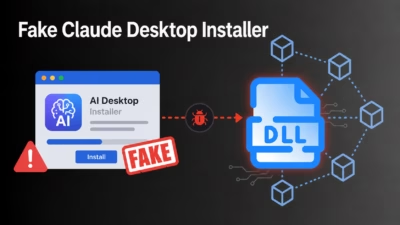
Claude Desktopの偽インストーラーを使ったキャンペーンが確認されました。Bingの不正広告を悪用して信頼されているClaude.aiがホストするコンテンツになりすまし、DLLサイドローディングとブロックチェーンベースのコマンド&コントロール(C2)を組み合わせて、リモートアクセス型トロイの木馬Sectop

TLDR:公式のClaude拡張機能3種類。ダウンロード数35万件超。すべてにリモートコード実行の脆弱性がありました。今回は改めて注意を促す内容です。私たちはこれまで、無名の開発者による悪意ある拡張機能や大規模なサプライチェーン侵害について取り上げることが多くありましたが、最も信頼されている開発者であっても、企業に大き

被害を受けたエンドポイントでは、通常とは異なるDefenderの除外設定、新たな永続化メカニズム、そしてリモートアクセスや認証情報窃取活動と一致する外部通信が確認されました。この結果、アナリストらは今回のインシデントを単なる無害なアドウェアとしてではなく、完全なRATレベルの侵害として扱うに至っています。 Huntr
TLDR:Anthropic公式の拡張機能3つ。ダウンロード数35万件以上。すべてがリモートコード実行の脆弱性を抱えていました。皆さんこんにちは。私たちはこれまで、無名の開発者による悪意ある拡張機能や大規模なサプライチェーン侵害についてよく取り上げてきましたが、今回は最も信頼されている開発者であっても、企業に深刻な被害

Anthropicの「Claude Desktop」アプリケーションに存在した脆弱性により、攻撃者はワンクリックで、しかもユーザーの操作を一切介さずに、悪意あるプロンプトをAIアシスタントに自動送信できる状態にありました。Anthropicはすでにこの脆弱性を修正していますが、この事例はAIエージェントを悪用したプロン

Anthropic社のClaude Desktopアプリケーションをリモートコード実行(RCE)の手段に変えてしまう新たな攻撃チェーンが発見されました。この手法はフィッシングメールも従来型のマルウェアも必要とせず、代わりに正規のAIアシスタント機能である「アカウント設定の同期」を悪用します。 Pentera社の調査は
AnthropicのWindows向けClaude Coworkに新たに開示されたサンドボックス脱出チェーンにより、ローカルでコード実行権限を持つ攻撃者が、この製品の隔離されたUbuntu VM内でroot権限を取得し、ネットワーク送信制限を完全に回避できることが判明しました。 Claude CoworkはWindo
独占 Pentera LabsのレッドチームがClaude Desktopアプリ経由で開発者のAIエージェントを侵害し、最終的にその侵入経路を悪用して開発者のマシン上でリモートコード実行を完全に成立させました。この事例は、信頼され「おしゃべりな」AIアシスタントが攻撃者の手先となる「二重スパイ」に変貌しうるこ
TLDR;公式Claudeエクステンション3本。35万件以上のダウンロード数。すべてがリモートコード実行の脆弱性を抱えていました。こんにちは。改めてお伝えしたいのですが、私たちは普段、無名の開発者による悪意あるエクステンションや大規模なサプライチェーン侵害について取り上げることが多いです。しかし時には、最も信頼されてい
すべての記事を読み込みました