
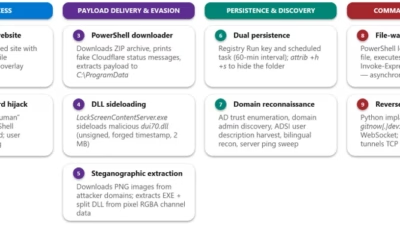
TerminalFix:偽CAPTCHAが企業ネットワークへの逆トンネルを開く
by Nam Phong · Published September 1, 2026 · Updated September 1, 2026
by Nam Phong · Published September 1, 2026 · Updated September 1, 2026
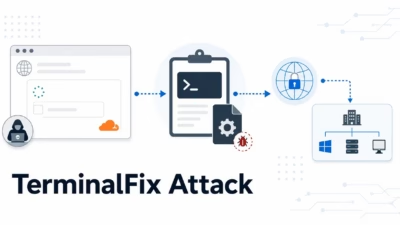
この攻撃は、侵害されたWebサイト上に本物そっくりの偽のCloudflareTurnstile CAPTCHAが表示されることから始まります。ページには「Verify you are human(あなたが人間であることを確認してください)」というプロンプト、Cloudflareのブランディング、そして読み込み中のアニ
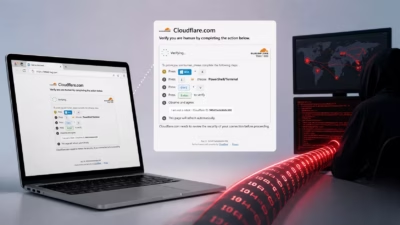
新たに確認された「TerminalFix」キャンペーンでは、偽のCloudflare CAPTCHAを使ってユーザーをだまし、悪意あるPowerShellコマンドを手動で実行させます。最終的に、侵害されたWindows端末は攻撃者のリバーストンネル用ピボットポイントに変えられてしまいます。 Microsoftによると
このキットは、信頼された各種クラウドサービス、Cloudflare Turnstileチャレンジ、精巧なMicrosoftログイン画面の偽装、そしてPHPベースの認証情報収集エンドポイントを組み合わせることで、検知を回避しながら企業の認証情報を窃取します。 この攻撃活動は、ANY.RUNのサンドボックス遠隔測定データ
サブスクリプション型のフィッシングサービス(PhaaS)「Kratos」が、米国、欧州、その他の地域でMicrosoft 365ユーザーを標的にしています。通常の文書共有ワークフローに紛れ込むよう設計されたキャンペーンを展開しています。 この攻撃は、Microsoft SharePoint、OneDrive、Micr

最近のMicrosoft 365認証情報収集キャンペーンは、攻撃者がCloudF...

LinkedInフィッシング、偽の取締役会招待で金融幹部を標的に ハッカーはLi...
ジョン・ハモンド、オールデン・シュミット、リンジー・ウェルチによる 過去15営業...
研究者がSalty2FAフレームワークを用いた最新のフィッシングキャンペーンを明...