
暗号資産ウォレットを装う悪意あるFirefox拡張機能16件、シードフレーズと秘密鍵を窃取
暗号資産(仮想通貨)ウォレットになりすました悪意あるFirefox拡張機能16件が見つかりました。これらはウォレットのインポート時に、リカバリーフレーズと秘密鍵を盗み取ります。 拡張機能は、ウォレットのポータルやデスクトップ用ユーティリティ、ブラウザーツールを装っています。盗んだ情報は、攻撃者が管理するCloudfl
暗号資産(仮想通貨)ウォレットになりすました悪意あるFirefox拡張機能16件が見つかりました。これらはウォレットのインポート時に、リカバリーフレーズと秘密鍵を盗み取ります。 拡張機能は、ウォレットのポータルやデスクトップ用ユーティリティ、ブラウザーツールを装っています。盗んだ情報は、攻撃者が管理するCloudfl
Threat Researchは、暗号資産ウォレットのリカバリーフレーズと秘密鍵を盗むために作られた、悪意あるFirefox拡張機能16件による組織的な攻撃キャンペーンを確認しました。 これらの拡張機能は、ウォレットのポータルやデスクトップ用ユーティリティ、ブラウザツールを装い、ウォレットの機密情報を攻撃者が管理する
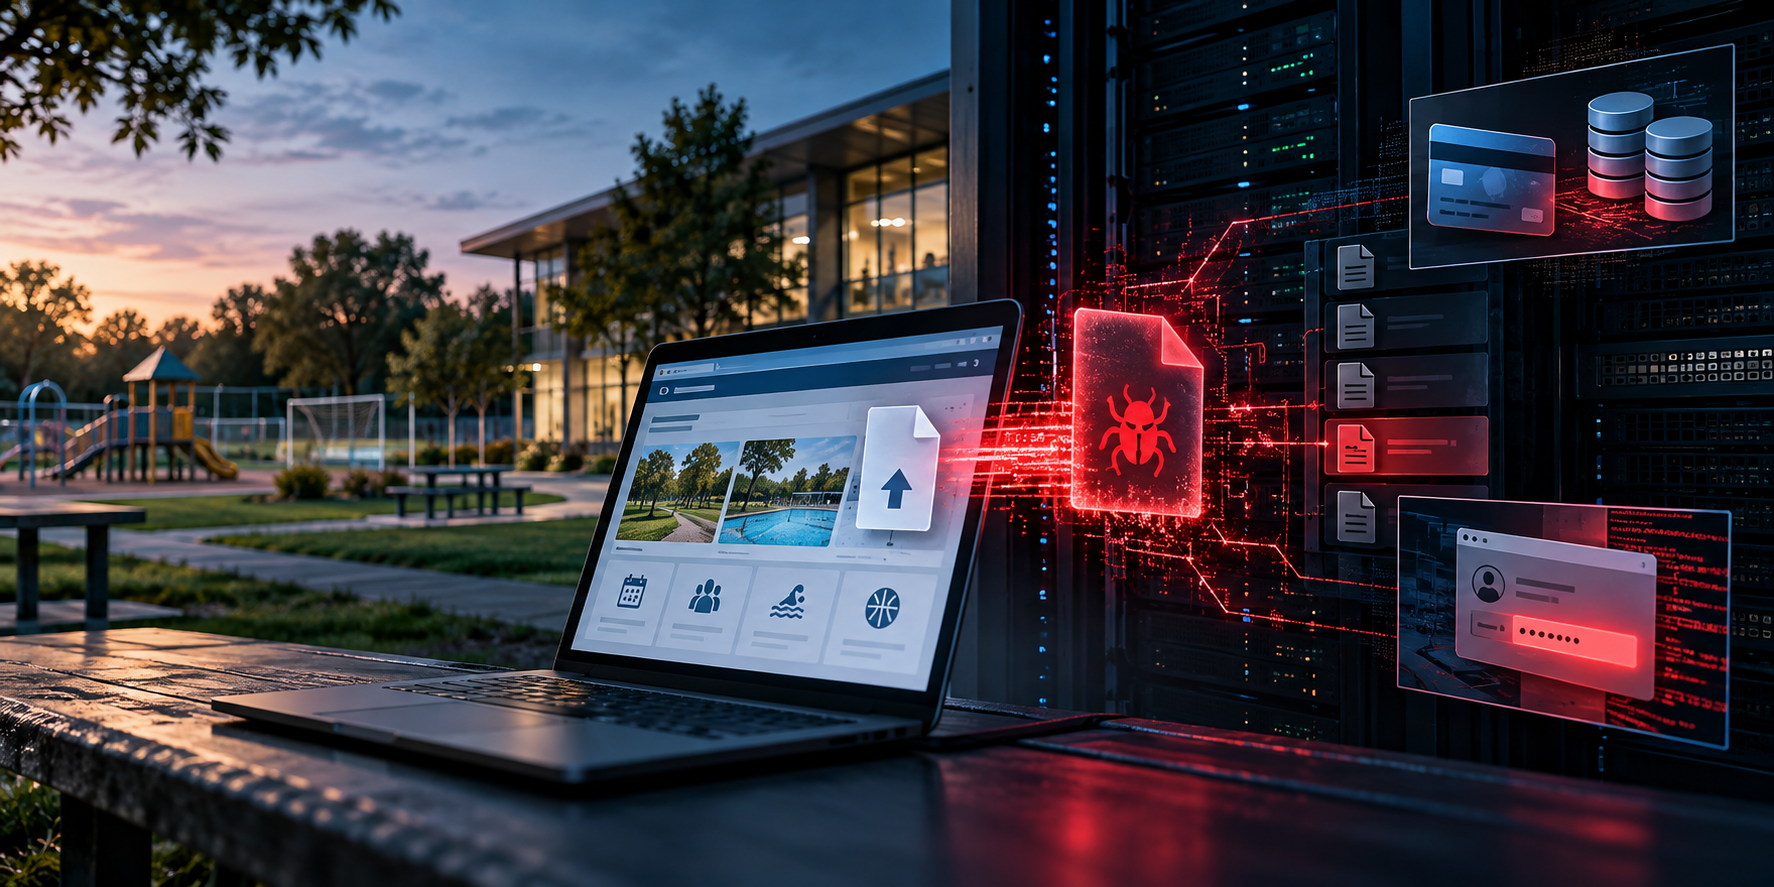
Huntressのセキュリティ研究者が、多段階にわたる侵入の詳細を明らかにしました。脅威アクターは、地方自治体や公園関連団体が利用する人気のレクリエーション管理プラットフォームのウェブサーバー3台を侵害し、ウェブシェルを設置したうえで決済カード情報を狙いました。 この活動が
研究者たちは、露出したステージングサーバー上でこのマルウェアを発見しました。同サーバーには偽の文書署名ページ、補助ツール、そしてオペレーター用ダッシュボードも置かれていました。 このマルウェアのコマンドチャネルは単一の固定ドメインに依存していないため、悪意あるWebサイトを閉鎖しても感染デバイスとの接続を断てるとは限
大規模なフィッシング活動が、信頼されているGoogleのサービスを多段リダイレクトのネットワークとして悪用し、メールセキュリティ対策を回避しながら、高度にパーソナライズされた認証情報窃取ページを配信していることが判明しました。一部のケースではScreenConnectのリモートアクセスソフトウェアをインストールするケ
eSecurity Planetのコンテンツおよび製品の推奨は、編集上の独立性を保っています。パートナーへのリンクをクリックすることで収益が発生する場合があります。詳細はこちら リモートSpectre攻撃によって、同一環境に配置されたCloudflare WorkerからJWTを抜き取ることに成功した事例が報告さ
「Solidity Pro」を騙る悪意ある拡張機能が、開発者がVS CodeやOpen VSXツールに寄せる信頼を悪用しています。当初は遅延実行型のペイロードドロッパーとして機能していましたが、現在では認証情報や暗号資産ウォレットを広く狙う窃取ツールへと進化を遂げています。 Yeeth Securityは、helpe
npmレジストリを狙った大規模なサプライチェーン攻撃が発生し、ロシア系とみられる脅威アクターがわずか48時間で700件以上の悪性パッケージを公開しました。 研究者のPaul McCarty氏がこのキャンペーンを文書化しており、WEL1DROPPERの名で追跡されているこの攻撃キャンペーンでは、パッケージ数がその後1,
ロシア系とみられる脅威アクターが、わずか48時間で700個を超える悪意あるパッケージをnpmレジストリに公開する大規模なサプライチェーン攻撃が確認されました。 opensourcemalwareが「WEL1DROPPER」として追跡しているこのキャンペーンは、現在パッケージ数が1,000個を超える規模にまで拡大してお
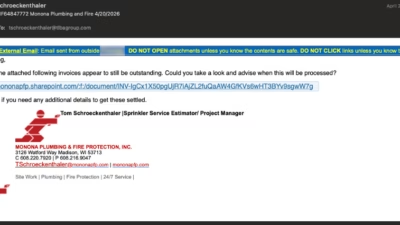
2026年初頭に初めて確認された「EvilTokens」インフラと酷似する、フルスペックのフィッシングサービス(PhaaS)パネル「ARToken」が見つかりました。ただしEvilTokensよりも侵害後のツールキットが広範かつ高度化しています。 ARTokenのReactシングルページアプリケーション(SPA)は8
すべての記事を読み込みました