
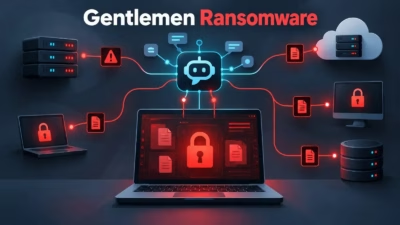
Gentlemen ランサムウェアのアフィリエイト、MCPをC2チャネルとして悪用 実際の攻撃で確認
ロシア語を話す Gentlemen ランサムウェアのアフィリエイトが、実際の侵入作戦で Model Context Protocol(MCP)を使ってコマンドを実行していたことが分かりました。AIコーディングアシスタントのツールインターフェースを、実運用のコマンド&コントロール(C2)チャネルに転用した形です。 この
ロシア語を話す Gentlemen ランサムウェアのアフィリエイトが、実際の侵入作戦で Model Context Protocol(MCP)を使ってコマンドを実行していたことが分かりました。AIコーディングアシスタントのツールインターフェースを、実運用のコマンド&コントロール(C2)チャネルに転用した形です。 この
「Azazel」を名乗るこの攻撃者は、ロシア語圏のアフィリエイトとして、Gentlemenランサムウェアグループで活動していました。一方で、LEAKNED という独自のリークサイトも運営しており、グループの通常の経路とは別に、盗んだ情報を公開して恐喝による支払いを集めていました。 研究者は、6カ国で侵害を受けた組織を
ロシア語圏のサイバー犯罪者が、RaaS(ランサムウェア・アズ・ア・サービス)の提携先を裏切り、世界各地の24社以上の被害者から脅し取った資金を持ち逃げしていたことが、CloudSEKの調査で明らかになりました。 脅威インテリジェンスを専門とする同社は、10月5日に公開した新たなレポート「The Gentleme
攻撃者がnpmの信頼済み公開(trusted publishing)機能を悪用したサプライチェーン攻撃で、これまで報告されていなかったローダー「GHAPPIER」を、正当な出所証明(プロベナンス)が付与された悪意あるリリースを通じて正規パッケージに紛れ込ませていたことが分かりました。 9月20日に公開されたレポ
サイバーセキュリティ企業CloudSEKの研究者によると、フィッシングをサービスとして提供する犯罪組織が、認証済みのMicrosoft 365セッションを窃取する手口で多要素認証(MFA)を突破し、258の組織に侵入していたことが明らかになりました。 CloudSEKは2026年6月、このオペレーションの管理パ
セキュリティ 研究者らが犯罪者の管理パネル内部に侵入し、461組織に紐づく5,137件の盗まれた記録を発見
CloudSEKは、40カ国超・461組織を標的とした攻撃活動から、盗まれたセッションCookie4,148件と平文パスワード1,032件を発見しました。 Microsoft 365ユーザーを狙うフィッシング・アズ・ア・サ
セキュリティ研究者らは、新たなフィッシング・アズ・ア・サービス(PhaaS)の運用を発見しました。この運用ではすでに被害者から5100件を超えるMicrosoft 365認証情報レコードが窃取されたとみられています。 CloudSEKによると、Bigbear 2.0はアドバーサリー・イン・ザ・ミドル(AiTM)
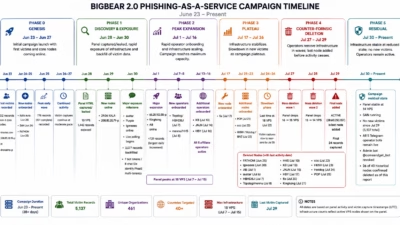
サイバー犯罪者は、Evilginx2フィッシング・アズ・ア・サービスプラットフォームを改称した「BigBear 2.0」を使い、認証済みのMicrosoft 365セッションを傍受しています。これにより、被害者が多要素認証(MFA)を完了した後でもアカウントを乗っ取ることが可能になっています。 CloudSEKのTR
フィッシング・アズ・ア・サービス(PhaaS)型のフレームワーク「BigBear 2.0」が、258組織で多要素認証(MFA)を突破し、5,000件を超えるMicrosoft 365の認証情報を窃取していたことが分かりました。 サイバーセキュリティ企業CloudSEKの研究者らは同サービスの管理パネルへの管理者アクセ
すべての記事を読み込みました