
ロシア語圏の攻撃者「CyberXero」、AIエージェント群でウクライナのエネルギーインフラを攻撃
ロシア語を話すイニシャルアクセスブローカー(IAB)のCyberXeroは、従来型のエクスプロイトツールとAIエージェントを組み合わせ、世界規模でのWebサイト侵害とウクライナのエネルギーインフラへの標的型侵入を進めています。 調査結果から浮かび上がるのは、国家の支援が確認されたキャンペーンではなく、金銭目的で活動す
ロシア語を話すイニシャルアクセスブローカー(IAB)のCyberXeroは、従来型のエクスプロイトツールとAIエージェントを組み合わせ、世界規模でのWebサイト侵害とウクライナのエネルギーインフラへの標的型侵入を進めています。 調査結果から浮かび上がるのは、国家の支援が確認されたキャンペーンではなく、金銭目的で活動す
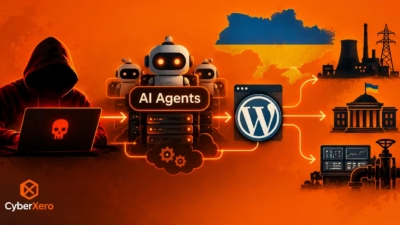
ロシア語圏のイニシャルアクセスブローカー(IAB)「CyberXero」が、一般的なハッキングツールとAIオーケストレーションシステムを組み合わせ、ウクライナの重要インフラと世界中のWebサイトを狙っています。 SOCRadarの脅威リサーチ部門(Threat Research Unit)は2026年10月6日にこの
悪意あるツールは通常のネットワークトラフィックへの紛れ込みを図るものですが、新たに発見されたMiraakフレームワークはさらに一歩進み、クラウド上のPostgreSQLデータベースを感染端末制御のための本格的なチャネルへと変貌させました。Blackpoint Cyberの専門家たちは、攻撃者自身が
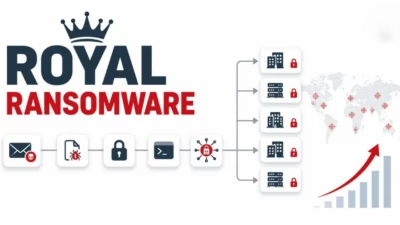
ロイヤルランサムウェアが活動を急速に激化させています。リークサイトではわずか2カ月間で約60件の被害組織を公表し、Qbot、Cobalt Strike、迅速な水平移動、二重恐喝を組み合わせた攻撃的かつ多段階のTTP(戦術・技術・手順)を用いています。 ロイヤルは2022年初頭に登場し、瞬く間に企業を標的とする有力なラ
中国とインド、それぞれとつながりを持つ2つの敵対的な国家主導サイバースパイ活動が、パキスタンの同一警察組織に集中していたことが分かりました。 SentinelOneの研究部門であるSentinelLabsが7月9日に発表した新たな分析によると、中国系およびインド系とみられる攻撃者は2024年2月から2026年4月にかけ
ほとんどすべての調査には、ツールチェーンがツールチェーンであることをやめ、ブラウザタブの問題へと化す瞬間があります。 アラートから1つのIPアドレスを得たとします。EDRの検知、プロキシログ、ファイアウォールのイベント、奇妙な認証経路、あるいは導入以来眠り続けていた検知ルールから浮かび上がったものかもしれません。最初
研究者らは、Cobalt Strikeビーコンをシステムメモリ内に直接展開する、検知回避性の非常に高いマルウェアローダー「SharkLoader」を発見しました。 StrikeSharkとして知られる脅威クラスターが現在、この未文書化のツールを使い、世界各地の複数業界にわたるネットワークへの侵入を行っています。 攻撃
SharkLoaderは、StrikeSharkという名称で追跡されている侵入クラスタが使用するマルウェアで、Cobalt Strike Beaconを完全にメモリ上で展開し、国際的に広範囲な感染を引き起こしています。 この攻撃キャンペーンは、インターネットに公開されたインフラへの日和見的な脆弱性悪用と、信頼できるイ
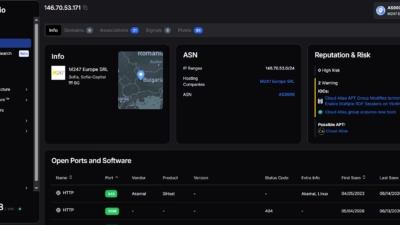
サイバー攻撃のインフラは、それが依存するドメインやIPアドレスよりも長く生き残ることが少なくありません。Hunt.ioの新たなレポートは、東欧全域にいかに密集した悪意あるノードが構築されているかを明らかにしています。同社のアナリストは2026年3月12日から6月12日にかけて10カ国のインフラを調
INCは新興のRaaS(サービス型ランサムウェア)事業者から、2026年における最も活発なランサムウェアファミリーの一つへと成長を遂げました。2023年以降に800件を超える被害を記録し、競合グループの混乱に乗じてアフィリエイトベースを拡大しています。 同グループの最近のキャンペーンは、段階的なツールの改良と新たな圧
すべての記事を読み込みました