
オーストラリアの諜報機関、ハッキングの標的となる組織に情報を共有 ― 見返りに情報提供も要請
オーストラリアの信号情報機関は、6月までの1年間に、機密指定を解除した情報機関の情報を使い、サイバー攻撃の恐れがあると1,100回以上にわたって組織に警告しました。火曜日に公表された年次サイバー脅威報告書で明らかになりました。 オーストラリア信号局(ASD)が個別に出した警告の半数超は、それまで秘密だった情報のうち
オーストラリアの信号情報機関は、6月までの1年間に、機密指定を解除した情報機関の情報を使い、サイバー攻撃の恐れがあると1,100回以上にわたって組織に警告しました。火曜日に公表された年次サイバー脅威報告書で明らかになりました。 オーストラリア信号局(ASD)が個別に出した警告の半数超は、それまで秘密だった情報のうち
セキュリティ
SOCRadarは、INCおよびThe Gentlemenのランサムウェアアフィリエイトに関連する公開状態のサーバー7台を発見しました。サーバーには、AIとのチャット記録、窃取された認証情報、46件のランサムウェア暗号化ツールのビルドが保存されていました。 SOCRadarのセキュリティ研究者らはこのほど、INCラン
cPanelは、cPanel & WHMに存在する3件の脆弱性に対するセキュリティアップデートを公開しました。これらの脆弱性を悪用されると、root権限でコードを実行されたり、認証済みのWHM管理者セッションを攻撃者に悪用されたりするおそれがあります。 サポート対象のすべてのバージョンが、それぞれの修正版より
cPanelは、cPanel & WHMの3件の脆弱性に対処するセキュリティアップデートを公開しました。これらの脆弱性を悪用されると、攻撃者がWHM管理者のセッションを乗っ取ったり、root権限でコマンドを実行したりするおそれがあります。 これらの脆弱性は、今回公開された修正版より前の、サポート対象のすべての
カナダサイバーセキュリティセンター(Canadian Centre for Cyber Security)によると、5月に修正されたRoundcube Webmailの深刻度「高」の脆弱性が、現在攻撃で実際に悪用されているとのことです。 Roundcube Webmailはブラウザベースのimapメールクライアントで
cPanelは、CalDAV/CardDAV実装における不適切な権限設定に関する脆弱性CVE-2026-68490に対するパッチをリリースしました。脆弱性データベースアクセス この欠陥により、共有サーバー上のローカルユーザーが、他のホスティングアカウントのカレンダーイベントや連絡先にアクセスできる可能性があります。影
cPanelは、CalDAVおよびCardDAV機能に存在する権限関連の脆弱性「CVE-2026-68490」に対するセキュリティアップデートを公開しました。この脆弱性を悪用されると、共有サーバー上のローカルユーザーが、他のホスティングアカウントに属するカレンダーイベントや連絡先情報を閲覧できてしまう可能性があります
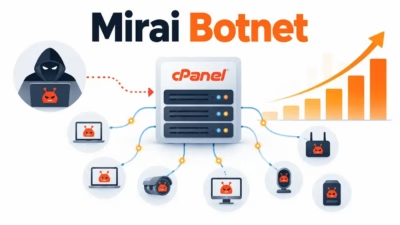
2026年5月初旬、cPanel/WHM管理ソフトウェアを稼働するホスティングサーバーが攻撃者によって侵害されたとみられ、Mirai系ボットネットの活動が急激に増加しました。 日本のJPCERT/CCは、インターネット定点観測システムTSUBAMEのセンサーにおいて、TCPポート23番のTelnetサービスを狙う悪意
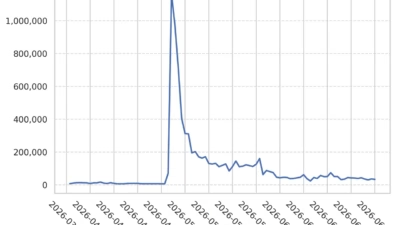
脅威アクターは、cPanelおよびWHMのセッション管理における重大な認証バイパスの脆弱性を迅速に悪用し、インターネットに公開されたホスティングサーバーを侵害しました。日本のテレメトリデータからは、この攻撃キャンペーンがMirai亜種によるTelnetサービスを狙ったスキャン・攻撃トラフィックの急増と関連していること
すべての記事を読み込みました