
ARTEX AIとClaudeエージェント、韓国の銀行へのサイバー攻撃に悪用
中国語を話すハッカーが今月上旬、侵入テストスイート「ARTEX AI」とClaudeエージェントを使ってサイバー攻撃を仕掛け、韓国の金融セクターを揺るがしました。 攻撃者は、新韓銀行(Shinhan Bank)、KB国民銀行(KB Kookmin Bank)、ハナ銀行(Hana Bank)など複数の韓国の銀行を標的に
中国語を話すハッカーが今月上旬、侵入テストスイート「ARTEX AI」とClaudeエージェントを使ってサイバー攻撃を仕掛け、韓国の金融セクターを揺るがしました。 攻撃者は、新韓銀行(Shinhan Bank)、KB国民銀行(KB Kookmin Bank)、ハナ銀行(Hana Bank)など複数の韓国の銀行を標的に
中国を拠点とするとみられる攻撃者が、AIツールを活用して韓国の金融機関からデータを窃取するキャンペーンを成功させていたことが、CrowdStrikeの調査で明らかになりました。 同社によると、攻撃者は2026年9月下旬から10月上旬にかけて実行したこのキャンペーンで、中国で開発されたオープンソースのエージェント
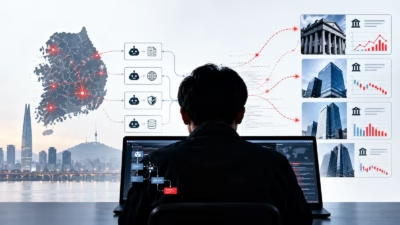
金銭目的のキャンペーンで、エージェント型AIツールが韓国の金融機関への侵入とデータの窃取に使われていた。StoreBig Data この攻撃は2026年9月下旬から10月上旬にかけて展開された。攻撃者は、中国で開発されたオープンソースのペネトレーションテストプラットフォーム「ARTEX」と、複数の大規模言語モデル(L
リスクグラフの深さではApiiro、集約の幅広さではArmorCodeが優位に立っています。さらに、WizによるDazzの買収、CrowdStrikeによるBionicの買収、SnykによるEnsoの買収といった一連の動きは、ASPMがプラットフォームへと吸収されつつある方向性を示しています
正体不明の攻撃者が、AI搭載のオープンソースペネトレーションテストツール「ARTEX」を使い、韓国の金融機関を狙うキャンペーンを展開していました。 CrowdStrike Intelligenceは、データ窃取につながった侵入に関連する攻撃者管理下のインフラを特定しました。10月7日付の同社レポートによると、この活動
CrowdStrike、Amazon Web Services(AWS)、NVIDIAは、第4回となる「Cybersecurity Startup Accelerator」の参加申し込みの受け付けを開始しました。このプログラムは、エージェンティックAI時代に向けたセキュリティ製品を開発するスタートアップを支援します。
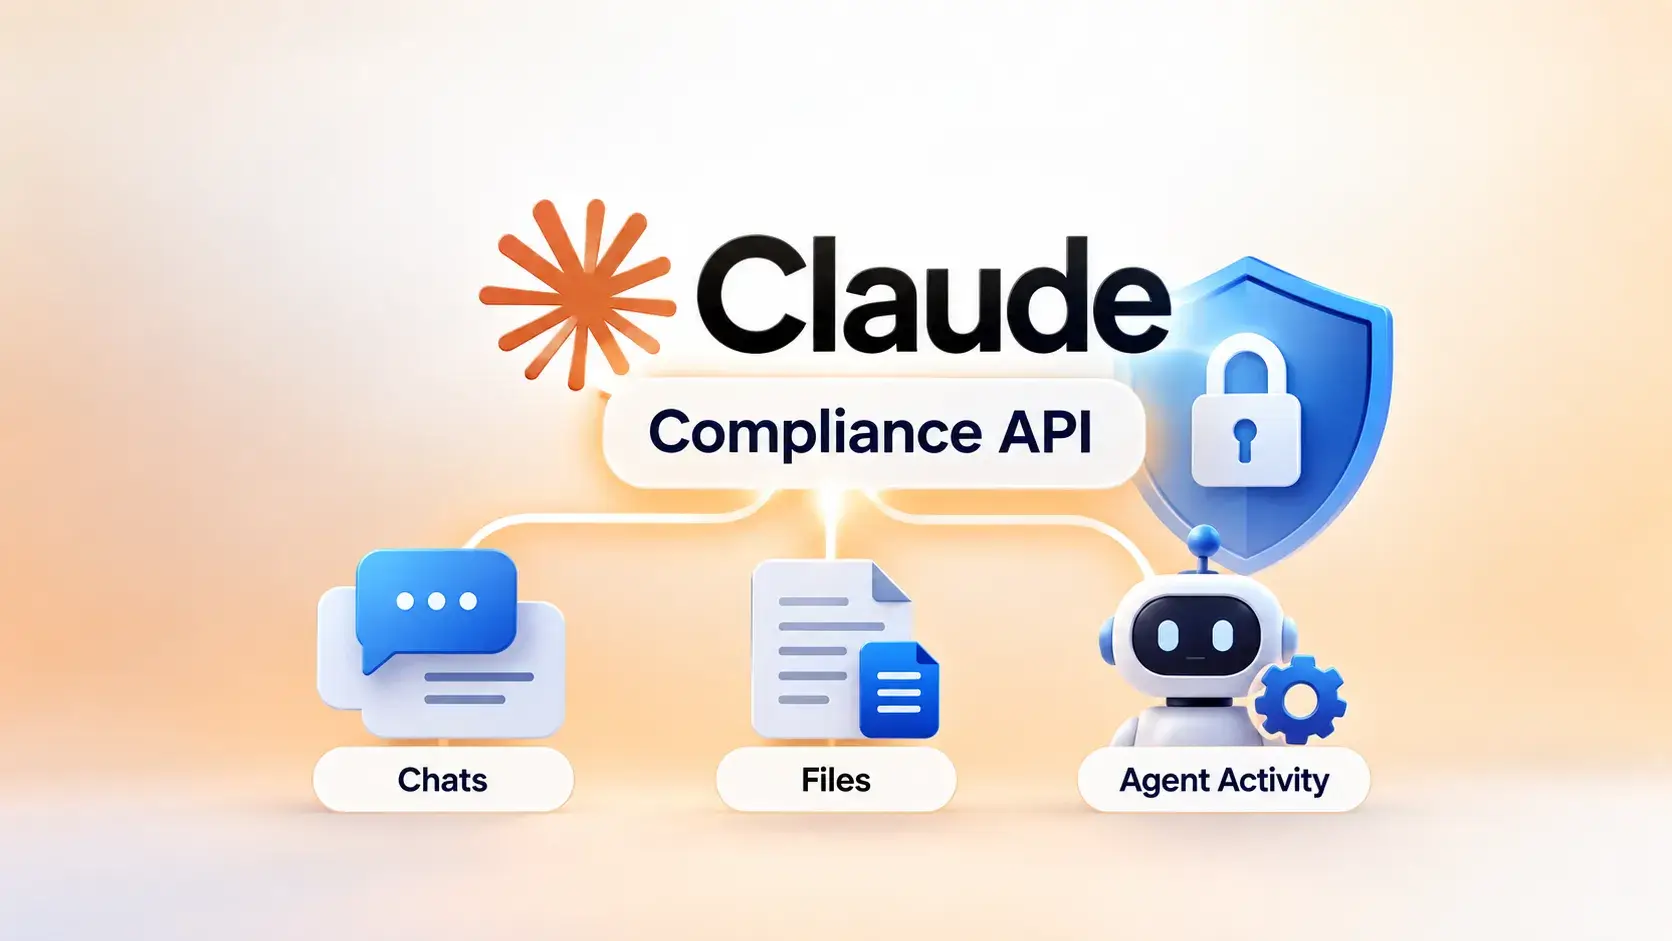
Anthropicは、AIアシスタント「Claude」のエンタープライズ向けセキュリティの可視性を、Compliance APIによって強化しました。この機能を使うと、アクティビティ、会話、ファイル、プロジェクト、エージェントセッションに関するデータを、組織が既存のガバナンス基盤やセキュリティ運用基盤に取り込めます。
100社を超えるセキュリティ・コンプライアンスベンダーが、Claude Compliance APIとの連携に対応しています。このAPIを使うと、企業はClaudeの利用状況を、すでに運用している監視ツールに送信できます。対応ベンダーには、CrowdStrike、Microsoft Purview、S
Rig Securityはステルスモードを脱し、シード資金として1,200万ドルを調達したと発表しました。同社は、エージェント時代に向けて構築したIDプロテクションプラットフォームも公開しています。今回の資金調達ラウンドはTen Eleven VenturesとBrightmind Partnersが主導し、Crow
アイデンティティプロバイダーのOktaは、企業向けエージェントのセキュリティ確保に巨額の投資を行っています。しかし、認証済みのエージェントであっても被害をもたらし得るため、競争が激化するエージェント型AIセキュリティ分野では依然として議論の余地が残されています。
すべての記事を読み込みました