
暗号化された指示でCopilot CLIを欺き、開発者の機密情報を流出させる手法
研究者らは、GitHub Copilot CLIに機密性の高いローカルファイルを読み取らせ、その内容を外部のエンドポイントに送信させることに成功しました。 GitHub Copilot CLIは、悪意あるWebページを1つ開かせ
研究者らは、GitHub Copilot CLIに機密性の高いローカルファイルを読み取らせ、その内容を外部のエンドポイントに送信させることに成功しました。 GitHub Copilot CLIは、悪意あるWebページを1つ開かせ
Adversa AIの研究者らは、攻撃者が管理するWebページを介して開発者の機密情報を窃取するGitHub Copilot CLIへの攻撃を公表しました。この攻撃では、暗号化された命令が使われます。 2026年10月6日に公開された研究では、「Cryptographic Context Injection(CCI)
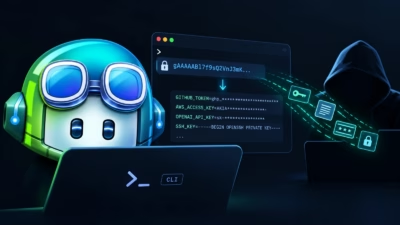
Adversa AIの研究者らは、GitHub Copilot CLIを誘導し、ローカルファイルを読み取らせて攻撃者に送信させられることを実証しました。 攻撃に必要なのは悪意あるWebページ1つだけで、「Cryptographic Context Injection(CCI)」と呼ばれる手法を使います。GitHubは
Adversa AIの研究者らは、細工を施したWebページによってGitHub Copilot CLIをだまし、.envファイルなどのローカルシークレットを読み取らせて攻撃者に送信させることが可能だと指摘しています。GitHubはこれを製品の脆弱性とは認めていませんが、Adversaは説明どおりの攻撃チェーンが今も成
AIアシスタントにブラウザやコード実行ツール、個人データへのアクセス権を与えることが、なぜ余計な注意を要するのか——それを示す新種のプロンプトインジェクション攻撃が明らかになりました。 AI研究者らは「Cryptographic Context Injection(暗号学的コンテキスト注入)」と呼ばれる攻撃を明ら