
AIがn-day攻撃を加速、脆弱性の開示件数とエクスプロイト件数はともに倍増
2026年、AIは二重の影響を及ぼしています。脆弱性の発見が急増しているだけでなく、既知の脆弱性を狙ったエクスプロイトも同時に急増しています。 攻撃者は、新たなゼロデイ脆弱性よりも、すでに公開された脆弱性を悪用するケースを増やし
2026年、AIは二重の影響を及ぼしています。脆弱性の発見が急増しているだけでなく、既知の脆弱性を狙ったエクスプロイトも同時に急増しています。 攻撃者は、新たなゼロデイ脆弱性よりも、すでに公開された脆弱性を悪用するケースを増やし
人工知能(AI)は脆弱性の発見速度を押し上げるだけでなく、見つかる欠陥の性質そのものも変えつつあります。Googleの研究者らは、重要な違いを明らかにしました。AIを使って発見された脆弱性の実に半数が、リモートコード実行につながるというのです。一方、従来の手法で発見された脆弱性では、この危険な割合
Axiosのメンテナーは、深刻度の高いセキュリティ脆弱性を複数公表しました。これらを悪用されると、攻撃者がサーバーサイドアプリケーションのプロキシやDNSの制御を回避し、内部サービスやクラウドのメタデータエンドポイントに対してサーバーサイドリクエストフォージェリ(SSRF)を仕掛けられる可能性があります。 最も深刻な
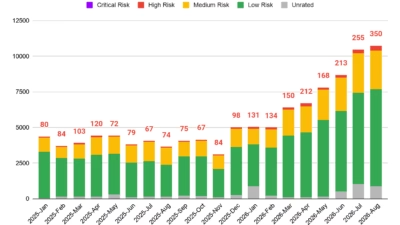
Googleの脅威インテリジェンスグループ(GTIG)は水曜日、脆弱性の開示件数が1月から8月にかけて倍増し、先月には過去最多の10,740件に達したと発表しました。 開示件数の合計は、1月の5,045件から始まり、7月と8月にはいずれも10,000件を超えるまでに急増しました。 研究者らは「AIは、
Google Threat Intelligence Group(GTIG)の新たなレポートによると、2026年は月間の脆弱性公開件数が倍増し、実際に悪用された脆弱性の月間平均もほぼ倍増しました。 GTIGは2025年1月から2026年8月までの公開状況を分析しました。月間の公開件数は、2026年1月の5,045件か
OSプラットフォーム
ここ数日の間に、Googleは複数のChromeアップデートを立て続けにリリースしました。 9月22日、Googleはデスクトップ向けStable Channel Updateを公開しました。デスクトップユーザーにとって最も重要なアップデートです。これによりChromeはLinux版がバージョン154.0.803
Apache Software Foundationは、WebSocket、HTTP/2、AJP、認証、TLS証明書検証コンポーネントにまたがる12件の脆弱性を修正したApache Tomcat 11.0.26をリリースしました。 今回のリリースでは、WebSocketエンドポイントのセキュリティ制約を攻撃者に回避さ
Apache Tomcat 11.0.26がリリースされ、WebSocketエンドポイントを保護するセキュリティ制約を攻撃者が回避できる重大な欠陥を含む、12件のセキュリティ脆弱性が修正されました。Vulnerabilityscanning service 今回のリリースでは、WebSocket、AJP、HTTP/2
Canonicalは、通常のStable Release Updates(SRU)の4週間サイクルとセキュリティ修正の2週間サイクルを統合し、新たに2週間サイクル1本に一本化する新しいリリーススケジュールのもと、Ubuntuカーネルを毎週リリースするようになります。この2つのサイクルは互いに1週間ずつ
すべての記事を読み込みました