
数カ月前のPalo Alto VPN脆弱性、ランサムウェアグループの標的であり続ける
ReliaQuestによると、Palo Alto Networks製品に存在する深刻度の高い脆弱性が、セキュリティパッチの公開から5カ月が経過した今も、ランサムウェアグループに狙われ続けています。 サイバー脅威検知プロバイダーの同社は10月9日に
ReliaQuestによると、Palo Alto Networks製品に存在する深刻度の高い脆弱性が、セキュリティパッチの公開から5カ月が経過した今も、ランサムウェアグループに狙われ続けています。 サイバー脅威検知プロバイダーの同社は10月9日に
ランサムウェア攻撃者が、Palo Alto NetworksのPAN-OS GlobalProtectおよびPrisma Accessに影響する認証バイパスの脆弱性「CVE-2026-0257」を積極的に悪用しています。 Qilin やSettraランサムウェア攻撃グループを含む複数の脅威グループが、この脆弱性を悪用
ランサムウェアの攻撃者が、Palo Alto Networks PAN-OSのGlobalProtectおよびPrisma Accessに影響する認証バイパス脆弱性「CVE-2026-0257」を積極的に悪用しています。 この脆弱性を突かれると、不正なVPNセッションを確立され、社内ネットワークに侵入されるおそれが
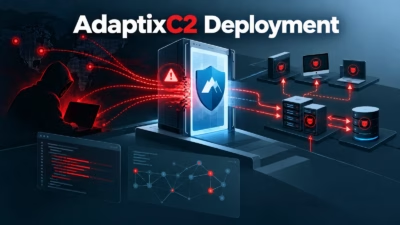
「Operation Master」は、GlobalProtect VPNの悪用、Webアプリケーション攻撃、認証情報の窃取、データの収益化、そして大規模な請求書詐欺プラットフォームを組み合わせた、一貫したサイバー犯罪作戦です。 このキャンペーンは、企業への侵入がデータ窃取やランサムウェアで終わらず、現地の状況に合わ
脆弱なVPNゲートウェイが1台あるだけで、企業ネットワーク全体が危険にさらされる可能性があります。Qilin恐喝グループのアフィリエイトは、新たに発見されたPAN-OS GlobalProtectの欠陥をまさにその目的で悪用し始めています。 Arctic Wolfの専門家は、2026年6月に発生し
サイバーセキュリティ企業Arctic Wolfによると、ランサムウェア集団Qilinが、PAN-OS GlobalProtectの認証バイパスに関する重大な脆弱性を悪用し、被害者のネットワークに侵入しています。 Palo Alto NetworksはCVE-2026-0257として追跡されているこの脆弱性を5月13日
Qilinランサムウェアを展開する脅威アクターが、Palo Alto NetworksのGlobalProtect認証バイパスの脆弱性CVE-2026-0257を悪用していたことが判明しました。Arctic Wolf Labsが2026年6月中に調査した複数の侵入事案において、この脆弱性が一貫して初期侵入経路として使
ハッカーらは、Palo Alto Networks製PAN-OSの深刻な脆弱性を悪用して企業ネットワークへの初期侵入を果たし、Qilinランサムウェアを展開しています。 ハッカー対策ガイド 2026年6月に調査された複数の侵入事案は、GlobalProtectポータルおよびゲートウェイの展開に影響を与える認証バイパス
Palo Alto Networks Unit 42は、PAN-OSソフトウェアのGlobalProtectポータルおよびゲートウェイコンポーネントに影響を与える重大な認証バイパス脆弱性CVE-2026-0257の実際の悪用を確認しました。 この脆弱性は当初CVSSv4スコア4.7(中)が付与されていましたが、実環境

PAN-OSの重大な脆弱性、実環境で悪用を確認認証バイパスにより不正なVPNアクセスが可能にCISAがCVE‑2026‑0257をKEVカタログに追加パロアルトのファイアウォールを動かすOS「PAN-OS」に新たな脆弱性が発見され、実環境での悪用が確認されています。研究者たちはユーザーに対し、提供されたパッ
すべての記事を読み込みました