
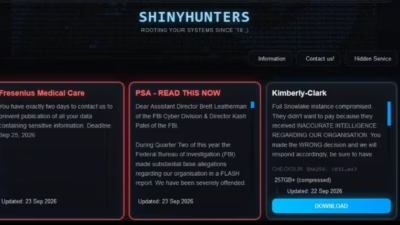
最も深刻なハッキングは「更新の欠落」から始まることが多い
最も痛ましいセキュリティ侵害は、見慣れない未知のゼロデイ脆弱性から生じるとは限りません。多くの場合、原因は見過ごされた単純なアップデートです。米連邦捜査局(FBI)は最近、この厳しい事実を認めました。入手可能だったパッチを委託先企業がインストールしなかったことで、大規模なデータ漏えいが発生したので
最も痛ましいセキュリティ侵害は、見慣れない未知のゼロデイ脆弱性から生じるとは限りません。多くの場合、原因は見過ごされた単純なアップデートです。米連邦捜査局(FBI)は最近、この厳しい事実を認めました。入手可能だったパッチを委託先企業がインストールしなかったことで、大規模なデータ漏えいが発生したので
ロイターによると、連邦捜査局(FBI)は10月5日、数千人の職員に関する機密情報が流出するセキュリティ侵害が起きたことを受け、Accentureの従業員との契約を打ち切りました。Securityincident response この件では、人事プラットフォームにパッチが適用されていなかったとされ、FBIの運用セキュ
米連邦捜査局(FBI)は10月5日、セキュリティパッチの未適用が一因となって数千人の職員の機微情報が流出した問題を受け、Accentureの委託先を排除しました。 FBIのサイバー部門責任者であるブレット・レザーマン氏は、今回のインシデントが第三者組織の管理するプラットフォームにおけるセキュリティ上の不備によって起
悪名高いサイバー犯罪グループ「ShinyHunters」が、Oracle PeopleSoftのインフラを狙った大規模な攻撃キャンペーンを再び活発化させています。最初の侵入の波を受けて各組織が慌てて講じた防御策を、巧妙にすり抜ける手法まで編み出している点は深刻です。今回の再燃したキャンペーンでは、
ShinyHuntersがPeopleSoftの緩和ルールを回避し、重大なゼロデイ脆弱性の悪用を再開攻撃キャンペーンは世界規模に拡大し、テクノロジー、医療、政府などの分野の組織が標的にOracleの当初のパッチは引き続き有効。組織はシステムを調査し、漏えいした可能性のある認証情報をローテーションすべきShinyH
オランダ当局は、ハッカー集団ShinyHuntersによるデータ窃取と恐喝を手助けした疑いで、有罪判決を受けたことのある23歳のサイバー犯罪者を逮捕しました。容疑者の逮捕直後から、ShinyHuntersの残るメンバーは攻撃を急激にエスカレートさせています。FBIから極めて機微なデータを盗み出
FBIの求職者向けオンラインポータル(apply.fbijobs.gov)と、特別捜査官志望者向けポータル(fbijobs.gov/special-agents)が、いまだに利用できない状態です。サイバー恐喝グループ「ShinyHunters」による侵害が成功したとみられています。 米国の国内情報・治
ShinyHuntersとの関連が指摘される脅威クラスター「UNC6240」が、CVE-2026-35273の影響を受けるOracle PeopleSoftサーバーに対し、大規模な攻撃を再開しました。 標的はこれまでの高等教育機関にとどまらず、テクノロジー、医療、政府、運輸、農業、ITサービスの各分野に広がっています
MandiantとGoogle Threat Intelligence Group(GTIG)は週末、悪名高い恐喝グループShinyHuntersが、Oracle PeopleSoftの利用企業を狙った新たな大規模攻撃キャンペーンを開始したと警告しました。 PeopleSoftは統合型の企業資源計画(ERP)ソフトウ
ShinyHunters が Oracle PeopleSoft に対する大規模攻撃を再開しました。エクスプロイトに小さな変更を加え、一部のWebアプリケーションファイアウォール(WAF)ルールをすり抜けています。 MandiantとGoogle Threat Intelligence Group(GTIG)によると
すべての記事を読み込みました