
ワームが42のGitHubリポジトリを武器化、「大きすぎて見逃される」ペイロードを隠蔽
セキュリティ
セキュリティ
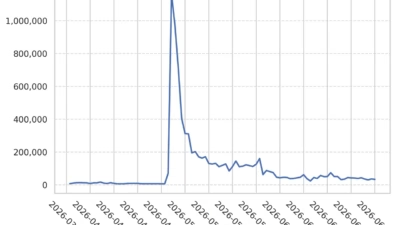
脅威アクターは、cPanelおよびWHMのセッション管理における重大な認証バイパスの脆弱性を迅速に悪用し、インターネットに公開されたホスティングサーバーを侵害しました。日本のテレメトリデータからは、この攻撃キャンペーンがMirai亜種によるTelnetサービスを狙ったスキャン・攻撃トラフィックの急増と関連していること
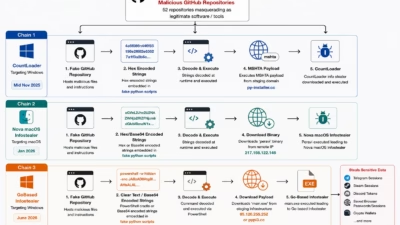
GitHubはマルウェアのショーウィンドウと化しており、被害者は不審なアーカイブを開く必要も偽サイトを訪れる必要もありません。Avyukt Securityの研究者らは、AI、サイバーセキュリティ、暗号資産、脆弱性研究向けのツールを謳う、それらしい体裁のリポジトリを攻撃者が何十個も仕立てていた「O
ハッカーが侵害されたGitHubリポジトリとGitHub Actionsワークフローを悪用し、ウェブホスティングサーバーをスキャン・攻撃する事実上のグローバルボットネットを構築していることが判明しました。主な標的はcPanelおよびWHM環境です。Hacking& Cracking このキャンペーンは、正規の
GitHub Actionsの悪用を利用した大規模な攻撃キャンペーンが確認されました。この攻撃はcPanelの認証バイパス脆弱性CVE-2026-41940を悪用し、インターネットに公開されたホスティング環境からサーバー認証情報やその他の機密情報を窃取するものです。 この攻撃活動では、侵害されたGitHubリポジトリ
cPanel & WHMの一連のクリティカルなセキュリティ脆弱性が、数百万のホスティングサイトを危険にさらしており、パッチがリリースされる前にすでに少なくとも1つの脆弱性が野外で武器化されています。 2026年4月下旬に開示されたCVE-2026-41940は最も危険で、CVSSスコアは9.8です。 特に懸念
新たに公開された複数のcPanel & WHMの脆弱性(重大なCVE‑2026‑41940認証回避バグと2026年5月の一連の欠陥を含む)により、サーバがパッチを適用しないままの場合、攻撃者が機密リソースとホスティングアカウントにアクセスできる可能性があります。 インターネットに公開されているcPanelイン

Pentest-Tools.comは、cPanel&WHMおよびWP Squaredに影響する重大な認証回避脆弱性CVE-2026-41940のための無料ノーログインスキャナーをリリースしました。この脆弱性は2026年2月以来、実際の環境で活発に悪用されています。 CVS

新しいクリティカルな脆弱性により認証バイパスが可能この脆弱性はcPanelおよびWebHost Managerに影響を与える攻撃者は任意のサーバーに対して完全なルート管理者権限を獲得できるwatchTowr Labsの研究者は、cPanelおよびWeb Host Manager(WHM)の重大な認証バイパ

cPanel、WHM、およびWP Squaredの重大なCVE-2026-41940認証バイパス脆弱性が実際に積極的に悪用されており、2月後半から悪用の試みが行われています。 悪用がいつ始まったかは不明ですが、cPanelを使用するホスティングプロバイダーのKnownHostは、脆弱性が公開された日に、修正が利用
すべての記事を読み込みました