
Amazon Fire TV Cubeに脆弱性悪用ツール、root権限の取得とブートローダーのアンロックが可能に
コミュニティが開発した脆弱性悪用パッケージにより、Amazonの第3世代Fire TV Cube(コードネーム「gazelle」)の所有者が、永続的なroot権限を取得し、ブートローダーをアンロックできるようになりました。 XDA Forumsによると、このリリースはFireOSファームウェアPS7717以前に対応し
コミュニティが開発した脆弱性悪用パッケージにより、Amazonの第3世代Fire TV Cube(コードネーム「gazelle」)の所有者が、永続的なroot権限を取得し、ブートローダーをアンロックできるようになりました。 XDA Forumsによると、このリリースはFireOSファームウェアPS7717以前に対応し
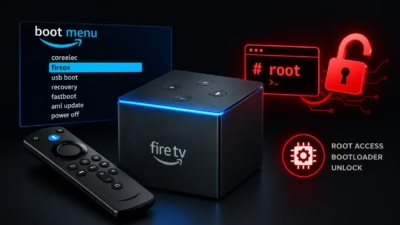
最近公開されたエクスプロイトパッケージにより、第3世代のAmazon Fire TV Cubeで、ファームウェアバージョンPS7717以前を対象に、ブートローダーのアンロックと永続的なroot権限の取得が可能になりました。StudySecurity XDA開発者のPro-me3us氏が開発したこのプロジェクトは、コー

Nebula Securityは、2011年以降のすべての主要ディストリビューションに影響を及ぼすLinuxカーネルの脆弱性を対象とした技術情報とエクスプロイトコードを公開しました。 CVE-2026-43499として追跡され、GhostLockと呼ばれるこのセキュリティ上の欠陥は、Linux 2.6.39で作り込ま

Nebula Securityの研究者らが、Linuxカーネルに存在する重大な脆弱性「GhostLock」(CVE-2026-43499)を公表しました。 この脆弱性は15年間にわたり存在し続けており、ほぼすべてのLinuxディストリビューションにおいて確実な権限昇格とコンテナエスケープを可能にします。問題は2011
CVE-2026-43499として新たに採番されたLinuxカーネルの権限昇格の脆弱性が、主要ディストリビューションに15年以上にわたって影響を及ぼしていたことが判明しました。権限を持たないローカルの攻撃者がこの脆弱性を悪用すると、root権限を取得したり、コンテナから脱出したりできる恐れがあります。 この脆弱性はV