
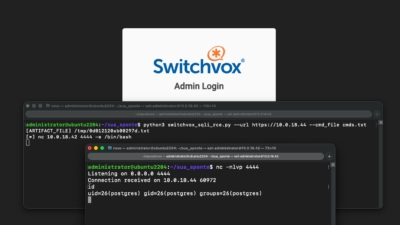
Switchvox CVE-2026-9586:未認証のSQLインジェクションがRCEに発展、実際の攻撃で悪用中
企業向け電話交換機Sangoma Switchvoxでは、特別に細工されたXMLリクエストを1件送信するだけで、インターネット上の見知らぬ第三者がサーバーのコマンドシェルに到達できてしまいます。この重大な脆弱性はすでに稼働中のシステムに対して探索行為が確認されており、攻撃は研究者が設置したデコイの
企業向け電話交換機Sangoma Switchvoxでは、特別に細工されたXMLリクエストを1件送信するだけで、インターネット上の見知らぬ第三者がサーバーのコマンドシェルに到達できてしまいます。この重大な脆弱性はすでに稼働中のシステムに対して探索行為が確認されており、攻撃は研究者が設置したデコイの
脅威アクターが、エンタープライズ向けVoIP電話管理ソリューションSangoma Switchvoxに存在する深刻度クリティカルの脆弱性を悪用していると、Horizon3とCISAが警告しています。 CVE-2026-9586として追跡されるこの脆弱性はCVSSスコア9.3で、認証不要のSQLインジェクションの問題と
脅威アクターがSangoma Switchvoxの重大な未認証SQLインジェクション脆弱性CVE-2026-9586の悪用を積極的に試みています。この脆弱性はリモートコード実行にまでエスカレートさせることが可能です。 Horizon3.aiの研究者によると、Defused Cyberと連携して運用しているインターネッ
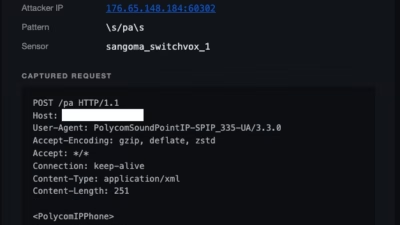
セキュリティ研究者らは、Sangoma Switchvoxに存在する重大な脆弱性を標的とした実際の悪用試行を報告しました。この脆弱性を悪用すると、未認証の攻撃者がSQLインジェクションを通じてリモートでコードを実行できてしまいます。 この脆弱性はCVE-2026-9586として追跡されており、インターネットに公開され
攻撃者は現在、SangomaのVoIPプラットフォーム「Switchvox」に存在する未認証SQLインジェクション脆弱性CVE-2026-9586を積極的に悪用しており、この脆弱性はリモートコード実行につながる恐れがあります。 セキュリティ企業Horizon3の研究者によると、インターネットに公開されているSwitc
脅威アクターが、最近パッチが提供されたSQLインジェクションの脆弱性(CVE-2026-9586)を悪用し、インターネットに公開されたSangoma Switchvoxのインスタンスを積極的に狙っています。同製品を運用している組織は、直ちに侵害の兆候がないか確認する必要があります。 CVE-2026