
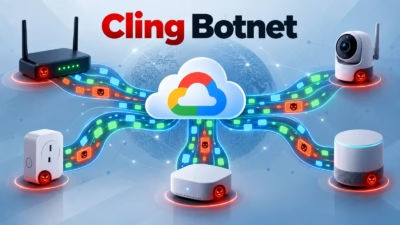
Clingボットネット、GoogleのSTUNトラフィックを偽装して感染IoT機器へのコマンドを隠蔽
IoTボットネット「Cling」は、オペレーターのコマンドをGoogleのSTUN応答に見せかけ、不正な通信を日常的なNAT越えトラフィックに紛れ込ませます。 10月1日に公開された調査報告は、インターネットに露出したネットワーク機器が悪用されている実態と、見慣れたインフラへの信頼を逆手に取るよう設計されたコマンドチ
IoTボットネット「Cling」は、オペレーターのコマンドをGoogleのSTUN応答に見せかけ、不正な通信を日常的なNAT越えトラフィックに紛れ込ませます。 10月1日に公開された調査報告は、インターネットに露出したネットワーク機器が悪用されている実態と、見慣れたインフラへの信頼を逆手に取るよう設計されたコマンドチ
2026年9月22日、当社のOpen WebUIハニーポットに4件のリクエストが届きました。いずれも、ペイロードをダウンロードして実行するよう設計されたPythonコードを含んでいました。4件すべてに対する応答は同じで、401 Not authenticatedでした。 当社のオープンソースのデセプションフレームワー
D-Linkは、公開の実証コード(PoC)が存在し、パッチが未提供の最大深刻度の脆弱性(CVE-2026-86296)について顧客に警告しました。この脆弱性はレガシー製品であるデュアルバンドWi-FiルーターDIR-822Aに影響します。 この脆弱性は、DHCPサーバーコンポーネントにおけるスタックベースのバッファオ
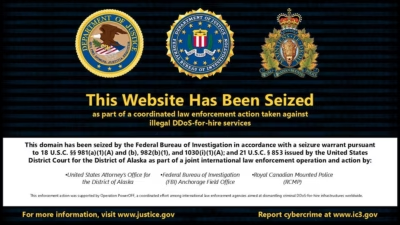
世界最長級の歴史を持つDDoS(分散型サービス拒否)代行サービスの一つ、NightmareStresserが摘発されました。 米司法省は今週、FBIがこのブーターサービスに関連するインターネットドメインを押収したと発表しました。 nightmare-stresser[.]comおよびnightmarestresser
FBIは、2022年以降、世界中で数十万件に及ぶ攻撃または攻撃未遂に使用されたとされる、長期にわたって稼働していた分散型サービス拒否(DDoS)代行プラットフォーム「NightmareStresser」に関連するインターネットドメインを押収しました。 アラスカ地区連邦検事局がこの措置を発表しました。今回の措置は、有料
米法執行機関が長年稼働してきたDDoS代行プラットフォーム「Nightmare Stresser」のドメインを押収同サービスは2022年以降、数十万件に及ぶ攻撃を可能にしてきた。現在サイトはFBIのバナーに差し替えられているこれまでに100以上のドメインを押収し12人を起訴した「Operation PowerOF
司法省は火曜日、世界中のサイバー犯罪者に利用されてきた分散型サービス拒否(DDoS)攻撃の代行サービスの中でも、最も長期にわたり運営され、最も人気のあったNightmareStresserについて、主要ドメインおよび関連サイトを押収したと発表しました。 当局によると、様々な動機を持つサイバー犯罪者が少なくとも2022
FBIは、稼働期間の長さで際立つ「ブーター」サービスの一つとされるDDoS代行サービス「NightmareStresser」のドメインを押収しました。 ドメイン押収の通知画面(出典:米司法省) 米司法省は発表の中で、「今回の措置で名指しされたようなブーターサービスは、米国内外の教育機関、政府機関、ゲ

KATARUと名付けられた新たなIoTマルウェアファミリーが、Telnet認証情報に対するブルートフォース攻撃を通じてLinuxベースのデバイスを狙い、root権限の奪取を試みたうえで侵害したシステムをDDoSボットネットに組み込んでいることが確認されました。 このマルウェアは、攻撃者がIPアドレス160[.]191
自社のDDoS対策が本当に機能するかどうかは、安全に、意図的に、そして緊急停止手段を用意した上で、実際に攻撃してみるまで分かりません。DDoSシミュレーション攻撃ツールは、稼働中のインフラに対して制御された現実的な攻撃トラフィックを発生させることで、容量面の弱点を洗い出し、緩和策を検証し、監
すべての記事を読み込みました