
Clingボットネット、C2コマンドをSTUNトラフィックに偽装してネットワーク検知を回避
Nozomi Networks Labsは、インターネットに露出したIoT機器やネットワーク機器に感染するボットネット「Cling」を発見しました。このボットネットは、正規のSTUN通信に似たやり取りの中にコマンド通信を隠しています。 2026年10月1日に公開された調査により、攻撃者が悪意ある命令を、通信アプリケー
Nozomi Networks Labsは、インターネットに露出したIoT機器やネットワーク機器に感染するボットネット「Cling」を発見しました。このボットネットは、正規のSTUN通信に似たやり取りの中にコマンド通信を隠しています。 2026年10月1日に公開された調査により、攻撃者が悪意ある命令を、通信アプリケー
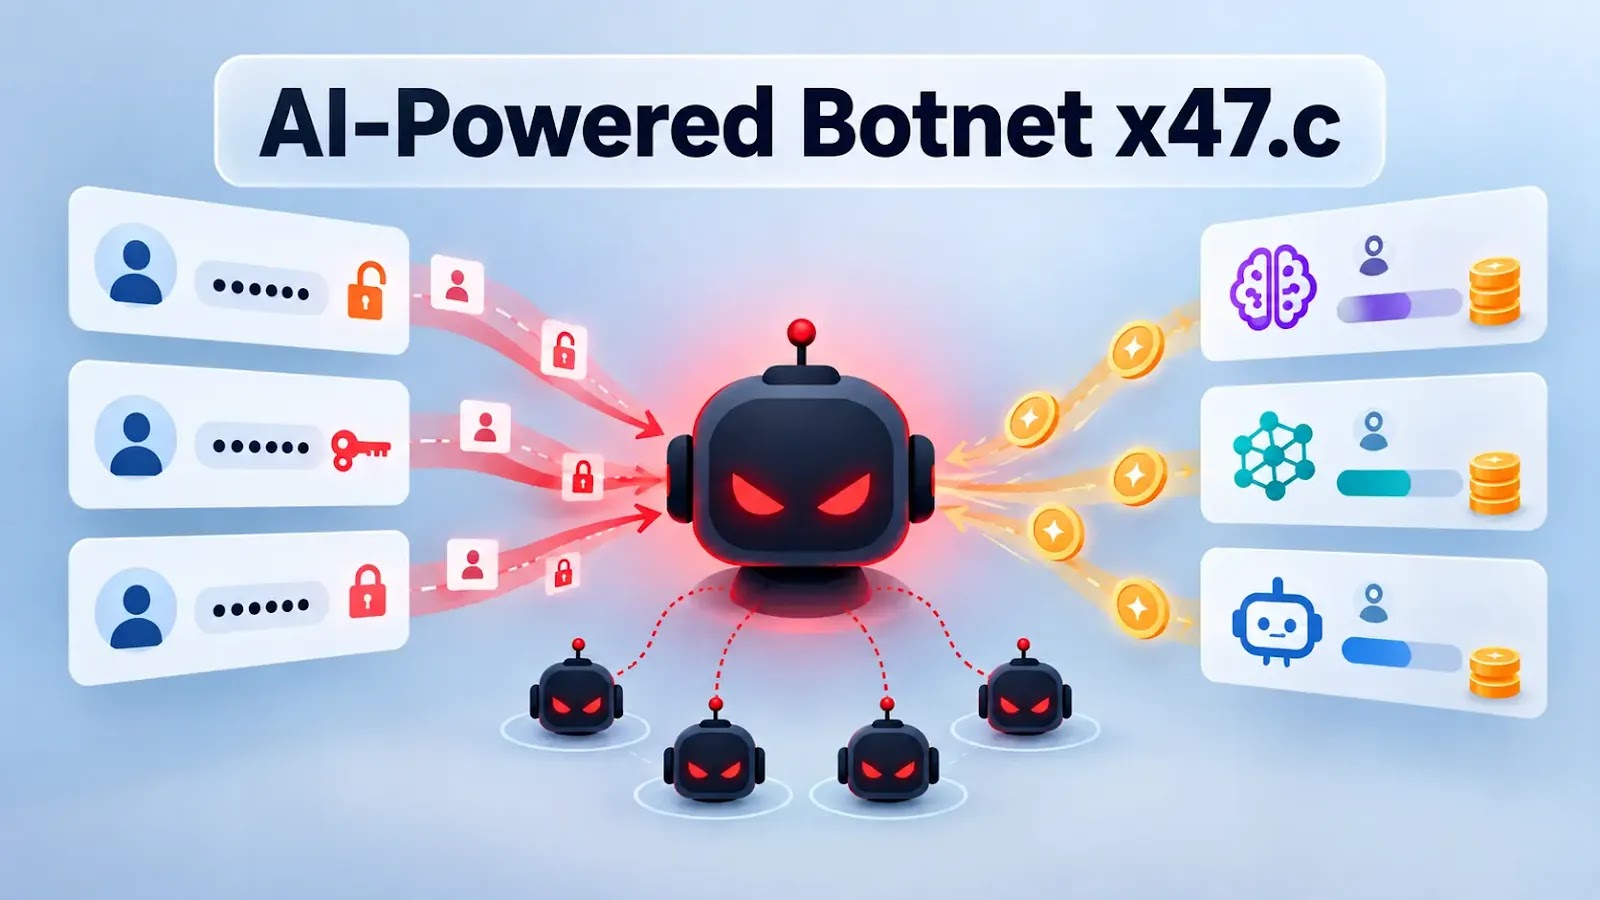
新たに確認されたWindows向けボットネット「x47.c」が、従来型のDDoSツール、認証情報の窃取、SOCKS5プロキシ、ファストフラックス方式のコマンド&コントロール(C2)インフラに加え、被害者が契約する有料AIサービスのクレジットを使い果たす「AI APIドレイン」機能を売り込んでいます。 Qrator R
公開サービスを狙った破壊的攻撃、金銭目的のサイバー犯罪、そして共有技術プロバイダーへの侵害が、欧州全域でサイバーセキュリティリスクを高めています。 ENISAの「脅威ランドスケープ2026」は、サイバー犯罪、国家関連活動、外国による情報操作・干渉、ハクティビズム、脆弱性の悪用を主要な脅威として挙げてい
これまで報告例のなかったWindows向けボットネット「x47.c」が、18種類の攻撃手法を提供していることが判明しました。その中には、被害者が有料契約しているAIクレジットを枯渇させることを狙った手法も含まれています。 Qrator Research Labsが9月23日に公開した調査報告によると、販売者であ
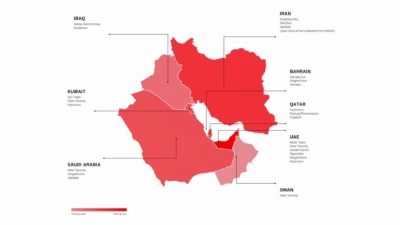
中東地域では、拡大する軍事紛争に注目が集まる一方で、金銭目的のサイバー脅威が急増するなど、サイバー攻撃の増加傾向が続いています。脅威インテリジェンス企業のPositive Technologiesによると、ダークウェブのフォーラムや脅威アクターのTelegramチャンネルを調査するオープンソース手法で確認された攻撃のう
EUの最高監査機関は、大規模サイバーインシデントの検知と対応を妨げているとして、EUのさまざまな「不備」を批判しました。 EU会計監査院は新たな報告書の中で、サイバーセキュリティ分野におけるEUの14億ユーロ(16億ドル)の予算は一定の成果を上げているものの、「情報交換の不十分さ」というアキレス腱を抱えていると
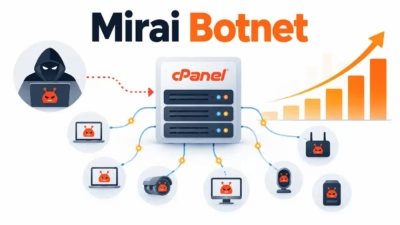
2026年5月初旬、cPanel/WHM管理ソフトウェアを稼働するホスティングサーバーが攻撃者によって侵害されたとみられ、Mirai系ボットネットの活動が急激に増加しました。 日本のJPCERT/CCは、インターネット定点観測システムTSUBAMEのセンサーにおいて、TCPポート23番のTelnetサービスを狙う悪意
ある匿名のハッキング集団が、ロシアが新たな議会の投票を開始するわずか数日前に、同国の選挙インフラに関連するコンピューターシステムへの侵入に成功したと主張しました。 「CikLeak」を名乗るこの集団は、ロシア中央選挙管理委員会と、国が運営する選挙管理プラットフォーム「Vybory」の開発に関わる企業のシステムにアク

KATARUと名付けられた新たに観測されたIoTマルウェアファミリーは、インターネットに公開されたデバイスをTelnet認証情報のブルートフォース攻撃で狙います。その後、公開されているLinuxカーネルエクスプロイトを使ってroot権限の奪取を試み、侵害したシステムをDDoSボットネットに組み込みます。 このサンプル
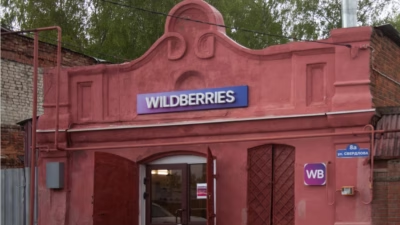
ロシアのEコマース大手Wildberriesは、サイバー攻撃の影響で一部出品者への支払いが遅延していると発表しました。解決策が見つかるまで、出品者は数十億ルーブル規模の未払い金を抱えたままの状態になっています。 Wildberriesは今週初め、複数のロシアメディアに対し、出品者の収益の追跡・引き出しに使われるシス
すべての記事を読み込みました