
8月の脅威まとめ:分散型ランサムウェア、AI攻撃者、バックアップテレメトリから見えた動向
ブログ公開日:2026年9月10日 執筆:Amit Malik2026年7月下旬から8月下旬にかけての動向を、Rubrik Zero Labsの脅威フィードで得られた脅威インテリジェンスに基づいて整理しました。このフィードはRubrik製品での検知に活用されています。情勢を左右する重要な変化が浮かび上がっています。 ブ
ブログ公開日:2026年9月10日 執筆:Amit Malik2026年7月下旬から8月下旬にかけての動向を、Rubrik Zero Labsの脅威フィードで得られた脅威インテリジェンスに基づいて整理しました。このフィードはRubrik製品での検知に活用されています。情勢を左右する重要な変化が浮かび上がっています。 ブ
BLOGPUBLISHED SEP 10, 2026 BY Amit MalikRubrik Zero Labsは、Rubrik製品での検知に用いられるRubrik Zero Labs脅威フィードの情報をもとに、2026年7月下旬から8月下旬にかけてのサイバーセキュリティ動向における重要な変化について知見をまとめました
ランサムウェア「DeadLock」の運営者は、ブロックチェーンを基盤としたサービスに依存する分散型インフラを利用し、被害者との通信やデータ漏洩活動を保護していることが判明しました。 この脅威アクターは2025年半ばに出現し、二重恐喝(データの窃取・漏洩とファイル暗号化)の手口を用いて被害者に身代金の支払いを迫っていま
2025年7月に初めて確認されたこのグループは、すでに80を超える組織を自らのリークサイト「DeadLockブログ」に掲載しています。 被害を主張されている組織の半数以上はヨーロッパに拠点を置いていますが、攻撃はアジア、北米、南米、アフリカ各地の組織にも及んでいます。 標的となっている業種には、IT、鉱業、製造業、運
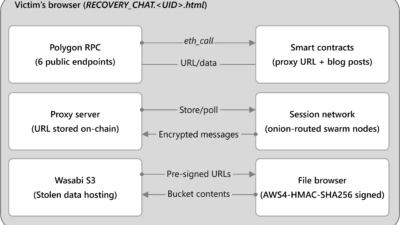
DeadLockは、従来型の侵入手口と、破壊されにくいよう分散化されたインフラを組み合わせた、金銭目的の新興ランサムウェアオペレーションです。 2025年7月に初めて確認されたこの攻撃は、企業データを暗号化すると同時に、窃取したデータの公開をちらつかせて脅迫する二重恐喝の手口を用います。データ管理 この暗号化ツールの

主要ランサムウェアグループ 以下のグループは、報告期間中に最も高い活動レベル、ま...

Group-IBの研究者によると、DeadLockランサムウェアのオペレーション...