
ハッカーがCoderのモジュールレジストリを乗っ取り、認証情報を窃取する悪意あるパッケージを配布
Coderは、身元不明の脅威アクターが同社の公式モジュールレジストリのトラフィックの一部を、攻撃者が制御するインフラへリダイレクトするという、重大なソフトウェアサプライチェーンインシデントを報告しました。 これにより、認証情報を窃取することを目的とした改ざん済みTerraformモジュールが一時的に配布される事態とな
Coderは、身元不明の脅威アクターが同社の公式モジュールレジストリのトラフィックの一部を、攻撃者が制御するインフラへリダイレクトするという、重大なソフトウェアサプライチェーンインシデントを報告しました。 これにより、認証情報を窃取することを目的とした改ざん済みTerraformモジュールが一時的に配布される事態とな
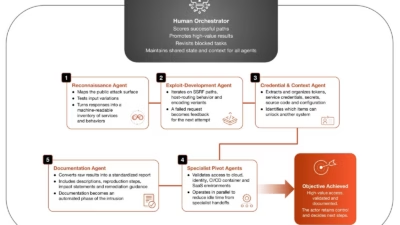
ある脅威アクターが最先端の人工知能モデルと攻撃特化型のエージェント型フレームワークを使い、企業環境に侵入してルート権限の認証情報を窃取し、クラウドAIインフラを乗っ取ったことが明らかになりました。所要時間は10時間足らずだったといいます。 Palo Alto Networks傘下のUnit 42が文書化したこの調査結
ある脅威アクターが最先端のAIモデルと攻撃特化型のエージェント型フレームワークを使い、10時間足らずで企業環境に侵入してルート権限の認証情報を収集し、クラウドAIインフラを乗っ取りました。 Palo Alto Networks傘下のUnit 42が文書化したこの事案は、AI支援による自動化が、本来であれば複数の人間の

武器化されたパッケージという脅威 ソフトウェア開発者を狙う攻撃は、もはや大規模な企業プラットフォームへの侵害を必要としません。巧みに偽装された1つのパッケージだけで、同等の壊滅的な被害をもたらすことができます。npmレジストリで最近発生したインシデントは、こうした現代的なセキュリティリスクを端的に示しています。悪意の

2026年の動的でますます複雑化するサイバーセキュリティの環境では、特権アカウントは引き続きサイバー犯罪者と悪意のあるインサイダーの最も狙われやすいターゲットのままです。 システム管理者やデータベースマネージャーから自動スクリプトやアプリケーションまで、これらの「デジタルな王冠」は、組織の最も機密性の高いデータと重要

ビデオプレーヤー 企業は、クラウドにおける人工知能ツール、オートメーション、De...
GitLab は、脅威アクターが XSS 攻撃を仕掛けたり、サービス拒否(DoS...

GitLab Cloud 上の 560 万件すべてのパブリックリポジトリをスキャ...

DevOpsはイノベーションを促進し、コラボレーションを簡素化しますが、同時に独...