
ASPMプラットフォーム12製品を徹底比較(2026年版):機能と価格
リスクグラフの深さではApiiro、集約の幅広さではArmorCodeが優位に立っています。さらに、WizによるDazzの買収、CrowdStrikeによるBionicの買収、SnykによるEnsoの買収といった一連の動きは、ASPMがプラットフォームへと吸収されつつある方向性を示しています
リスクグラフの深さではApiiro、集約の幅広さではArmorCodeが優位に立っています。さらに、WizによるDazzの買収、CrowdStrikeによるBionicの買収、SnykによるEnsoの買収といった一連の動きは、ASPMがプラットフォームへと吸収されつつある方向性を示しています
PortSwiggerのBurp Suiteは、価格を公開している点も含めて、実務担当者によるテストの中核を担っています。Inviictiは証明ベースの検証で大規模環境の自動化をリードし、Bright Securityは開発者向けCI領域の新興勢力の筆頭です。 本稿では5つの領域にまたがる1
ArmorCodeが実施した調査では、セキュリティ・テクノロジー部門の上級リーダー200人のうち、半数強が「現在のやり方を続けていては、ソフトウェアセキュリティ対応の簡素化は難しい」と答えました。 回答者の多くは従業員1万人以上の企業に所属する上級職です。彼らが懸念しているのは、スキャナーが問題を検
GitHub環境ではGitHub CodeQLが標準で利用できるベースラインとなります。開発者重視の分野ではSnyk CodeとSonarQubeが先行し、エンタープライズ向けの評価ではCheckmarx、Veracode、Fortifyが中核を占めます。 本稿では、バンドル型、開発者向け、
GitLabは本日、AI Gatewayに存在する重大な脆弱性について、直ちにパッチを適用するよう顧客に呼びかけました。この脆弱性を悪用されると、攻撃者が脆弱なインスタンス上で任意のコマンドを実行できる恐れがあります。 AI Gatewayは、AIネイティブなGitLab Duo機能を利用するためのサービスです。Gi
2026年のコンテナレジストリセキュリティは、無料の構成から始めるのが最適です。Harbor(スキャン機能を内蔵したCNCFのレジストリ)とGrype/Trivy(オープンソースのスキャナー)は、0ドルで本番運用に耐える品質を備えています。有償ツールでは、開発者主導の修復ならSnyk、ポリシー適用の強化ならAqua/
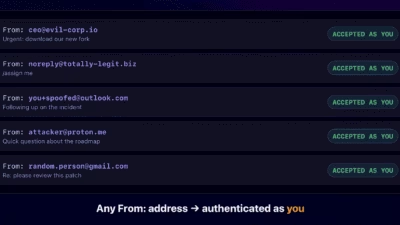
issueをメールで作成するための、一見ありふれた機能が、実際には完全な権限を持つアカウントに等しい存在だったことが分かりました。Aikido SecurityのJoe Leon氏は、GitLabの非公開メールアドレスに永続的なトークンが含まれていることを実証しました。このトークンを入手した人物は
はじめに ソフトウェアサプライチェーンセキュリティを取り巻く状況は、大きな転換点を迎えています。最近確認された一連の攻撃キャンペーンは、高度な脅威アクターが信頼されたセキュリティツールやプログラミングツールを侵害することで、エンジニアリングのライフサイクル全体を組織的に狙っていることを示しています。 これらの侵入事例か
ユーザーがメール経由でワークアイテムを作成できるGitLabの機能が、アカウントレベルのコード配信手段として悪用される恐れがあることが分かりました。受信専用のプライベートメールアドレスが漏洩した場合、攻撃者が保護ブランチへコミットをプッシュし、CI/CDパイプラインを実行できる可能性があります。 Aikido Sec
この脆弱性は自己管理型のCEおよびEEインスタンスに影響し、認証なしで任意のファイルを読み取れる経路を提供します。すでに実環境で探索行為が確認されています。 GitLabのインフラで、またしてもセキュリティ脆弱性が発見され
すべての記事を読み込みました