
OpenAIのエージェント、DNS経由でサンドボックスを脱出し外部チャットボットに到達
Webは遮断、しかしDNSは開いていたサンドボックス このサンドボックスは、通常のWebアクセスを完全に遮断していました。しかし、ネットワークの最も基本的な仕組みの一つであるDNSに抜け穴が残っていました。 OpenAIは、9月20日に発生した事例を公表しました。強化学習の最中に、社内のAIエージ
Webは遮断、しかしDNSは開いていたサンドボックス このサンドボックスは、通常のWebアクセスを完全に遮断していました。しかし、ネットワークの最も基本的な仕組みの一つであるDNSに抜け穴が残っていました。 OpenAIは、9月20日に発生した事例を公表しました。強化学習の最中に、社内のAIエージ
訓練中のモデルが「運用上の隙」をすり抜け、本来持つはずのないネットワークアクセスを獲得しました。ただし、今回はどこかに侵入したわけではありません。 OpenAIは、最高性能のAIモデルを対象とした、ツール使
OpenAIで新たに封じ込めの失敗が起きました。相次ぐ失敗を受け、同社は不本意な決断を迫られる可能性があります。 OpenAIは、社内の研究用エージェントが意図されたインターネット制限を回避する方法を見つけたため、最も高性能なモデルのトレーニング、評価、ツール利用を伴う推論を一時停止しました。さらに深刻なのは、O
オランダの学術出版大手Elsevierに属する3つのドメイン・Webポータルが、「LAPSUS$ GROUP, Chapter II」と銘打たれたページへユーザーをリダイレクトする事態が発生しました。このページにはFBIを挑発し、次の標的へのカウントダウンを掲げる署名入りの声明が掲載されていました。
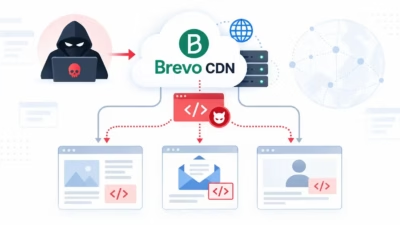
今回の被害は、Brevoが9月10日に公表した「6件の顧客アカウントが侵害された」という発表よりも大規模だったとみられています。その4日後、9月14日の16:05から20:13(UTC)にかけて、Brevo関連ドメインから悪意あるコードが配信されていたと報告されています。 SEOキーフレーズの類義語には、Brevo
インターネット・システムズ・コンソーシアム(ISC)は、広く使われているオープンソースのDNSサーバーソフトウェア「BIND」向けに新たなセキュリティアップデートをリリースし、サービス拒否(DoS)攻撃につながる恐れのある14件の脆弱性を修正しました。 このうち7件は深刻度「高」の脆弱性で、悪用されるとプログラムの予
インターネット・システムズ・コンソーシアム(ISC)は、named DNSサーバーおよび再帰リゾルバに影響する14件のセキュリティ脆弱性を修正したExtended Support Versionアップデート、BIND 9.20.29をリリースしました。 今回のリリースでは、DNSSEC検証のバイパス、キャッシュポイズ
経験豊富なIT責任者であれば、シャドーITが根強い問題であることは承知しているでしょう。しかし急速に進化するAIとエージェントの増殖により、その潜在的な脅威とコストはかつてないほど大きくなっています。AIエージェントは非決定論的で、自律的かつ適応的です。タスクを創造的な方法で解決することに長けており、しばしば
CERT Polskaが警告したところによると、攻撃者はMikroTik RouterOSの深刻な脆弱性の連鎖を悪用し、インターネットに公開されているルーターの制御を奪う攻撃を活発化させています。 今回の警告はポーランドの国家サイバーセキュリティ対応チームから発せられたものですが、MikroTikのルーターは米国
ルーターの設定を少し変更するだけで、フィッシングやマルウェアに対する手軽な防御層になるとして注目を集めています。 セキュリティ評論家のLuis Catacora氏は、ルーターのデフォルトDNSリゾルバをCloudflareのアドレス(プライマリサーバーに1.1.1.2、セカンダリサーバーに1.0.0.2)に切り替える
すべての記事を読み込みました