
Docker Hubに重大な脆弱性、攻撃者がユーザーになりすましコンテナイメージを改ざん可能に
Dockerは、コンテナレジストリのレベルで攻撃者が他のユーザーになりすませる重大な脆弱性がDocker Hubに存在していたことを公表しました。 「GhostPat」と名付けられたこの脆弱性(CVE-2026-105445)は、アカウント変換時にDockerが個人アクセストークンをどう扱うかという点を突くものでした
Dockerは、コンテナレジストリのレベルで攻撃者が他のユーザーになりすませる重大な脆弱性がDocker Hubに存在していたことを公表しました。 「GhostPat」と名付けられたこの脆弱性(CVE-2026-105445)は、アカウント変換時にDockerが個人アクセストークンをどう扱うかという点を突くものでした
Dockerは、Docker Hubの重大な脆弱性を修正しました。この脆弱性を悪用すると、攻撃者はパーソナルアクセストークン(PAT)を使って別のユーザーとして認証を受け、そのユーザーのレジストリ権限の範囲内でコンテナイメージの取得、プッシュ、削除を行える可能性がありました。 この脆弱性は「CVE-2026-1054
Dockerは、Docker Hubに重大な脆弱性(CVE-2026-105445)があったことを公表しました。この脆弱性を悪用すると、攻撃者は個人アクセストークン(PAT)を使って、他のユーザーのコンテナリポジトリにアクセスできました。 Docker Hubは、コンテナイメージを保存・共有・ダウンロードするためのオ
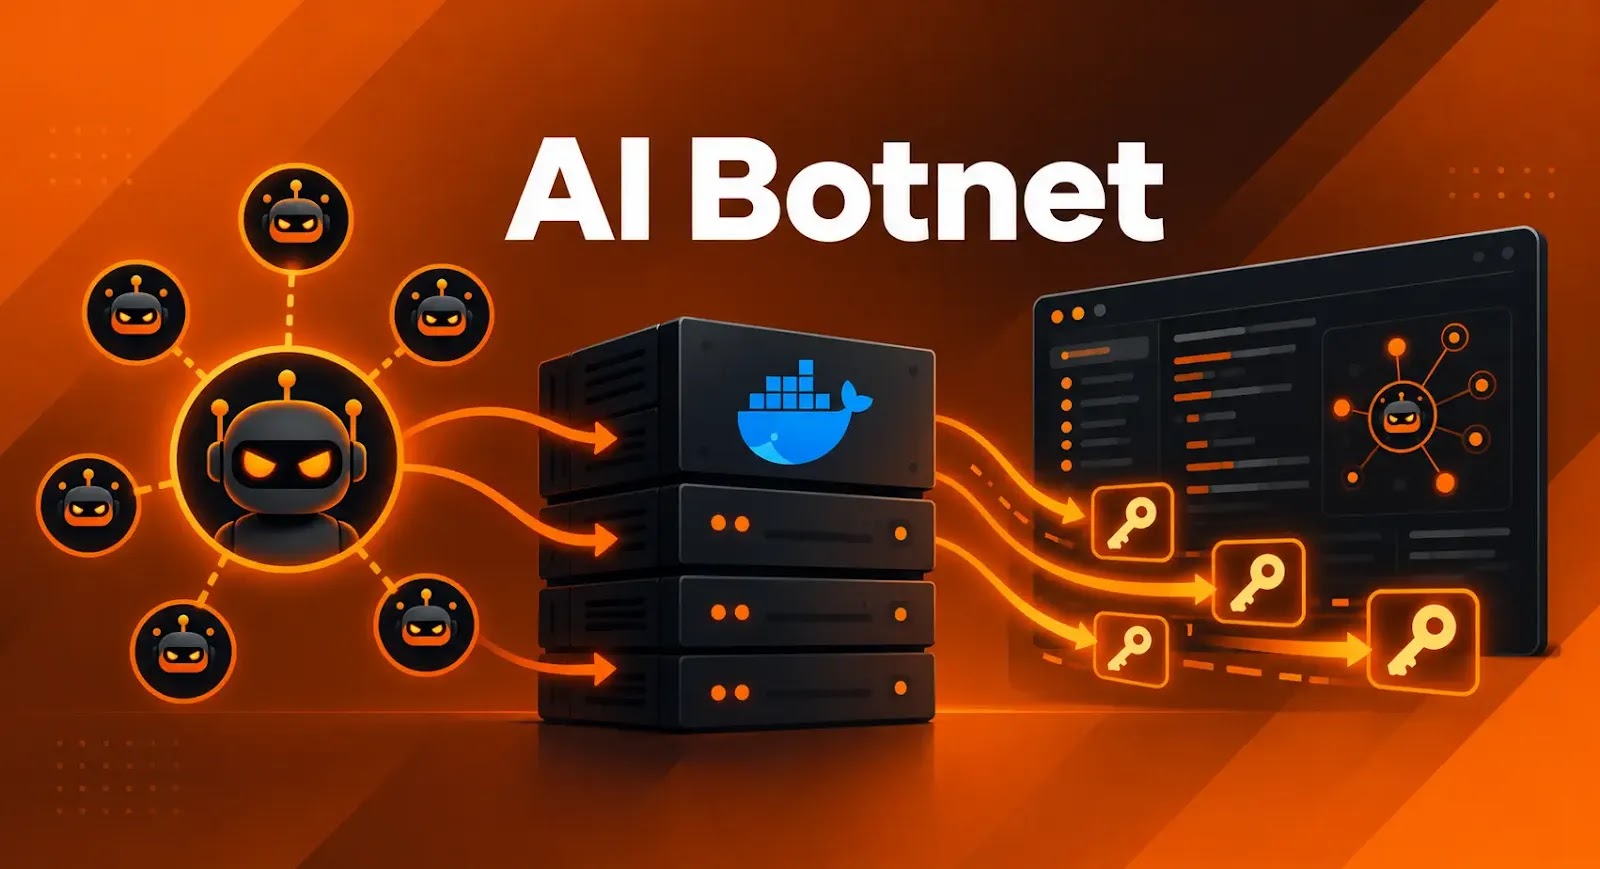
このボットネットは、指示内容でAI APIキーをほかの認証情報より優先して狙うよう定めています。一方、感染拡大は別のスクリプトが担い、到達可能なホストへ広がっていきます。 研究者らは、2026年5月から公開状態になっていた、認証なしのDockerレジストリからこの攻撃活動を発見しました。1日かけて読み取り専用でデータ
Dockerで高深刻度の脆弱性「CVE-2026-17106」が見つかりました。「CopyEscape」と名付けられたこの脆弱性を悪用すると、悪意のあるコンテナが、docker cpコマンドで指定したローカルの保存先の外側にファイルを作成したり、上書きしたりできる可能性があります。 この欠陥はコンテナからホストへのコ
Dockerの深刻な脆弱性「CVE-2026-17106」(通称CopyEscape)により、ユーザーが `docker cp` コマンドを実行した際、悪意あるコンテナがホストマシン上のファイルを上書きできるおそれがあります。Hacking& Cracking この脆弱性が影響するのは、Dockerがコンテナ
新たに発見されたDockerボットネットが、侵害したホストにAIエージェントを埋め込み、盗んだ認証情報を攻撃者に送信していることがわかりました。ThreatDownの研究者らは最近、「Carbonato」と呼ばれるボットネットを発見しました。Carbonatoは、ポート2375に公開された認証なしのDockerデーモン
「Carbonato」と呼ばれる新種のボットネット型マルウェアが、セキュリティ設定の甘いDockerデーモン稼働ホストを狙い、Hermes Agent AIフレームワークをインストールして制御を奪う攻撃を行っていることが分かりました。 このマルウェアはワームのような自己増殖機能を備えており、認証機能のない状態で公開さ
Dockerは、悪意あるゲスト環境がワークスペースの分離を回避し、ホスト上の機密リソースにアクセスできてしまうDocker Sandboxesの深刻な脆弱性2件に対し、セキュリティ修正をリリースしました。Securitytraining courses これらの脆弱性はCVE-2026-77179およびCVE-202
Permifyはオープンソースの認可サービスで、「ユーザーXはドキュメントYを閲覧できるか」「チームYのメンバーはどの投稿を編集できるか」といったアクセス権の判定を実行時に行います。こうしたルールを一箇所にまとめて管理できるため、アプリケーションコード側にルールを持たせる必要がなくなります。 Per
すべての記事を読み込みました