
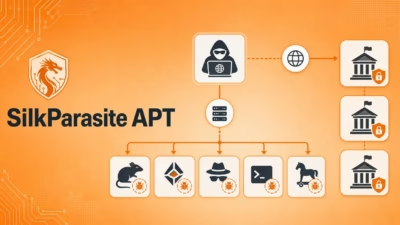
中国と関連するAPT「SilkParasite」、中央アジア諸国政府を標的に新種RAT5種を展開
研究者らは、被害者の選定傾向、共有されるマルウェアツール、インフラの関連性、そして中国系のサイバースパイ活動に一般的に見られる手口などを根拠に、この活動を中程度の確度で「中国と関連(China-nexus)」があると評価しています。 残る2つのマルウェアファミリーはSpiceRATとBloodAlchemyで、後者は
研究者らは、被害者の選定傾向、共有されるマルウェアツール、インフラの関連性、そして中国系のサイバースパイ活動に一般的に見られる手口などを根拠に、この活動を中程度の確度で「中国と関連(China-nexus)」があると評価しています。 残る2つのマルウェアファミリーはSpiceRATとBloodAlchemyで、後者は
脅威研究者らが、中央アジア各国の政府機関を狙った攻撃で、これまで確認されていなかった5種類のマルウェアが使用されていることを発見しました。 「SilkParasite」と呼ばれるこのスパイ活動は、中国を拠点とする軍事レベルのハッカーによって展開されたとされ、開発過程の随所で人工知能が活用されていたとみられます。