
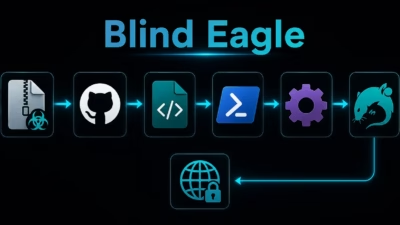
Blind Eagle関連のローダーがGitHub、VBScript、PowerShell、InstallUtilを悪用しAsyncRATを展開
研究者らは、GitHubリポジトリ、フィッシングの誘導文、VBScript、PowerShell、そして正規のWindowsユーティリティであるInstallUtilを利用してAsyncRATを被害者のシステムに展開する、Blind Eagle関連のマルウェアオペレーションを発見しました。 今回の調査は、マルウェアロ
研究者らは、GitHubリポジトリ、フィッシングの誘導文、VBScript、PowerShell、そして正規のWindowsユーティリティであるInstallUtilを利用してAsyncRATを被害者のシステムに展開する、Blind Eagle関連のマルウェアオペレーションを発見しました。 今回の調査は、マルウェアロ

インターネット検閲下で明らかになった巧妙なフィッシング作戦 事件の概要 最近、標...