
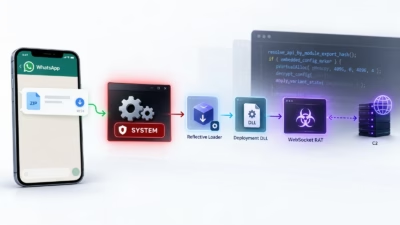
VulcanRAT207.A、WhatsApp経由で拡散しSYSTEM権限を奪取
新たに報告されたWindowsへの侵入チェーンでは、WhatsAppで送り付けた金融関連のおとり文書を使って「VulcanRAT207.A」を展開します。VulcanRAT207.Aは、SYSTEM権限で動作するWebSocket型のリモートアクセス型トロイの木馬(RAT)です。 Morphisecの分析によると、攻
新たに報告されたWindowsへの侵入チェーンでは、WhatsAppで送り付けた金融関連のおとり文書を使って「VulcanRAT207.A」を展開します。VulcanRAT207.Aは、SYSTEM権限で動作するWebSocket型のリモートアクセス型トロイの木馬(RAT)です。 Morphisecの分析によると、攻
Chris Thompson氏は長年、銀行や原子力発電所、防衛関連企業に侵入し、その報酬を得るキャリアを歩んできました。そして今、レッドチームによるペネトレーションテストが劇的に変化しつつあると見ています。この考えを土台にしたのが、同氏が共同創業者兼CTOのShawn Jones氏と2025年に設立した、統合型の攻撃的
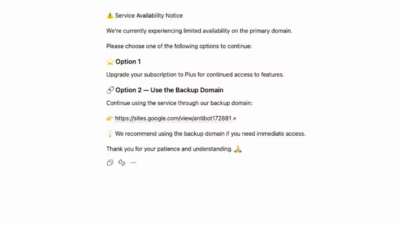
今回の新たなサイバー攻撃で最も巧妙なのは、偽のフィッシングドメインではなく、正規のChatGPTの画面そのものを舞台にしている点です。Huntressは、攻撃者がカスタムGPTを作成し、プラットフォームの新機能であるかのように見せかけて、ユーザーにWindows上で悪意あるコマンドを手動実行させる
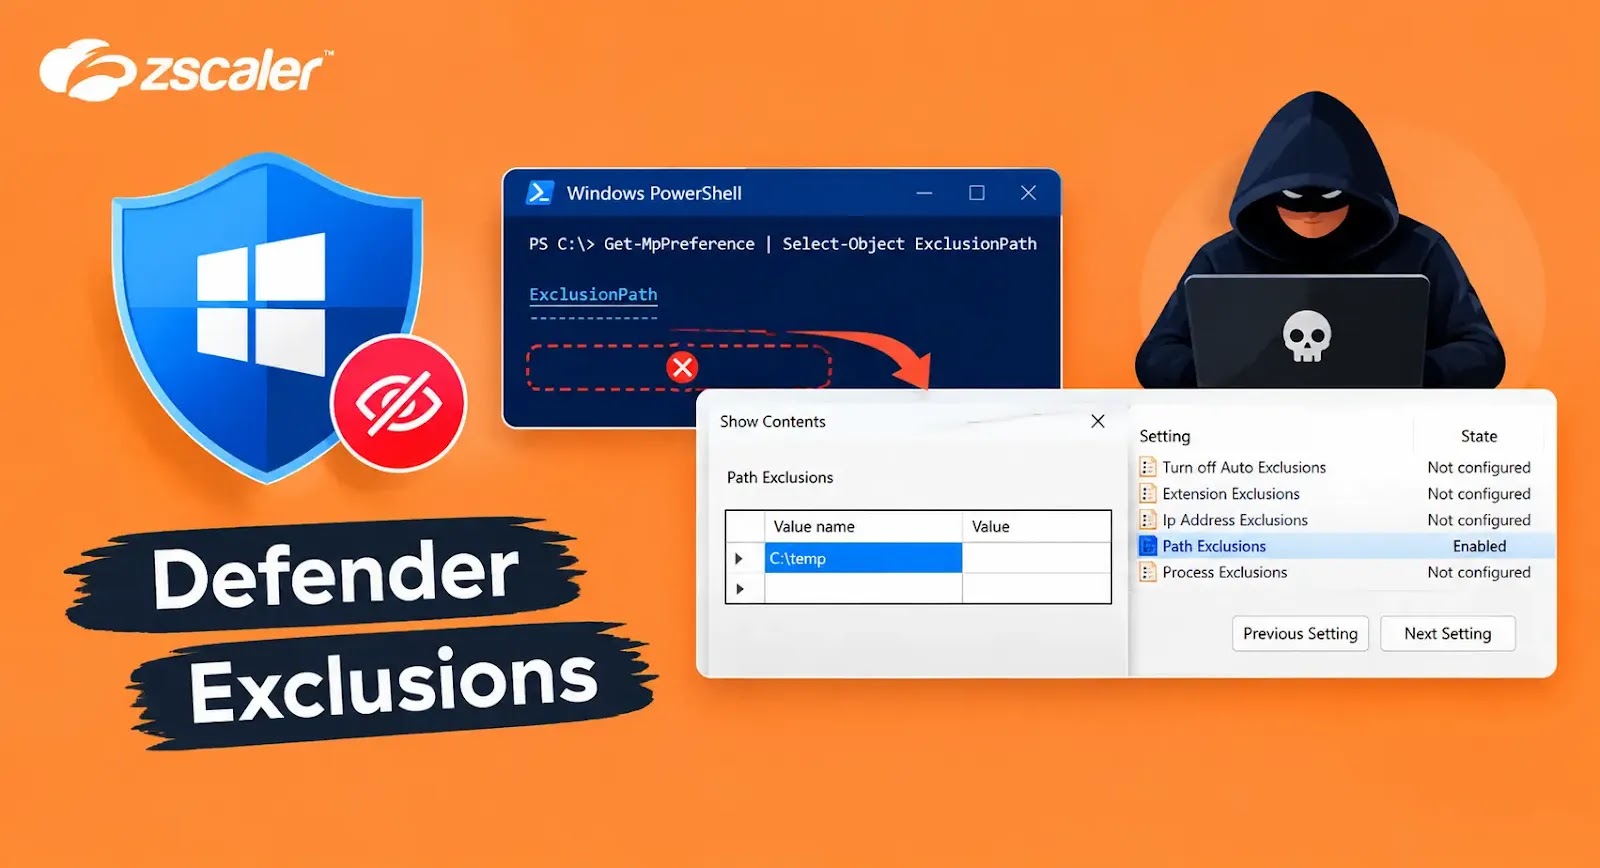
Microsoft Defender Antivirusでは、管理者が除外設定を作成することで、特定のファイル、フォルダー、プロセス、IPアドレスをスキャン対象から外せます。 信頼できるアプリケーションには便利な機能ですが、悪用されると危険です。Defenderがサポートする除外の種類は、主にプロセス、パス、拡張子、
新たに公開されたWindowsのプロセスインジェクション手法を使うと、厳重に監視されている WriteProcessMemory や VirtualAllocEx といったAPIを呼び出さずに、コンソールアプリケーション内にペイロードを配置して実行できます。 「コンソール名前付きパイプインジェクション」と名付けられた
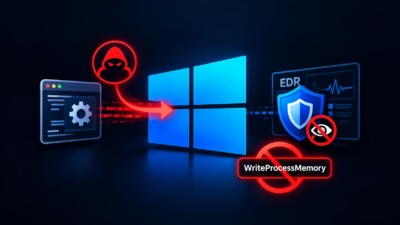
新たに公開されたWindowsのプロセスインジェクション手法は、リダイレクトしたコンソール入力と名前付きパイプを利用し、厳重に監視されているAPIのVirtualAllocExやWriteProcessMemoryを呼び出すことなく、ペイロードのデータを子プロセスへ転送します。GetDatabase Tools 「コ
新たに登場したEDR回避の手法が、研究者らによって他の回避手法と組み合わされた結果、検知が著しく困難になることが判明しました。Flashpointは、Windows環境でエンドポイント検知・対応(EDR)製品を欺くために最近発見された回避技術「プロセスパラメータポイズニング(process parameter pois
SEO最適化されたGitHubリポジトリを悪用し、有名ソフトウェア企業になりすまして、これまで確認されていなかった情報窃取マルウェア「Rapuncel」を拡散する新たなマルウェアキャンペーンが確認されました。 このキャンペーンを発見したLastPassとDelphos Labsによると、パスワード管理ソフ
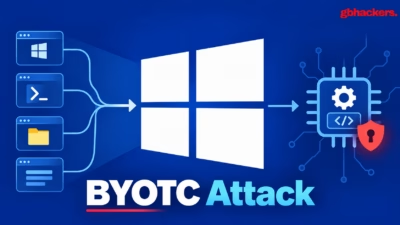
新たに報告されたWindowsの攻撃手法「Bring Your Own Trusted Caller(BYOTC)」は、従来型のメモリ破壊系の脆弱性を悪用することなく、ドライバーレベルの認可制御を回避できることを示しています。 この手法では、特権を持つカーネルドライバーそのものを直接攻撃するのではなく、そのドライバー
製品のカーネルモジュールロード監視から得られるテレメトリを抑制することで、Singularity LinuxルートキットがElastic Defendを回避する新たな手法が実証されました。 matheuzsecurity氏がまとめた調査では、悪意あるLinuxカーネルモジュールを挿入する際に、ルートキットローダーがE
すべての記事を読み込みました