
KEV、EPSS、CVSSの評価が食い違うとき、脆弱性の優先順位づけはどうあるべきか
今回のHelp Net Securityのインタビューでは、CohesityのGlobal Field CISOであるJoye Purser博士に、KEV、EPSS、CVSSがそれぞれ異なる方向を示している場合に脆弱性をどう優先順位づけすべきかを聞きました。まず実際に悪用が確認されているかどうかを最優
今回のHelp Net Securityのインタビューでは、CohesityのGlobal Field CISOであるJoye Purser博士に、KEV、EPSS、CVSSがそれぞれ異なる方向を示している場合に脆弱性をどう優先順位づけすべきかを聞きました。まず実際に悪用が確認されているかどうかを最優
ソフトウェアの脆弱性は、発見からわずか数時間でエクスプロイト化されるようになっている一方で、アプリケーションセキュリティチームは何年も前から積み上がったパッチ適用の未処理案件を抱えています。 実行可能なアプリケーション攻撃の主な種類(出典: Contrast Security) Contrast S

Sysdigのエージェント型クラウドセキュリティの仕組み要点: Sysdig Secure AIのライブセッションでは、エージェントが119,443件に及ぶ検出結果のバックログをトリアージし、SLA違反となっている2,731件の検出結果をたどってベースイメージの修正1件に集約しました。そして人間がその結果生成されたJi
サイバーセキュリティ企業のEmpiricalは、シリーズAの資金調達ラウンドで2,500万ドルを調達しました。これにより同社の累計調達額は3,700万ドルとなります。 今回の新たな調達ラウンドはBrightmind Partnersが主導し、Costanoa Ventures、Hyde Park Angels(HPA
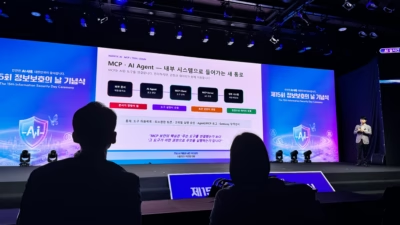
Steelion社のCEOであるPark Chan-am氏が、AIがセキュリティ環境を変化させる中で情報セキュリティのリーダーたちが注力すべき対応戦略を提示しました。 「天才ハッカー」の異名を持つPark Chan-am氏
米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、米国連邦政府の脆弱性管理のあり方を刷新する「拘束的運用指令(Binding Operational Directive)」を発表しました。 この指令が登場した背景には、新たな脆弱性の急増と、セキュリティリサーチおよび攻撃側のエクスプロイト
CISAの新たな指令は、連邦機関の対応を深刻度スコア頼みから脱却させ、現実の悪用状況・資産の露出状態・攻撃者の影響力を優先するリスクベースのパッチ適用モデルへと転換させます。多くのセキュリティリーダーが、このフレームワークを脆弱性管理の未来像と捉えています。
Microsoft Defender 脆弱性管理のエクスポージャースコアモデルが更新されました。脆弱性リスクシグナルと資産コンテキストを組み合わせることで、リスクが集中している箇所と、修復作業においてより大きな効果が見込まれるアクションをチームが把握しやすくなります。このモデルはパブリックプレビューと
このHelp Net Securityの動画で、AsimilyのCEOであるShankar Somasundaram氏が、リスクベースの脆弱性管理プログラムの構築方法を解説しています。同氏は、AI主導の攻撃が広がる時代に、脆弱性が桁違いの勢いで増加していると指摘します。ある顧客では、把握していた1件の脆弱性に対して、

AnthropicのMythosが前例のないマシンスピードの脆弱性発見へのシフトを示唆する中で、EPSSは来るべき報告の波に優先順位をつけるため、新たな注目を集めている。 AnthropicのMythosは、脆弱性管理プログラムが既に
すべての記事を読み込みました