
ハッカー、偽の宿泊客クレームでホテルを標的に ブロックチェーン悪用型RATマルウェアを配布
ハッカーが、偽の宿泊客クレームや否定的なレビューを使ってホテルを標的にし、「EtherRAT」と「TONResolver」という2種類のマルウェアを配布しています。いずれも公開ブロックチェーンを悪用して、コマンド&コントロール(C2)インフラの所在を突き止める点が特徴です。Cybersecurityadvisory
ハッカーが、偽の宿泊客クレームや否定的なレビューを使ってホテルを標的にし、「EtherRAT」と「TONResolver」という2種類のマルウェアを配布しています。いずれも公開ブロックチェーンを悪用して、コマンド&コントロール(C2)インフラの所在を突き止める点が特徴です。Cybersecurityadvisory
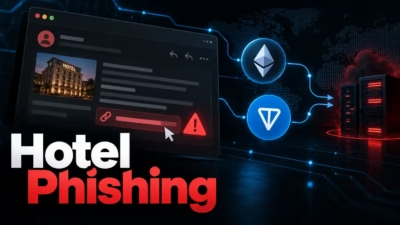
このメールは、EtherRATまたはTONResolverというマルウェアを送り付けます。いずれも公開ブロックチェーンを利用して、コマンド&コントロール(C2)サーバーの所在を突き止める仕組みを持つマルウェアです。 攻撃者はマルウェアの内部に固定のサーバーアドレスを持たせず、接続情報をEthereumやTONに保存し

193.233.202[.]17上で公開状態になっていたディレクトリから、The Gentlemenランサムウェア攻撃の関係者とみられる人物に関連する、詳細な侵入用ツールキットが発見されました。 回収されたファイルからは、攻撃者がWindowsネットワークへの長期的なアクセス確保、認証情報の窃取、セキュリティ製品の無

ランサムウェア攻撃者集団が、Ethereumのスマートコントラクトをステルス性の高いコマンド&コントロール(C2)解決手段として悪用する手口が確認されました。Gentlemenランサムウェアの関連攻撃者が、EtherRATバックドアを使い、マルウェアにC2ドメインをハードコードするのではなく、ブロックチェーンから直接
サイバー犯罪 Unit 42によると、攻撃者はヘルプデスク担当者になりすまして従業員にリモートコントロールの権限を渡すよう仕向け、その後EtherRATトロイの
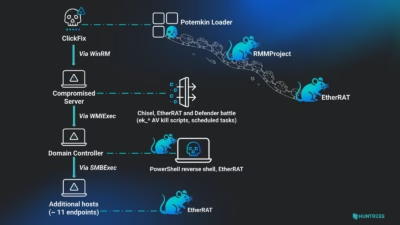
2026年5月に発生した巧妙なClickFixソーシャルエンジニアリングキャンペーンは、11台のホストに及ぶ本格的なキーボード操作型侵害を引き起こし、Potemkinローダー・RMMProject RAT・EtherRATという3種類の新たな悪意あるツールを展開しました。 攻撃の起点は、ユーザーが侵害されたウェブサイ
ClickFix感染の新たな波が確認されました。攻撃者はソーシャルエンジニアリングを駆使し、「Potemkin」と呼ばれるカスタムマルウェアローダーを被害者の環境に送り込んでいます。 2026年5月に発生した一連の侵害では、11台のネットワークホストが標的となりました。脅威アクターは最新のセキュリティ制御を回避し、R
最近の脅威ハンティング活動において、不審なホームページを持つウェブサイトからEtherRATマルウェアが配布されていることを発見しました。このホームページを起点に調査を進めたところ、マルウェア・悪意ある文書・リモートデスクトップソフトウェア・フィッシングページを配布する大規模な悪性インフラの存在が明らかになりまし
従来は別々だった認証情報盗取マルウェアと暗号資産を狙った脅威の世界が、急速に単一の統一された攻撃エコシステムに収束しています。 この変化は、従来のWeb2侵害に関連していた戦術が、現在Web3の金銭的盗難と直接交差し、混在した脅威環境を作成している方法を示しています。 この傾向の典型的な例として、最近発見されたEth

Ethereumスマートコントラクトを使用してコマンド・アンド・コントロール(C...
すべての記事を読み込みました