
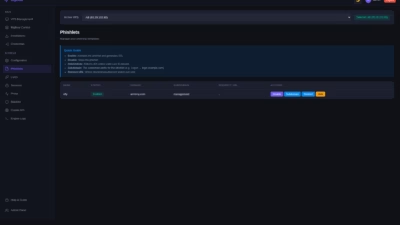
BigBear 2.0:Evilginx2ベースのフィッシングプラットフォームがMicrosoft 365のMFAを大規模に突破
正しいパスワードを入力し、MFA認証を完了させたにもかかわらず、Microsoft 365アカウントを乗っ取られてしまうケースがあります。フィッシングプラットフォーム「BigBear 2.0」は、第二要素認証を通過した後の認証済みセッションを横取りし、攻撃者に被害者のメール、Teams、Share
正しいパスワードを入力し、MFA認証を完了させたにもかかわらず、Microsoft 365アカウントを乗っ取られてしまうケースがあります。フィッシングプラットフォーム「BigBear 2.0」は、第二要素認証を通過した後の認証済みセッションを横取りし、攻撃者に被害者のメール、Teams、Share
サイバーセキュリティ企業CloudSEKの研究者によると、フィッシングをサービスとして提供する犯罪組織が、認証済みのMicrosoft 365セッションを窃取する手口で多要素認証(MFA)を突破し、258の組織に侵入していたことが明らかになりました。 CloudSEKは2026年6月、このオペレーションの管理パ
セキュリティ 研究者らが犯罪者の管理パネル内部に侵入し、461組織に紐づく5,137件の盗まれた記録を発見
CloudSEKは、40カ国超・461組織を標的とした攻撃活動から、盗まれたセッションCookie4,148件と平文パスワード1,032件を発見しました。 Microsoft 365ユーザーを狙うフィッシング・アズ・ア・サ
セキュリティ研究者らは、新たなフィッシング・アズ・ア・サービス(PhaaS)の運用を発見しました。この運用ではすでに被害者から5100件を超えるMicrosoft 365認証情報レコードが窃取されたとみられています。 CloudSEKによると、Bigbear 2.0はアドバーサリー・イン・ザ・ミドル(AiTM)
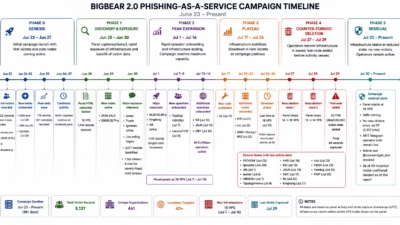
サイバー犯罪者は、Evilginx2フィッシング・アズ・ア・サービスプラットフォームを改称した「BigBear 2.0」を使い、認証済みのMicrosoft 365セッションを傍受しています。これにより、被害者が多要素認証(MFA)を完了した後でもアカウントを乗っ取ることが可能になっています。 CloudSEKのTR
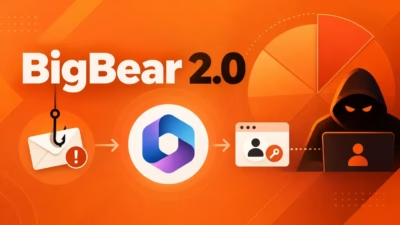
2026年6月に初めて確認されたこのキャンペーンは、Microsoft 365ユーザーを標的としており、調査時点でも依然として活動を続けていたと報告されています。 研究者はこのキャンペーンの管理パネルへの管理者権限アクセスを獲得し、稼働期間中に42台の仮想プライベートサーバー(VPS)ノードを支配下に置いていたことを