
RMMの悪用、通常業務に紛れて侵入口を作る攻撃者
Huntressによると、2026年第1四半期に同社が記録したエンドポイント関連インシデントの45%で、攻撃者が正規のリモート監視・管理(RMM)ソフトウェアを使っていました。同社は11種類の攻撃手法について、観測頻度と被害の大きさで順位付けも行っています。RMMの悪用はチャートの最も右側に位置してお
Huntressによると、2026年第1四半期に同社が記録したエンドポイント関連インシデントの45%で、攻撃者が正規のリモート監視・管理(RMM)ソフトウェアを使っていました。同社は11種類の攻撃手法について、観測頻度と被害の大きさで順位付けも行っています。RMMの悪用はチャートの最も右側に位置してお
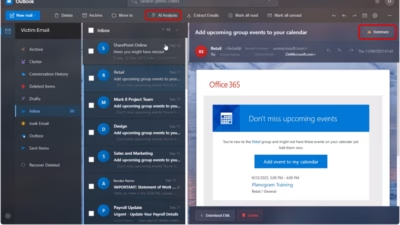
もはやパスワードは主要な防御壁ではありません。EvilTokensは、正規のマイクロソフトのページ上でユーザー自身にアクセスを承認させ、その結果得られた有効なトークンを顧客に引き渡す手口を使っていました。このプラットフォームは数カ月にわたり、世界中の1万を超える組織で1万2,000以上のメールボッ
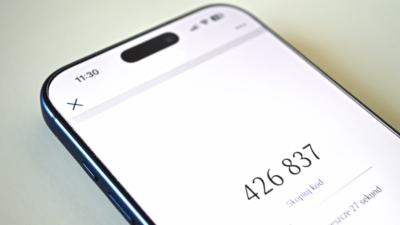
パスワード保護された会議やセキュアなチャットルーム、共有ドキュメントへの招待が届いたとします。アクセスするには、いずれかのアカウントのサインインページで短いコードを入力する必要があると案内されます。 メッセージには、そのコードを入力すればドキュメントを開いたり会議に参加できたりすると書かれています。しかし実際には
マイクロソフト、英国警察および複数のパートナーがEvilTokens PhaaSを摘発し、容疑者2名を逮捕、200以上のドメイン・サイトを差し押さえEvilTokensはAIを活用してデバイスコード・フィッシングを大規模化し、世界中の10,000組織にわたる12,000件の受信箱を侵害サブスクリプション、管理ダッ
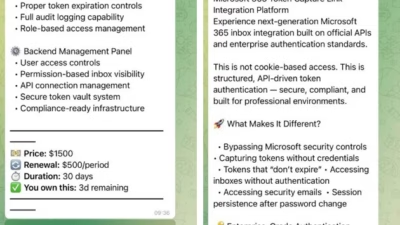
マイクロソフトは、フィッシング・アズ・ア・サービス(PhaaS)プラットフォーム「EvilTokens」が、AIを活用したデバイスコード型フィッシングの主要な発生源となっており、2026年2月の登場以来、世界中の10,000を超える組織にまたがる12,000以上のメールボックスを侵害してきたと警告しました。 この攻撃
1万社を超える組織にまたがる1万2,000件以上の受信箱を侵害していたフィッシングサービス「EvilTokens」が、マイクロソフトを中心とする法執行機関および民間企業の連合によって摘発されました。 米国バージニア州東部地区連邦地方裁判所の許可を得て、マイクロソフトとHealth-ISACはCloud
このサービスは世界中の10,000以上の組織にまたがる12,000件超の受信トレイの侵害に関与しており、Microsoftはこれを「Storm-2992」として追跡しています。 EvilTokensは2026年2月に出現し、瞬く間にサイバー犯罪者に大規模なビジネスメール詐欺(BEC)攻撃向けの既製プラットフォームを提
侵害されたMicrosoft 365/Entra IDアカウントへの持続的アクセスを密かに確立していたこのグループは、BEC詐欺を助長するAI搭載チャットボットも提供していました。 マイクロソフトは、世界中の1万
マイクロソフトは民間・公共両セクターの複数組織と連携し、今年になって台頭してきたフィッシング・アズ・ア・サービス(PhaaS)プロバイダー「EvilTokens」を最近摘発しました。EvilTokensは、脅威アクターにAI搭載ツール一式を提供し、フィッシングキャンペーンの実行を支援するサイバー犯罪プラットフォームです
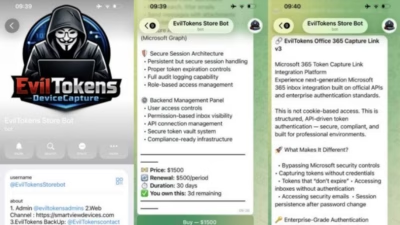
マイクロソフトは今月、EvilTokensと呼ばれるAI搭載のサイバー犯罪プラットフォームに対して法的措置を講じました。裁判所の許可を得てこのツールをオフラインにするとともに、英国の警察と協力し、背後にいるとされる人物の逮捕にこぎつけました。 EvilTokensはTelegram上で提供されており、入
すべての記事を読み込みました