
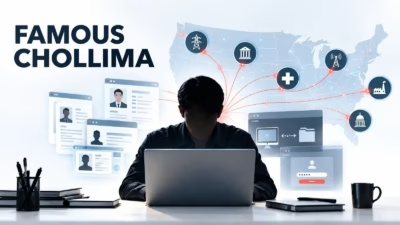
北朝鮮ITワーカー偽装スキーム、米国の重要分野の数十組織を標的に
FBIとCrowdStrikeは、北朝鮮の作戦「FAMOUS CHOLLIMA」を支えていた米国内のラップトップファームを摘発しました。この作戦は、偽装したリモートITワーカーを米国企業に潜り込ませるものです。 このインフラにより、海外にいる工作員は給与を受け取り、所在地を隠したまま、企業環境へのアクセスを維持できて
FBIとCrowdStrikeは、北朝鮮の作戦「FAMOUS CHOLLIMA」を支えていた米国内のラップトップファームを摘発しました。この作戦は、偽装したリモートITワーカーを米国企業に潜り込ませるものです。 このインフラにより、海外にいる工作員は給与を受け取り、所在地を隠したまま、企業環境へのアクセスを維持できて
米司法省(DoJ)は、2人の容疑者を逮捕し、14人を起訴するとともに、北朝鮮のリモートITワーカーによる不正スキームで使われていたノートPC約187台を押収しました。これにより、脅威グループ「Famous Chollima」の活動を妨害したとしています。 Famous Chollima(別名WageMole)は、北朝
FBIは、テキサス州の40人超の住民宅を家宅捜索し、北朝鮮のリモートITワーカー詐欺に使われていたノートパソコンなどの機器を200台近く押収しました。当局が火曜日に発表しました。 押収と並行して、連邦検察は、米国内から北朝鮮の活動を支援した疑いで14人を起訴しました。起訴された者の中には、平壌の海外工作員が被害企業の
米司法省によると、北朝鮮のITワーカーは盗んだ身元や偽造した身元を使って、米企業70社以上でリモートの職を得ていました。その際、企業から支給されたノートPCを自宅で稼働させ続けていたとされる米国人の協力者が手を貸していました。 オハイオ州で逮捕、テキサス州で家宅捜索 ペンシルベニア州のMichael James B
米国では、北朝鮮のITワーカーによる不正スキームを標的とした新たな法執行作戦で、米国籍の2人が逮捕されました。 逮捕されたのは、ペンシルベニア州のMichael James Bostelle容疑者と、テキサス州のJuan Cecilio Pena Carrillo容疑者です。両容疑者は、北朝鮮のITワーカー(ITW)
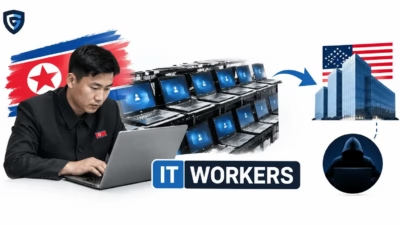
北朝鮮と関係するITワーカーが、米国内の「ラップトップファーム」を使って米企業のリモート職を不正に獲得し、社内システムにアクセスしていました。 CrowdStrikeとFBIは2026年9月下旬、北朝鮮関連の脅威グループ「FAMOUS CHOLLIMA」に関わるインフラを標的に、こうした活動の一部を摘発しました。cr
北朝鮮ITワーカーによる工作活動は、必ずしもマルウェアやエクスプロイト、明白な侵入から始まるわけではありません。 その活動は、正規の従業員アカウントや承認済みデバイス、あるいはすでにオンボーディングを終えた開発者から生まれることもあります。 セキュリティアナリストにとって、これは調査の前提を変えるものです。課題は単に
AIインフラを狙う攻撃 ある攻撃者は、わずか2分間で言語モデルに対して約20万件ものリクエストを送りつけました。具体的には、盗み出したアクセスキーを悪用してこの大規模な攻撃を実行したのです。こうした攻撃によって、企業のAIサービスはあっという間に法外なコストの発生源へと変わってしまいます。同時に、
セキュリティ CrowdStrikeによると、AI支援型の攻撃活動が89%急増、パッチ適用の猶予は48時間まで短縮
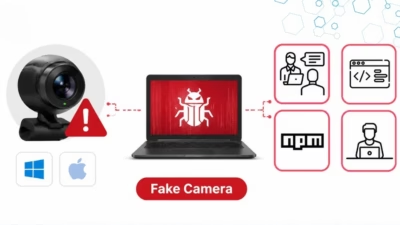
北朝鮮と関係のある脅威アクターが、偽の求人面接と偽のカメラトラブルシューティング指示を使い、WindowsおよびmacOSユーザーにリモートアクセス型トロイの木馬(RAT)を感染させています。 「ClickFake Interview」として追跡されているこのキャンペーンは、暗号資産・Web3業界の専門家を標的として
すべての記事を読み込みました