
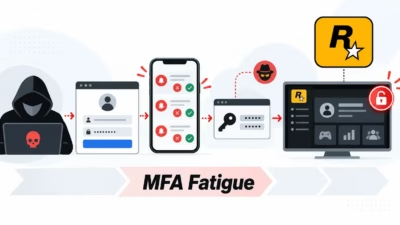
ハッカーがMFA疲労攻撃、盗まれたOAuthトークン、正規アカウントでRockstar Gamesの防御を突破
セキュリティ企業Laresが公開した技術分析によると、Rockstar Gamesを狙った攻撃者は、ソフトウェアの脆弱性だけに頼るのではなく、信頼されたID、従業員への認証プロンプト、サードパーティのアクセスを悪用していました。 レポートは、複数のインシデントをIDの管理、社内アクセス、データ監視における弱点と結びつ
セキュリティ企業Laresが公開した技術分析によると、Rockstar Gamesを狙った攻撃者は、ソフトウェアの脆弱性だけに頼るのではなく、信頼されたID、従業員への認証プロンプト、サードパーティのアクセスを悪用していました。 レポートは、複数のインシデントをIDの管理、社内アクセス、データ監視における弱点と結びつ
執筆:Andrius Buinovskis氏(NordLayer プロダクト戦略担当VP) 攻撃者がホスト上でコードを実行する場合、EDRは依然として不可欠です。問題が生じるのは、ブラウザ経由のSaaS操作など、エンドポイントから見ると通常のユーザーセッションと区別がつかない動きまで、EDRがすべて異常として検知して
オピニオン 2026年9月30日6分 「MFA有効」という報告は、アカウントが実際にどこまで守られているかについて、セキュリティリーダーが考えるよりはるかに少ないことしか語っていないのではないでしょうか。
Microsoftは2027年2月1日、Microsoft Entra IDのワークフォース向けテナントにおいて、SMSをプライマリサインイン方法として使用できなくします。これはフィッシング耐性のある認証方式への移行を加速させる措置です。 この変更は、登録済みの電話番号とワンタイムSMSコードを初回サインイン認証情報
Microsoftは2027年2月1日をもって、世界中のMicrosoft Entra IDワークフォーステナントにおけるSMS第一要素サインインを廃止します。これに伴い、管理者は対象アカウントをパスキーまたはフィッシング耐性のある認証方式へ移行する必要があります。 この変更により、電話番号とSMSワンタイムパスコー
Microsoftは、2027年2月からSMSによる第一要素サインインを廃止するのに先立ち、サインイン障害を避けるためEntra IDユーザーをパスキーなどのフィッシング耐性を持つ認証方式に移行するよう管理者に改めて呼びかけました。 管理者にはQRコード認証、FIDO2セキュリティキー、その他Entra IDがサポー
正しいパスワードを入力し、MFA認証を完了させたにもかかわらず、Microsoft 365アカウントを乗っ取られてしまうケースがあります。フィッシングプラットフォーム「BigBear 2.0」は、第二要素認証を通過した後の認証済みセッションを横取りし、攻撃者に被害者のメール、Teams、Share
フィッシング・アズ・ア・サービス(PhaaS)型のフレームワーク「BigBear 2.0」が、258組織で多要素認証(MFA)を突破し、5,000件を超えるMicrosoft 365の認証情報を窃取していたことが分かりました。 サイバーセキュリティ企業CloudSEKの研究者らは同サービスの管理パネルへの管理者アクセ
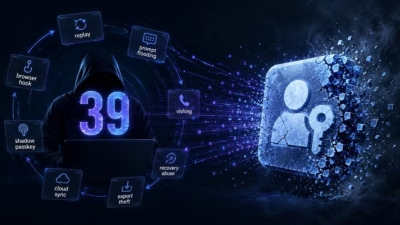
パスキーは当初、強力なセキュリティ上の利点を打ち出して登場しました。パスワードを公開鍵暗号方式に置き換え、認証情報を正規サービスに紐付け、秘密鍵をサーバーから遠ざけることで、企業セキュリティを何十年も悩ませてきたフィッシングや認証情報窃取といった攻撃の多くが、劇的に難しくなるはずでした。 これらの主張自体は事実です。
Microsoftは2026年9月1日より、Entra IDにおいてパスキーを標準の認証方式とする一方、2027年2月1日にはSMSおよび音声によるネイティブ多要素認証(MFA)の提供を廃止します。 この動きは、企業がクラウドとAIの導入を拡大する中で、フィッシングに悪用されやすい認証情報を排除しようとする大きな流れ
すべての記事を読み込みました