
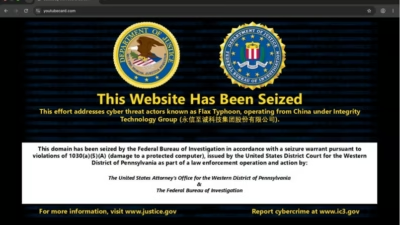
FBI、Flax Typhoonのハッキングツールに関連する7つのドメインを押収
FBIは、中国との関連が指摘されるハッカーグループに結びつく7つのインターネットドメインを閉鎖しました。これにより、世界中の組織のセキュリティ上の弱点を探索し、機密データを盗み出すために使われていたツールが機能不全に陥りました。米司法省(DOJ)とFBIは10月8日、中国を拠点とするIntegrity Tech
FBIは、中国との関連が指摘されるハッカーグループに結びつく7つのインターネットドメインを閉鎖しました。これにより、世界中の組織のセキュリティ上の弱点を探索し、機密データを盗み出すために使われていたツールが機能不全に陥りました。米司法省(DOJ)とFBIは10月8日、中国を拠点とするIntegrity Tech
このインフラは、サウスカロライナ州の電力会社をはじめとする重要インフラを狙った国際的なハッキング活動を支えていました。 米司法省は木曜日、中国系の攻撃者が米国などの重要インフラ事業者に対して使用していたハッキングツールについて、裁判所の命令に基づく押収を発表しました。 「FishHub」
米国、英国および複数の同盟国は、制裁対象となっている中国企業に関連する戦術・技術・手順(TTP)を詳述した共同アラートを発表しました。 10月8日に公開された勧告によると、Integrity Technology Groupの活動は、過去にFlax Typhoon (別名Ethereal Panda、
FBIは、Microscan(マイクロスキャン)とFishHub(フィッシュハブ)の運用に使われていた7つのドメインを押収しました。この2つのハッキングツールは、中国政府の支援を受けるハッカー集団「Flax Typhoon」に関連しており、米国内外の重要インフラなどの組織を標的にするために使われていま
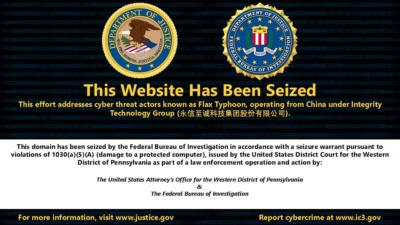
米国は木曜日、中国の国家支援型脅威アクターが米国および海外の重要インフラへの攻撃に使用していた2つのハッキングツールを阻止したと発表しました。 阻止されたのは、Integrity Technology Group(Integrity Tech)が開発した「MicroScan」と「FishHub」です。MicroSca
FBIは、「Flax Typhoon」として知られる中国政府系ハッカーが、MicroScanとFishHubという2つのハッキングツールの運用に使っていた7つのドメインを押収しました。これらのツールは、世界各地の重要インフラなどの組織への侵入に使われていました。 今回の押収対象は、2つのハッキングプラットフォームを支
米司法省とFBIは、中国政府とつながりのあるハッカー集団Flax Typhoonに関連するハッキングツール2種類を押収したと発表しました。あわせて、米政府がこれまで繰り返し措置を講じてきた中国企業についても言及しています。発表は木曜日に行われ、複数の政府機関による新たな合同勧告も公表されました。 今回のドメイン名の押
セキュリティ
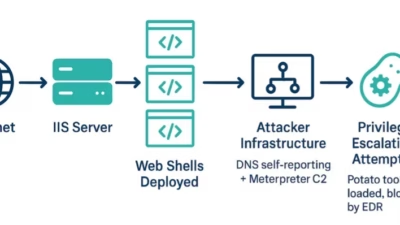
「OP-512」として追跡されている中国系脅威クラスターが、目的特化型のウェブシェルフレームワークを展開し、インターネット インフォメーション サービス(IIS)サーバーへの侵害を行っていることが確認されました。 ReliaQuestが特定したこのスパイ活動は、サポート終了済みの.NET Framework 4.0を

10カ国の共同勧告により、中国の国家支援グループが侵害されたIoTおよびSOHOデバイスの大規模ボットネットを使用していることが警告されています。これらの秘密ネットワークにより、攻撃者は自分の位置を隠し、DDoS攻撃を実行し、マルウェアを拡散し、機密データを大規模に盗むことができます。機関は、組織にデバイス
すべての記事を読み込みました