
Clop、CVE-2026-12569を突くWindchill専用Webシェルを展開
Clop脅威グループは、PTC WindchillおよびFlexPLMサーバーからデータを窃取するために、専用に構築されたWebシェルを使用しているとみられます。このマルウェアはWindchillの内部アーキテクチャに合わせて特別に設計されており、Windchill自体が持つ内蔵メカニズムを使って
Clop脅威グループは、PTC WindchillおよびFlexPLMサーバーからデータを窃取するために、専用に構築されたWebシェルを使用しているとみられます。このマルウェアはWindchillの内部アーキテクチャに合わせて特別に設計されており、Windchill自体が持つ内蔵メカニズムを使って
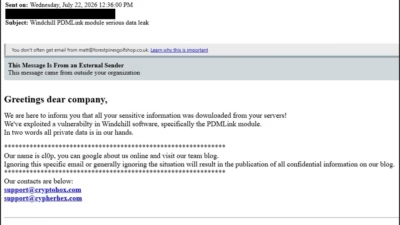
悪名高いサイバー犯罪グループが、またしても重大なゼロデイ脆弱性を大規模に悪用し、世界有数の上場企業を含む数十の組織からデータを窃取したと主張しています。 2020年から活動を続ける、計算高く悪質なデータ窃取型恐喝グループ「Clop」は、研究者らによると、7月中旬から被害者とみられる組織に脅迫メールを送り始めたというこ
PTC WindchillおよびFlexPLMサーバーを標的とするために特別に設計されたカスタムJava製Webシェルが確認されました。Clopランサムウェア集団との関連が疑われるこのWebシェルには、認証情報の復号、ファイルリポジトリの列挙、ファイル窃取を行う機能が組み込まれています。 サイバーセキュリティ企業のR
eSecurity Planetのコンテンツおよび製品に関する推奨事項は、編集上の独立性を保っています。当サイトはパートナーへのリンクをクリックしていただくことで収益を得る場合があります。詳細はこちら エネルギー大手のシェルは、Clopランサムウェアグループがエンジニアリング図面、施設報告書、写真、プロジェクト計
石油大手のシェルは、ランサムウェアグループClopが89GBのデータを盗んだと主張していることを受け、潜在的なセキュリティインシデントについて調査していることを認めました。 シェルは英国に本拠を置く多国籍エネルギー複合企業で、シェブロン、エクソンモービルに次ぐ世界トップ3の石油・ガス企業の一角です。70カ国以上に85
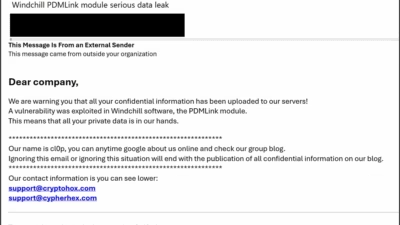
エンジニアリング設計図や独自のプロジェクト文書を安全に保管するために設計された企業システムが、サイバー犯罪者にとって実入りの良い恐喝の手段へと変貌しています。悪意ある攻撃者はPTC WindchillおよびFlexPLMサーバーへの侵入を積極的に行い、貴重な知的財産を窃取したうえで、データを公開す
Cl0pランサムウェアの関連グループが、PTCの製品ライフサイクル管理(PLM)プラットフォームであるWindchillとFlexPLMに存在する深刻度クリティカルのリモートコード実行(RCE)脆弱性を悪用していることが確認されました。 CVE-2026-12569として追跡されているこの脆弱性(CVSSスコア9.3
Cl0pランサムウェアの関連グループが、インターネットに公開されたPTC WindchillおよびFlexPLM環境を積極的に悪用し、価値の高いエンジニアリング環境を標的とした世界規模のデータ窃取キャンペーンを展開しています。 観測された侵害後の活動には、「flst.txt」といったファイルを利用したファイルシステム
Cl0pランサムウェアのアフィリエイトが、PTC WindchillおよびFlexPLMに存在する重大なゼロデイ脆弱性(CVE-2026-12569)を悪用し、認証を経ずにリモートコード実行を行った上でJSP製のWebシェルを設置し、二重恐喝を目的として機密性の高いエンジニアリングデータを窃取していることが明らかにな

ランサムウェア集団Clop(Cl0pとしても知られる)が、インターネットに公開されたPTC WindchillおよびFlexPLMのインスタンスを標的とする新たなデータ窃取型恐喝キャンペーンを展開しています。 Clopは、攻撃者が脆弱なWindchillおよびFlexPLMインスタンス上で任意のコードを実行できるよう