
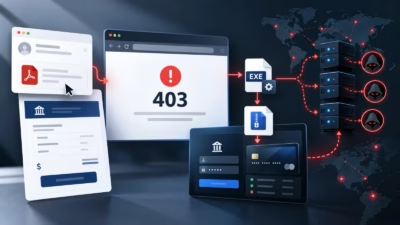
Casbaneiroバンキング型トロイの木馬、偽の403応答と分散サーバーで検知を回避
FortiGuard Labsは、中南米のユーザーを狙った2026年8月のCasbaneiroキャンペーンを詳細に報告しました。このキャンペーンは、地域を限定した多段階の感染チェーンを用い、意図的にHTTP 403応答を返すことで、コマンド&コントロール(C2)インフラが停止しているように見せかけます。 攻撃者は、請
FortiGuard Labsは、中南米のユーザーを狙った2026年8月のCasbaneiroキャンペーンを詳細に報告しました。このキャンペーンは、地域を限定した多段階の感染チェーンを用い、意図的にHTTP 403応答を返すことで、コマンド&コントロール(C2)インフラが停止しているように見せかけます。 攻撃者は、請
2026年8月、フィッシングメールや、請求書や法的通知を装った悪意あるPDFを使い、中南米のユーザーを狙うバンキングトロイの木馬「Casbaneiro」のキャンペーンが確認されました。 最大の特徴は、C2(コマンド&コントロール)通信を条件付きで有効化する点です。このマルウェアは、被害者が標的の金融機関のサイトにアク
通話やビデオ会議に紛れ込むバックドア Linux向けバックドア「ClingSTUN」が、ネットワーク防御側が通常の通話やビデオチャットしか想定していない場所にコマンド通信を隠す手口を身につけました。このマルウェアは公開STUNサーバーを利用します。そのため、UDP通信は正規のVoIPやWebRTC
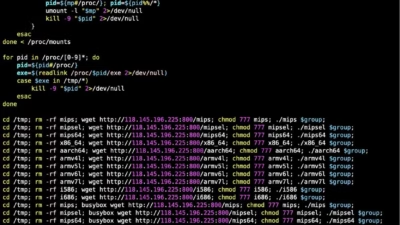
このLinuxバックドアは既知の脆弱性を悪用して感染機器に居座り、プロセスを隠蔽します。さらに、正規の公開STUNインフラを悪用してネットワーク接続を確保します。 新たなLinuxバックドアが、インターネットに公開された脆
FortiGuard Labsは、パッチ未適用のデバイスを悪用し、公開STUNサーバーを使って秘匿通信を行うLinuxバックドア「ClingSTUN」を確認しました。 このマルウェアは、感染したシステムを遠隔操作可能なプロキシノードに変えます。その際、正規のネットワークサービスを利用することで、通信を通常の活動に紛れ
研究者らが、Linux向けの新たなマルウェアを発見しました。このマルウェアは、モノのインターネット(IoT)機器に存在する既知の脆弱性を次々と悪用し、企業ネットワーク内に永続的な足場を確保します。特に注目されるのは、正規の公開STUNサーバーを利用して、侵害した機器との接続を維持している点です。これにより攻撃者は、自ら
インターネットに公開されたIoT機器の既知の未修正脆弱性を悪用し、正規の公開STUNサーバーを悪用して、侵害したシステムを遠隔操作可能なプロキシノードとして到達可能な状態に保つLinux向けプロキシ型バックドアが確認されました。 FortiGuard Labsは「ClingSTUN」と名付けたこのマルウェアにつ
新たに発見されたLinuxバックドアは、感染したシステムをSession Traversal Utilities for NAT(STUN)プロトコルを使うプロキシに変えます。自己増殖用のエクスプロイトも備えていると、FortiGuard Labsが報告しました。 このClingSTUNと名付けられたマルウェアは、バ
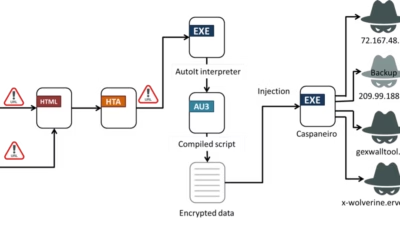
ラテンアメリカ全域の利用者を標的とするCasbaneiro銀行トロイの木馬キャンペーンが確認されました。フィッシングの誘導文、地域制限を設けた配信インフラ、そして悪意ある活動を隠蔽するための分散型コマンド&コントロール(C2)サーバーを組み合わせています。 2026年8月に観測されたこの攻撃では、偽の請求書や法的通知
新たに報告されたクラウド侵入事例により、攻撃者が1つの流出したAWS認証情報を、いかにして高収益なAI悪用オペレーションへと変えてしまうかが明らかになりました。攻撃者はAmazon Bedrockの高性能な基盤モデルへのアクセス権を乗っ取り、その推論コストを被害組織に請求させていました。 FortiGuard Lab
すべての記事を読み込みました