
CloudSyncD、不可視のUnicode文字でフィッシングしたMacのパスワードを「隠したまま」保存
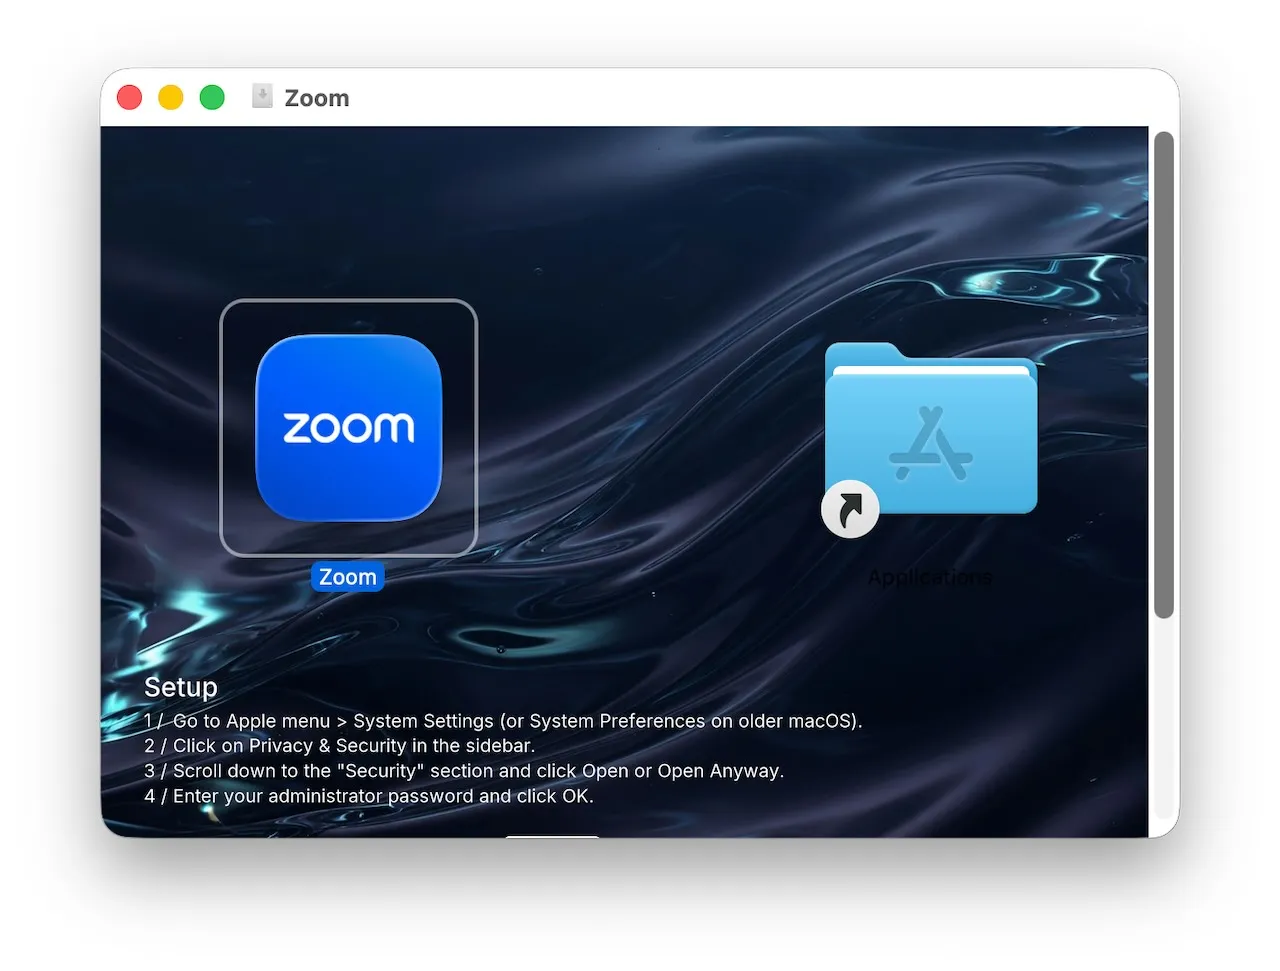
新たに確認されたmacOS向けバックドア「CloudSyncD」は、Zoomのインストーラーを装い、不可視のUnicode文字を使って、フィッシングで盗んだ被害者のパスワードを一見無害な設定ファイルの中に隠します。 このマルウェアは、VirusTotalの定期監視中に発見されました。「Zoom」という名前のディスクイ
新たに確認されたmacOS向けバックドア「CloudSyncD」は、Zoomのインストーラーを装い、不可視のUnicode文字を使って、フィッシングで盗んだ被害者のパスワードを一見無害な設定ファイルの中に隠します。 このマルウェアは、VirusTotalの定期監視中に発見されました。「Zoom」という名前のディスクイ
研究者らが、以前実行済みの正規macOSアプリをマルウェアに置き換えることでGatekeeperを回避できることを実証攻撃には事前にユーザー権限でのコード実行が必要で、その後Gatekeeperが再検証しない悪意あるアプリにすり替えるAppleはこの問題を軽視し、ローカルで再構築されたバンドルはGatekeeper
セキュリティ Gatekeeperは本来の仕事を果たせていないアプリがある
CrashStealerは、Appleの「CrashReporter」コンポーネントを装う新型macOS情報窃取マルウェアです。Appleがノータライズ(公証)したインストーラーを利用してGatekeeperをすり抜け、ユーザーを騙してパスワードを入力させたうえで、ブラウザ、パスワードマネージャー、暗号資産ウォレ
Jamfの研究者が、Appleの「CrashReporter」を装う公証済みmacOS情報窃取マルウェア「CrashStealer」を発見「Werkbit Setup」と称する偽サイト経由で配布され、Gatekeeperを回避してLaunchAgentをインストール偽のパスワード入力画面でキーチェーンを解除させ、認
Jamf Threat Labsは、Appleのクラッシュ報告ツールになりすまし、パスワードやキーチェーンデータ、暗号資産ウォレットを窃取する新たなmacOS向け情報窃取マルウェア「CrashStealer」を発見しました。 このマルウェアが最初に確認されたのは5月で、当時はまだ開発途中でした。7月初
新種のマルウェアがmacOSユーザーを標的に、Apple純正のクラッシュレポート機能になりすまし、被害者にパスワード窃取型ペイロードをインストールさせようとしていることが分かりました。 Jamf Threat Labsの詳細な報告によると、CrashStealerはmacOS向けのインフォスティーラーで、ログイン情報や

新たに発見されたマルウェア「Cthulhu Stealer」がmacOSユーザー...

Lazarusの高度持続的脅威(APT)グループによる新たな手法が、カスタムの拡...

多くのMacユーザーはいまだに、macOSは脅威のないシステムだと信じています。...