

Gigabudがバンキング詐欺を隠すためにAndroidの職場プロファイルを悪用
個人用アプリと業務用アプリを分離するために設計されたAndroidの機能が、バンキング詐欺の隠れ蓑になっています。Group-IBは、GigabudとVworkの組み合わせについて説明しており、確認された攻撃連鎖では、職場プロファイルを作成し、その中に偽の銀行アプリを配置したうえで、1台のデバイス
個人用アプリと業務用アプリを分離するために設計されたAndroidの機能が、バンキング詐欺の隠れ蓑になっています。Group-IBは、GigabudとVworkの組み合わせについて説明しており、確認された攻撃連鎖では、職場プロファイルを作成し、その中に偽の銀行アプリを配置したうえで、1台のデバイス

Group-IBの調査によると、Androidバンキング型トロイの木馬「Gigabud」は、感染したスマートフォン上に別のワークプロファイルを作成し、その中でクローンされた銀行アプリを実行できることが分かりました。攻撃者はこの新しいプロファイル内で不正な取引を実行でき、デバイスの他の場所で検出されたマルウェアの痕

インドネシアが、GoogleのWork Profile機能を悪用して銀行のセキュリティ対策を回避する新たなAndroidバンキングマルウェアの手口の初期実験場として浮上しています。Group-IBによると、同社の研究者は2月から7月にかけてインドネシアで約1,469台の侵害されたデバイスと1,281件の侵害された可能性
Androidバンキングトロジャン「Gigabud」が新たにバンキングアプリを別のAndroidワークプロファイルへクローンする機能を備えました。これにより、詐欺実行者はマルウェアの検知アラートとその後に続く取引との間のつながりを断ち切る手段を手にしています。 Group-IBは9月9日に公開した調査レポートで
GoldFactoryは、オープンソースアプリケーション「Shelter」を改造したVworkを併用することで、Androidバンキング型トロイの木馬「Gigabud」の回避能力を拡張しました。 このコンパニオンツールはAndroidの「仕事用プロファイル」による分離機能を悪用し、標的となったバンキングアプリを別の管
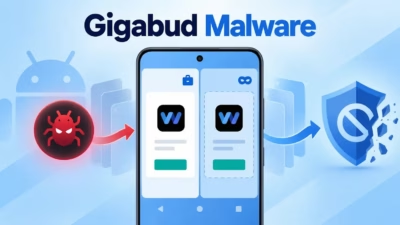
今回のキャンペーンは、脅威アクターがAndroidの仕事用プロファイル(Work Profile)を悪用し、悪意ある活動を被害者の通常のスマートフォン環境から切り離すことで、銀行アプリのセキュリティチェックを回避できることを示しています。 Gigabudは2022年から活動しており、Group-IBはGoldFact