
Gitea に重大な脆弱性、認証バイパスやコード実行のおそれ
Gitea はバージョン 28.0.0 をリリースし、認証バイパス、未承認のワークフロー実行、サーバサイドリクエストフォージェリ(SSRF)、格納型クロスサイトスクリプティング、サービス拒否(DoS)に関する 20 件の脆弱性を修正しました。Vulnerabilityscanning service 2026年9月3
Gitea はバージョン 28.0.0 をリリースし、認証バイパス、未承認のワークフロー実行、サーバサイドリクエストフォージェリ(SSRF)、格納型クロスサイトスクリプティング、サービス拒否(DoS)に関する 20 件の脆弱性を修正しました。Vulnerabilityscanning service 2026年9月3
Giteaはバージョン28.0.0をリリースし、認証バイパス、不正なワークフロー実行、サーバーサイドリクエストフォージェリ(SSRF)、アクセス制御の不備にまたがる20件の脆弱性を修正しました。 2026年9月30日に公開されたこのリリースでは、従来のバージョン表記にあった「1.」の接頭辞が廃止されました。開発陣はユ
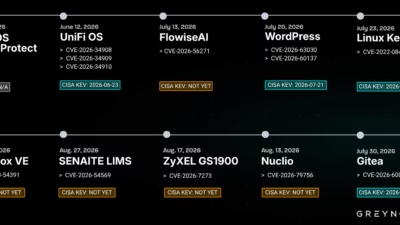
6月上旬からGreyNoiseが綿密に監視してきた1つのIPアドレスが、最終的に大規模かつ多方面にわたるサイバースパイ活動の主要な侵入経路となっていたことが判明しました。この巧妙な作戦は、WordPressのインストール環境、Zyxelスイッチ、Ubiquitiプラットフォーム、Giteaサーバー
中国語圏の脅威アクターが、未パッチのZyXEL GS1900 Smart Managed Switchesに存在する脆弱性(CVE-2026-7273)を悪用し、48カ国996台のデバイスから機密データを窃取していたことが、GreyNoiseが月曜日に発表した報告で明らかになりました。 影響を受けたス
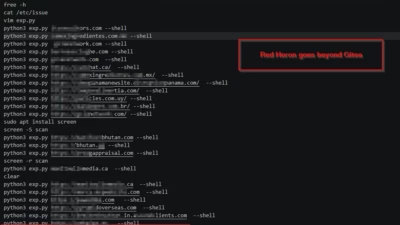
公開されたGiteaの脆弱性を突くエクスプロイトは、わずか数日のうちにソースコード窃取のための本格的な攻撃ツールへと姿を変えました。Red Heronと呼ばれる脅威グループは、脆弱なサーバーの探索、アカウント登録、リモートコード実行、リポジトリの窃取、そして一部の痕跡消去までを容赦なく自動化しまし
中国語話者の脅威アクター集団「Red Heron」が、Giteaのリモートコード実行(RCE)脆弱性を悪用してソースコードを窃取し、永続化を確立した上で、これまで報告例のなかったLinux用ルートキットを展開していたことが分かりました。 今回のキャンペーンでは、Giteaのdiffpatch機能に存在するCVSSスコ
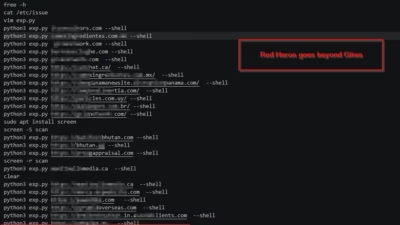
中国語を使用する脅威アクター「Red Heron」が、Giteaに存在する重大なリモートコード実行(RCE)脆弱性を悪用し、非公開のソースコードを窃取するとともに認証情報を収集し、持続的なアクセス経路を確立して被害組織のインフラ内で横展開を行っていたことが分かりました。脆弱性発見サービス Acronis Threat
by Nam Phong · Published August 31, 2026 · Updated August 31, 2026
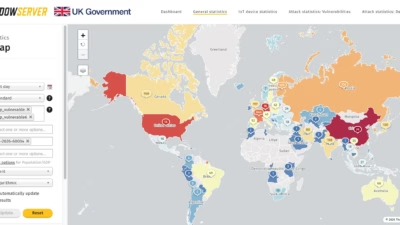
サイバーセキュリティ監視団体Shadowserverによると、8,300台を超えるインターネットに露出したGiteaインスタンスが、現在進行中のリモートコード実行攻撃で悪用されている重大なセキュリティ脆弱性に対して、いまだパッチを適用していない状態にあるといいます。 これらの攻撃で狙われているコードインジェクションの
米サイバーセキュリティ・インフラセキュリティ庁(CISA)によると、セルフホスト型Gitサービス「Gitea」に存在する深刻度クリティカルの脆弱性が、攻撃者によって実際に悪用されているとのことです。 Giteaは、クラウドホスト型のGitHubやGitLab SaaS(Software as a Service)プラ
すべての記事を読み込みました