
北朝鮮ハッカー、銀行向けセキュリティソフトをマルウェア拡散の道具に悪用
Lazarus Groupとの関連が指摘される北朝鮮のハッカーが、銀行向けセキュリティソフトを悪用し、韓国の組織に対して多層構造のマルウェアツールキットを送り込んでいました。 Kasperskyはこのスパイ活動を「FlashHole」と命名し、最も古い痕跡は2025年7月にさかのぼると突き止めました。ソフトウェア、建
Lazarus Groupとの関連が指摘される北朝鮮のハッカーが、銀行向けセキュリティソフトを悪用し、韓国の組織に対して多層構造のマルウェアツールキットを送り込んでいました。 Kasperskyはこのスパイ活動を「FlashHole」と命名し、最も古い痕跡は2025年7月にさかのぼると突き止めました。ソフトウェア、建
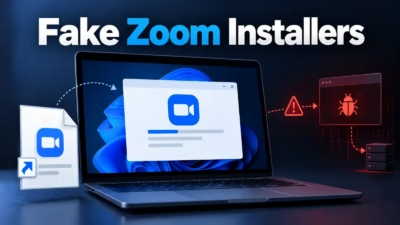
北朝鮮と関連するサイバースパイ集団Kimsukyが、「Operation GitPower」キャンペーンを拡大しています。偽のZoomインストーラーと悪意あるWindowsショートカットファイルを使い、外交、安全保障、国際政策に携わるウクライナの専門家を狙っています。Securityincident response
DarkBlindersのハッカーグループが、偽のビデオ会議アプリケーションとGitHubリポジトリを悪用し、イスラエルとイラク・クルディスタン地域を狙ったサイバースパイ活動を展開しています。 Dreamの研究者らは、この活動を2026年8月から10月にかけて確認しました。調査では、クルディスタンの政府クラウド環境と
北朝鮮関連の脅威アクターKonniが、PDF文書に偽装した悪意のあるWindowsショートカットファイルを使用し、ウクライナ関連組織を標的としたサイバースパイ活動を展開していることが明らかになりました。 SOCRadar Threat Research Unitが「Operation Conflict Compass
Rapuncelと呼ばれる新たに特定された情報窃取キャンペーンが、Microsoftの認証を受けたカーネルドライバを悪用し、最大145種類のアンチウイルス(AV)およびエンドポイント検知・対応(EDR)プロセスを終了させていることが判明しました。これにより攻撃者は、ブラウザの認証情報、暗号資産ウォレットのデータ、チャ
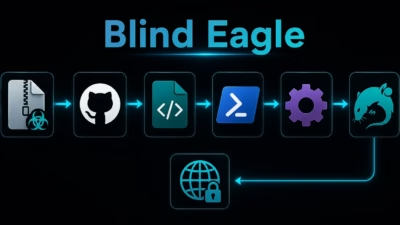
研究者らは、GitHubリポジトリ、フィッシングの誘導文、VBScript、PowerShell、そして正規のWindowsユーティリティであるInstallUtilを利用してAsyncRATを被害者のシステムに展開する、Blind Eagle関連のマルウェアオペレーションを発見しました。 今回の調査は、マルウェアロ
Zscalerのセキュリティ専門家は、悪意ある攻撃者が大規模なランサムウェア攻撃の前段として展開しているとみられる、新種のバックドア「C2Looper」を発見しました。このマルウェアは攻撃者にネットワーク内への潜伏拠点を確立させ、対象ホストに関する重要な情報を収集し、任意のコマンドを実行し、さらに
北朝鮮の国家支援型脅威アクターKimsukyが、自前でホストするAI(人工知能)ツールを取り入れる形で、確立済みのスパイ活動の手口を拡張していることが、「Operation GitPower」として追跡されている活動クラスターに関する新たな調査で明らかになりました。 今回のキャンペーンは、これまでと同様にフィッシング
北朝鮮の脅威アクター「キムスキー(Kimsuky)」が、研究者らが「Operation GitPower」と呼ぶキャンペーンの一環として、ローカルの人工知能ツールをサイバースパイ活動の武器庫に加えていることが分かりました。 この活動では、同グループが常用するスピアフィッシング手法、悪意のあるWindowsショートカッ
このマルウェアは2026年7月に発見されたもので、ランサムウェア関連の脅威アクターが初期侵入、偵察、横方向移動、追加ペイロードの展開を行うために使用している可能性が高いとみられています。 研究者らは、C2Looperが多段階のClickFix感染チェーンを通じて配布されているとの見方を、低~中程度の確度で示しています
すべての記事を読み込みました