
GhostAction攻撃者、500超のGitHubアカウントを侵害 クラウドとAIのAPI認証情報を窃取
新たなGhostActionキャンペーンが拡大し、侵害されたGitHubアカウントは500超に達しました。2026年10月7日以降、数万件のリポジトリに悪意あるワークフローが仕込まれています。 Socketが10月9日に公表した更新情報によると、攻撃の目的は認証情報の窃取です。GitHub Actionsのシークレッ
新たなGhostActionキャンペーンが拡大し、侵害されたGitHubアカウントは500超に達しました。2026年10月7日以降、数万件のリポジトリに悪意あるワークフローが仕込まれています。 Socketが10月9日に公表した更新情報によると、攻撃の目的は認証情報の窃取です。GitHub Actionsのシークレッ
新たなGhostActionキャンペーンにより、500件を超えるGitHubアカウントが侵害されました。2026年10月7日以降、数万件のリポジトリに悪意あるワークフローが拡散されています。 Socketの研究者によると、この攻撃はGitHub Actionsのシークレット窃取に加え、ソースコードやGit履歴に埋め込
Gitea はバージョン 28.0.0 をリリースし、認証バイパス、未承認のワークフロー実行、サーバサイドリクエストフォージェリ(SSRF)、格納型クロスサイトスクリプティング、サービス拒否(DoS)に関する 20 件の脆弱性を修正しました。Vulnerabilityscanning service 2026年9月3
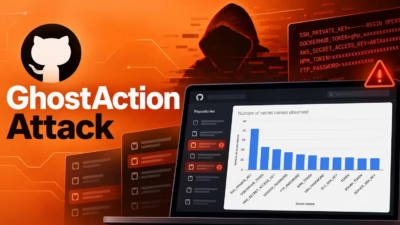
サプライチェーン攻撃キャンペーン「GhostAction」が、373のユーザーおよび組織が所有する公開GitHubリポジトリ772件を襲いました。標的となったのは、継続的インテグレーション/デプロイ(CI/CD)パイプラインに保存された2,577件のシークレットです。 GitGuardianは、Cynativeの研究
ハッカーがGitHub Actionsを悪用し、セキュリティチェックを装った悪意あるワークフローを通じて、SSH鍵、クラウド認証情報、アクセストークンを盗み出しています。Cybersecurityadvisory service これらのワークフローが標的にしたシークレットは2,577件に上りますが、標的にされたから
サプライチェーン攻撃の波が拡大しています。攻撃者は正規のオープンソースパッケージを侵害し、信頼された更新チャネルを通じて、認証情報窃取マルウェアを開発者環境や企業環境に直接送り込んでいます。 Nxの悪意あるリリースは、GitHub Actionsワークフローの欠陥を突いてnpm公開トークンが盗まれた後に公開されました
攻撃者がnpmの信頼済み公開(trusted publishing)機能を悪用したサプライチェーン攻撃で、これまで報告されていなかったローダー「GHAPPIER」を、正当な出所証明(プロベナンス)が付与された悪意あるリリースを通じて正規パッケージに紛れ込ませていたことが分かりました。 9月20日に公開されたレポ
オープンソースのクリーナーツールBleachBitが今週バージョン6.0.4に到達し、Windows・Linux、そして新たにmacOSでもキャッシュやブラウザの痕跡、ファイルの消去に対応しました。 以前のビルドでWindows上の機密ファイルをシュレッダー処理していた場合、消去漏れが生じた部分がデ
AI支援によるコーディングツールの急速な普及が、脅威アクターにとって主要な標的となっていることが、Google Threat Intelligence Group(GTIG)による新たなレポートで明らかになりました。 研究者らによると、こうしたソフトウェア開発手法の変化が、2025年および2026年初頭に発生し
調査 「企業は知的財産の流出を望まないため、身代金の支払いに応じてしまう」 Goo
すべての記事を読み込みました