
Kimsukyのテスト活動により内部IPアドレスと攻撃インフラの痕跡が流出
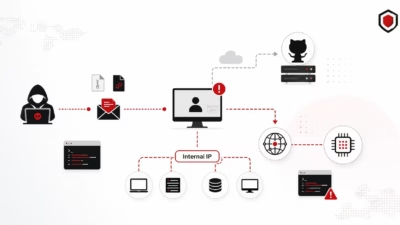
研究者らは、Kimsukyによるものとみられるキャンペーンに関連する運用上の痕跡を発見しました。これにより、脅威アクターがマルウェアをどのようにテストし、感染ホストのデータをどう扱い、公開コードリポジトリをコマンド&コントロール(C2)インフラとしてどう利用していたかが明らかになっています。 今回の発見は、Opera
研究者らは、Kimsukyによるものとみられるキャンペーンに関連する運用上の痕跡を発見しました。これにより、脅威アクターがマルウェアをどのようにテストし、感染ホストのデータをどう扱い、公開コードリポジトリをコマンド&コントロール(C2)インフラとしてどう利用していたかが明らかになっています。 今回の発見は、Opera

韓国を標的とした多段階キャンペーンは、検出回避のために武装化されたWindowsショートカットとGitHubベースのコマンド・アンド・コントロールを使用しています。 DPRK関連の脅威アクターは、新しいキャンペーンで武装化されたWindowsショー