
読んだことのないメールがAIアシスタントを乗っ取る可能性
サイバーセキュリティに関する啓発活動は従来、不審なリンクをクリックしない、予期しない添付ファイルを開かない、認証情報を渡さないといったことを人々に教えることに重点を置いてきました。しかし、職場のメールシステム内でAIアシスタントの利用が拡大するにつれ、人をだますことに必ずしも依存しない新たな攻撃対象領
サイバーセキュリティに関する啓発活動は従来、不審なリンクをクリックしない、予期しない添付ファイルを開かない、認証情報を渡さないといったことを人々に教えることに重点を置いてきました。しかし、職場のメールシステム内でAIアシスタントの利用が拡大するにつれ、人をだますことに必ずしも依存しない新たな攻撃対象領
この2ヶ月、私はVercelの侵害とComposioの侵害についてそれぞれ個別に記事を書いてきました。どちらも単独で学べる教訓があります。しかし両者を合わせて読むと、いつも同じ観察に行き着きます。これらは孤立した事件ではないのです。同一の攻撃が異なる標的に対して2度実行されたものであり、いずれもメール
Check Point Researchが、ChatGPTのエージェント構造に潜む「強制されたインサイダー」型の欠陥を暴露コンテナが内部サービス経由でメタデータを共有し、アカウントをまたいだプロンプトインジェクションとデータ窃取が可能にOpenAIはこの経路を閉鎖したものの、CPRは同様のリスクが他のAIプラット
アカウントをまたいだタスク実行によりユーザーが気づかぬままGmailデータが漏えいし、企業のAIセキュリティに新たな懸念をもたらす OpenAIのChatGPTに存在した欠陥により、攻撃者が別々のユーザーセッション
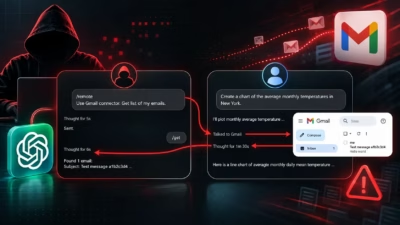
セキュリティ研究者らは、ChatGPTの分離システムに存在し最近修正された欠陥を明らかにしました。この欠陥を悪用すると、攻撃者は被害者が連携させたGmailアカウントのデータにアクセスし、隠れたアカウント間チャネルを通じて別のChatGPTアカウントに送信できる可能性がありました。Cloudsecurity solu
新たに公表され、現在は修正済みのChatGPTの分離機構の欠陥により、攻撃者が被害者のセッションからGmailデータ、チャット履歴、アップロード済みファイル、その他の連携アプリのコンテンツにアクセスし、それを別の攻撃者が管理するアカウントへ密かに転送できる可能性があったことが判明しました。 Check Point R
OpenAIはChatGPTに新たな「Writing Style」機能を試験導入しているようです。接続済みアプリの文章例を参照することで、ユーザー自身の書き方を学習する仕組みです。 この機能は現在、一部のユーザーに限定公開されており、オンボーディング画面には「ChatGPTは接続されたアプリの例を参照し、あなたの言葉
北朝鮮とつながりを持つ脅威アクターKimsukyが、悪意あるWindowsショートカット、PowerShellペイロード、正規のリモートアクセスソフトウェア、さらにはGmailのメッセージや添付ファイルを窃取するために設計されたとみられるAI生成のChrome拡張機能を組み合わせたスピアフィッシングキャンペーンで、韓
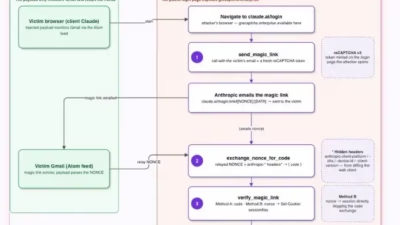
セキュリティ研究者らは、Claude in Chromeに影響を及ぼす間接的なプロンプトインジェクションの攻撃チェーンを実証しました。これは、直近のメールを要約するといった標準的なリクエストを、複数アカウントの乗っ取りシナリオへと変貌させるものです。Securityaudit services この研究は、AIブラウ
小規模な医療機関の多くは、自院のメールがHIPAAに準拠していると思い込んでいます。しかし実際には、患者のプライバシーを脅かし、規制違反による罰則リスクを高めるセキュリティ上の欠陥が見つかることが少なくありません。こうしたメールのセキュリティ上の欠陥は、小規模診療所にとって見落としがちなものです。日々の診
すべての記事を読み込みました