
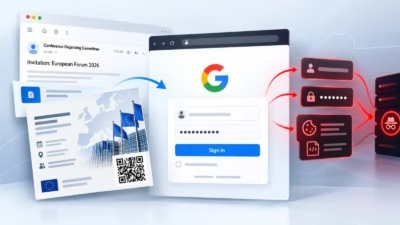
UAT-11985、リアルタイム型Googleフィッシングキットで認証情報とセッショントークンを窃取
Cisco Talosは、同社が「UAT-11985」として追跡する攻撃者によるスピアフィッシングキャンペーンを確認しました。このキャンペーンは台湾の研究機関を標的とし、Googleのサインインページになりすますアドバーサリー・イン・ザ・ミドル(AitM)型のキットを使用しています。 このキットは、認証情報と多要素認
Cisco Talosは、同社が「UAT-11985」として追跡する攻撃者によるスピアフィッシングキャンペーンを確認しました。このキャンペーンは台湾の研究機関を標的とし、Googleのサインインページになりすますアドバーサリー・イン・ザ・ミドル(AitM)型のキットを使用しています。 このキットは、認証情報と多要素認
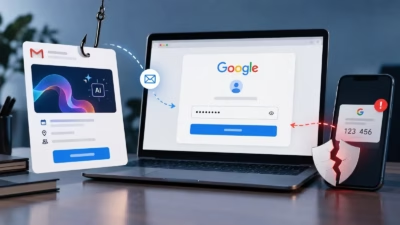
台湾の研究機関に関係する個人を狙う、APT(高度な持続的脅威)のスピアフィッシング攻撃キャンペーンが確認されました。AIの支援を受けたとみられるイベント招待状と、Google認証のリアルタイム傍受を組み合わせた手口です。 「UAT-11985」として追跡されているこの攻撃は、機関へのなりすまし、改ざんしたQRコード、
偽の「Claude Max」プレゼント企画が、偽装したGoogleサインイン画面を使ってユーザーのログイン認証情報を盗み取っていることが、Malwarebytesの研究者らによって明らかになりました。 「ブラウザ・イン・ザ・ブラウザ」は新しい手口ではありません。研究者らは2022年以降、この手口を記録
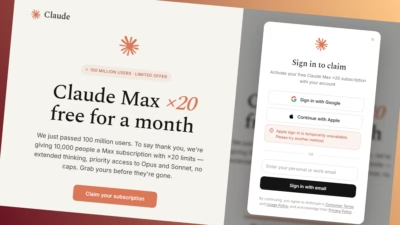
フィッシングは、その時々で人々が欲しがるものを巧みに利用します。現在それは、無料で使えるAIサブスクリプションです。私たちは最近、この手口の新たなバリエーションを発見しました。巧妙なGoogleサインイン画面を使ってログイン情報を盗み取る、偽のClaude Maxプレゼント企画です。Claudeの有料プラン
by Nam Phong · Published September 22, 2026 · Updated September 22, 2026

Googleのセルフィー動画サインインオプションは、アカウント所有者が実在の人物であること、そしてそのアカウントがスパム送信などの不正行為を目的としたコンピュータープログラムやボットによって作成・使用されたものではないことを検証する仕組みです。すべての地域、アカウント、デバイスで利用できるわけではあり

セキュリティ 顔をディープフェイクではないと証明するには、首を左右に振れる必要があります
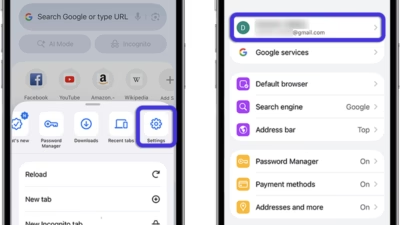
Google Chromeの標準的な同期機能は、知らぬ間にブラウザを監視ツールへと変えてしまう恐れがあります。しかも、攻撃者にマルウェアや高度な技術力は一切必要ありません。必要なのは、他人のスマートフォンにほんの少しの間だけ物理的にアクセスすることだけです。これだけで、被害者のブラウザに自分のGo
研究者らによると、携帯電話ユーザーの利便性のために用意されたGoogle Chromeの機能が、悪意ある人物にデバイス所有者の個人情報への広範なアクセスを許してしまうケースが相次いでおり、ストーカー行為に悪用される事例が増加しているといいます。 Certo Softwareは火曜日に投稿したブログ記事の中で、ストーカ
攻撃者が大手企業や採用担当者になりすまし、マーケティング業務に携わる人々を標的にしています。信頼できるサービスやブラウザの表示トリックを悪用し、詐欺を本物らしく見せかけているのです。 この攻撃を詳しく報じたBleepingComputerの記事によれば、Netflix、コカコーラ、Adidas、FIFAといった知
すべての記事を読み込みました