
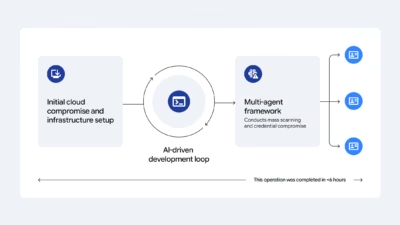
ハッカーがエージェント型AIを兵器化、偵察・攻撃実行・攻撃後の活動を自動化
脅威アクターは、サイバー攻撃の所要時間を圧縮するためにエージェント型人工知能(AI)の運用化を進めており、偵察、脆弱性調査、エクスプロイト開発、認証情報の窃取を、人間が直接キーボードを操作する場面をはるかに少なくしたまま自動化しています。 ただし、現時点の証拠が示しているのは、完全に自律したAI主導の侵入ではなく、人
脅威アクターは、サイバー攻撃の所要時間を圧縮するためにエージェント型人工知能(AI)の運用化を進めており、偵察、脆弱性調査、エクスプロイト開発、認証情報の窃取を、人間が直接キーボードを操作する場面をはるかに少なくしたまま自動化しています。 ただし、現時点の証拠が示しているのは、完全に自律したAI主導の侵入ではなく、人
Googleは、ロシア関連と見られる3つの異なるサイバースパイ集団の動向を追跡しています。これらの集団は、欧州および米国全域の学術関係者、航空宇宙、防衛、政府機関、シンクタンクに所属する個人を標的にしています。Googleが「UNC(unclassified、未分類)」と呼ぶこれらのグループは、少なくとも昨年
Googleの脅威インテリジェンスチームは、BlackFile(現Redact)を大手ヘッジファンドや法律事務所を狙ったフィッシング・恐喝攻撃と結び付けています同グループは電話でIT担当者になりすまし、被害者を偽装ログインページへ誘導してSaaS認証情報やトークンを窃取した後、機密データを持ち出します標的にはブラ
Googleの脅威インテリジェンスグループ(GTIG)は、中国(PRC)と連携する脅威アクター「UNC6508」による高度かつ長期にわたるサイバースパイキャンペーンを明らかにしました。 このキャンペーンは、北米の学術機関・医療機関・軍事研究機関を組織的に標的とし、1年以上にわたって発覚を免れながら、国家安全保障に関わ
Googleの脅威ハンターが、また新たな中国の国家支援型スパイグループを発見しました。このグループは政府機関や民間組織のシステムに長年潜伏し、学術・医療・軍事・サイバーセキュリティ・外交政策の分野でデータを窃取していました。 Google脅威インテリジェンスグループ(GTIG)は、これまで知られていなかった脅威グルー
新興の中国系脅威アクターが、米国の学術・医療・軍事研究機関を少なくとも1年にわたって秘密裏に監視し、大規模な情報収集活動を展開していたことが明らかになりました。このキャンペーンはGoogle脅威インテリジェンスグループ(GTIG)が発見したもので、研究者の間で広く利用されているWebアプリケーションから認証情報を窃取す
ユーティリティモジュールに潜む脅威 大規模な企業ネットワークでは、目立たないユーティリティモジュールが侵害の入口となるケースが後を絶ちません。こうした静かなシステムには、従業員・学生・顧客の重要なデータが何十年にもわたって蓄積されています。近頃、悪名高いサイバー犯罪グループ「ShinyHunter
Googleは、Oracleが今週対策を講じたPeopleSoftの脆弱性が、ShinyHuntersによってゼロデイとして悪用され、複数の組織からデータが窃取されたことを確認しました。 Oracleは、CVE-2026-35273に関する緊急アドバイザリとセキュリティアラートを公開しました。この脆弱性は、Peopl
MandiantとGoogle脅威インテリジェンスグループ(GTIG)は、Oracle PeopleSoftインフラを標的とした活発な攻撃キャンペーンについて緊急警告を発しました。 このキャンペーンの背後にいる脅威アクターは、UNC6240として追跡されており、ShinyHuntersの名称で広く知られています。同グ

Googleが公開ウェブ上のサイトを含むAI間接プロンプトインジェクション試行を分析し、過去数ヶ月間で悪意のある攻撃の増加に気づきました。ただし、大手テック企業の研究者たちは、その高度さは比較的低いと述べています。 ダイレクトプロンプトインジェクションは、ユーザーがAIと対話してそのルールを回避する「ジェイルブレイク
すべての記事を読み込みました