
悪意あるGoogle Apps Scriptで暗号資産被害者をプロファイリング、署名済みWindowsマルウェアを配布
標的型の暗号資産侵害事件により、Googleがホストする Apps Script ページが悪用され、標的候補をプロファイリングした上で署名済みのWindowsマルウェアを配布する手口が明らかになりました。アンチウイルス& マルウェア このキャンペーンでは、偽のWeb3採用プロセスを利用して、NeedleSte
標的型の暗号資産侵害事件により、Googleがホストする Apps Script ページが悪用され、標的候補をプロファイリングした上で署名済みのWindowsマルウェアを配布する手口が明らかになりました。アンチウイルス& マルウェア このキャンペーンでは、偽のWeb3採用プロセスを利用して、NeedleSte
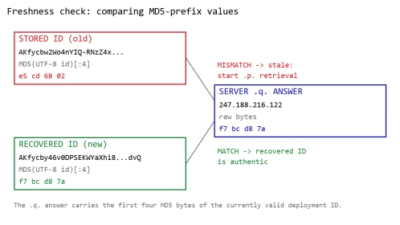
イスラエル国内の組織を標的とするモジュール型サイバースパイフレームワーク「Project CAV3RN」に、洗練された新たなコマンド&コントロール(C2)設計が追加されたことが判明しました。この設計では、直接的なHTTPS通信とGoogle Apps Scriptを経由する中継通信を動的に組み合わせています。 今回の
イスラエルの組織を標的とするモジュール型サイバースパイフレームワーク「Project CAV3RN」に、Google Apps Scriptの裏に通信を隠す新たなコマンド&コントロール(C2)設計が追加されたことが分かりました。 このマルウェアはDNSのAレコード応答を利用し、各リクエストをGoogleのリレー経由に
ArsinkはクラウドネイティブなAndroid向けリモートアクセス型トロイの木...