
攻撃者が国別コードドメインを乗っ取り、Googleなどのサービスになりすまし
Googleによると、攻撃者は3つの国別コードドメイン、.gh(ガーナ)、.sl(シエラレオネ)、.as(米領サモア)を支えるインフラを侵害しました。そのインフラを悪用して、Googleのドメインやその他の組織のドメインに対する不正なHTTPS証明書を取得したということです。これらのドメインは、各国向けのサ
Googleによると、攻撃者は3つの国別コードドメイン、.gh(ガーナ)、.sl(シエラレオネ)、.as(米領サモア)を支えるインフラを侵害しました。そのインフラを悪用して、Googleのドメインやその他の組織のドメインに対する不正なHTTPS証明書を取得したということです。これらのドメインは、各国向けのサ
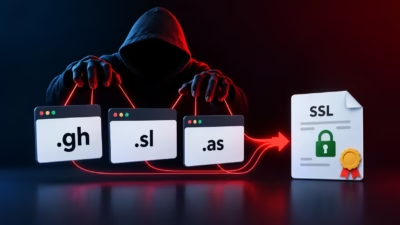
攻撃者は、ガーナ(.gh)、シエラレオネ(.sl)、米領サモア(.as)の国別コードトップレベルドメイン(ccTLD)について、第三者が運営するインフラを侵害しました。 攻撃者は権威DNSレコードを改ざんし、Googleのドメインやその他の組織に対する不正なHTTPS証明書を取得しました。 ドメインを乗っ取った攻撃者
Googleは、Chromeユーザーがブラウザを最新の状態に保つべき新たな理由を247件分用意しました。同社は247件のセキュリティ修正を含む「Chrome 155」をリリースしました。修正対象には、深刻度が「Critical(緊急)」の脆弱性4件と、「High(高)」の脆弱性53件が含まれます。 Google
Googleは、デスクトップ版Chromeの安定版チャネルにChrome 154を公開しました。グラフィックス変換レイヤーであるANGLEの重大なバッファオーバーフローの欠陥を含め、32件のセキュリティ脆弱性に対処しています。更新版のバージョンは、WindowsとmacOS向けが154.0.8037.92/.93、L
多くの人は、これから訪れるウェブサイトについてよく知らないまま検索結果をクリックしています。そして実際にサイトを訪れても、何かがおかしいと気づけるとは限りません。 今回、Malwarebytes Browser Guardに2つの新機能を追加し、オンラインでの安全性をさらに高めました。
ここ数日の間に、Googleは複数のChromeアップデートを立て続けにリリースしました。 9月22日、Googleはデスクトップ向けStable Channel Updateを公開しました。デスクトップユーザーにとって最も重要なアップデートです。これによりChromeはLinux版がバージョン154.0.803
Googleは火曜日、Chrome 154を安定版チャンネルでリリースしたと発表しました。今回の更新では、緊急度「Critical」の11件を含む合計108件の脆弱性が修正されています。 Critical(緊急)レベルの脆弱性には、バッファオーバーフロー(ANGLEで3件、WebGLで1件)、範囲外書き込み(GPUで
Googleは、Windows・Mac・Linux向けにChrome 154を安定版チャンネルに展開し、108件のセキュリティ脆弱性を修正しました。 今回のアップデートはLinux向けがバージョン154.0.8037.57、Windows・Mac向けが154.0.8037.57/.58となっており、Chromeが近年
Googleは、Windows、macOS、Linux向けにChromeバージョン154を安定版チャンネルでリリースし、108件のセキュリティ脆弱性を修正しました。今回の更新では、ANGLE、GPU、WebGLの各コンポーネントに存在するメモリ安全性関連の問題を含む11件の重大な欠陥に対応しており、これらはブラウザ経
中国系の脅威アクターとしては3例目となるグループが、信頼できるウェブサイトを複製し、ChromeとWindowsのゼロデイ脆弱性を連鎖的に悪用して、これまで確認されていなかったバックドアを展開するフィッシングキャンペーンに関与していたことが判明しました。 この活動は2026年9月3日および4日に発生しており、標的とな
すべての記事を読み込みました